

DROIDBREAKER обходит ML-детекторы Android-вредоносов без поломки APK

DROIDBREAKER обходит ML-детекторы Android-вредоносов без поломки APK

DROIDBREAKER обходит ML-детекторы Android-вредоносов без поломки APK

Машинное обучение в антивирусах снова получило неприятный привет. Исследователи представили DROIDBREAKER — фреймворк для создания модифицированных Android-приложений, которые могут обходить ML-детекторы вредоносных приложений и при этом сохранять работоспособность.

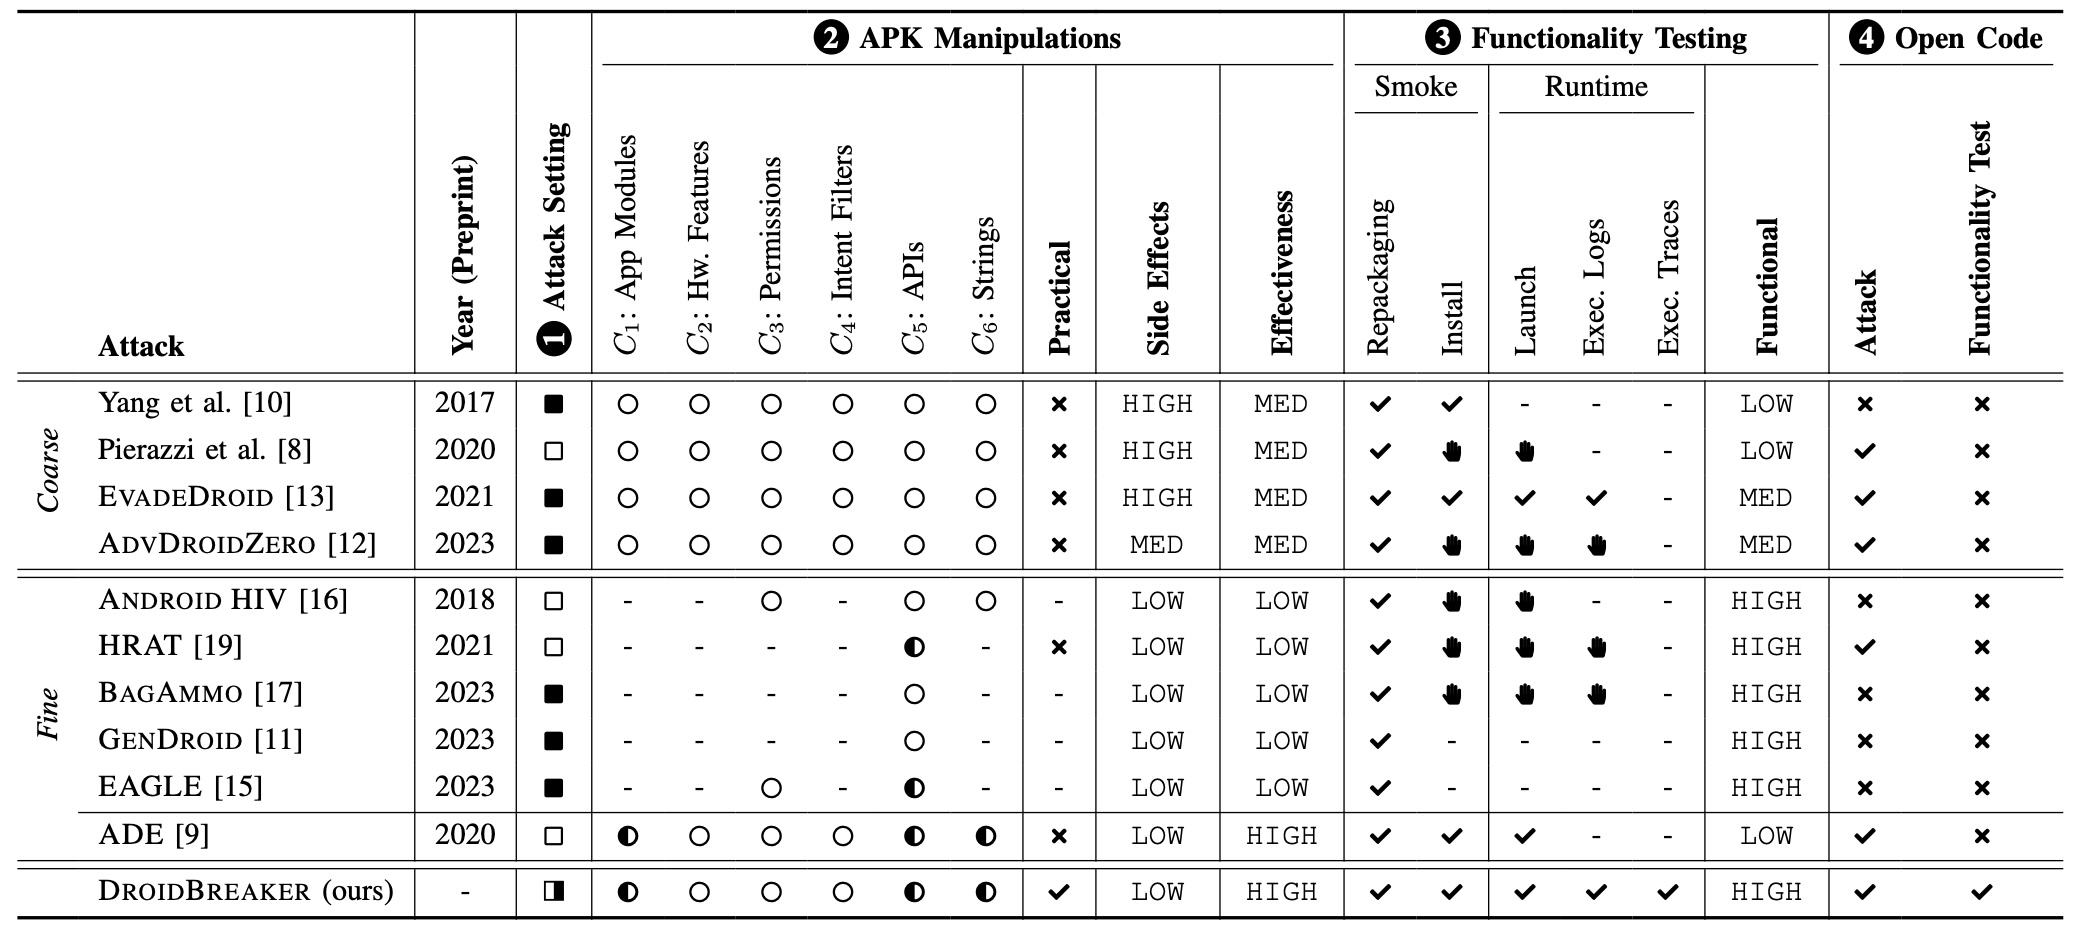
Авторы работы отмечают, что многие прежние атаки на Android-детекторы выглядели красиво в статьях, но плохо жили в реальности.

Одни методы добавляли в APK целые доброкачественные модули, из-за чего приложение обрастало лишними признаками и часто ломалось еще на этапе сборки. Другие меняли байт-код слишком грубо: формально APK получался валидным, но нормально работать уже не мог.

Отдельная претензия исследователей была к проверке успешности таких атак. По их словам, в прошлых работах часто ограничивались тестами: приложение установилось, запустилось — значит, всё хорошо. Но это не доказывает, что после модификаций оно сохранило исходную функциональность.


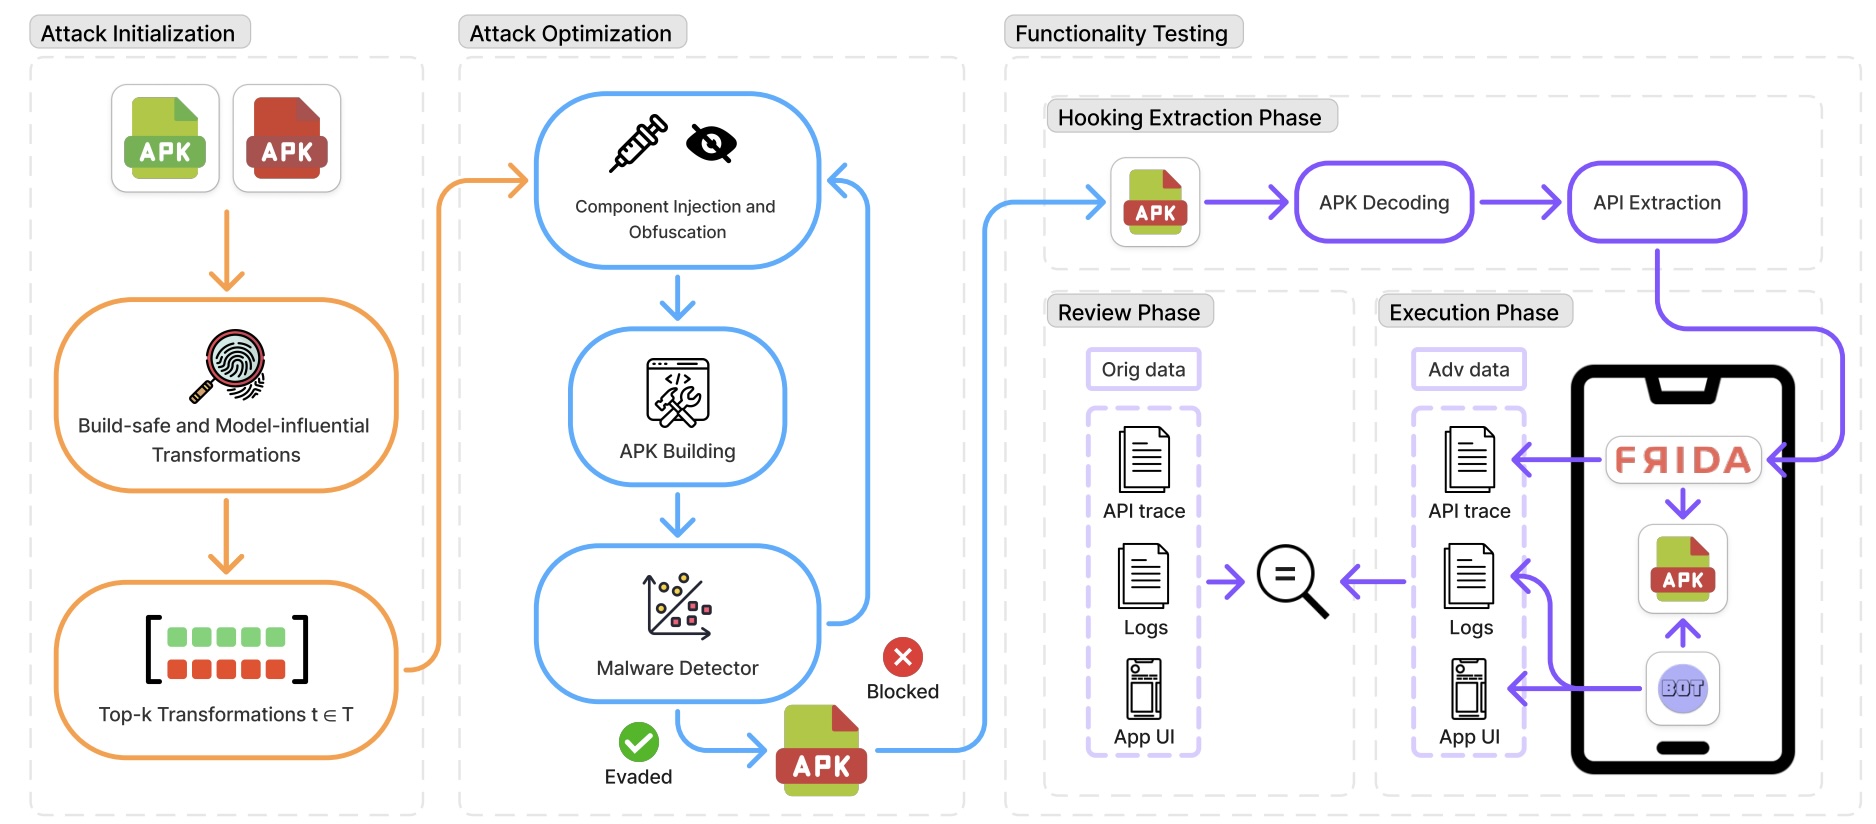
DROIDBREAKER пытается решить именно эту проблему. Фреймворк меняет только те компоненты APK, которые сильнее всего влияют на решение целевой ML-модели. Для этого используются более точечные и безопасные манипуляции: изменение API-вызовов, модулей приложения, разрешений, URL и элементов обфускации.

Главная фишка — проверка сохранения поведения. DROIDBREAKER сравнивает журналы выполнения и API-трейсы исходного и измененного приложения, чтобы убедиться: APK не просто собрался и запустился, а действительно продолжает делать то, что должен.

В экспериментах на свежем наборе Android-приложений фреймворк показал высокую эффективность обхода как в сценариях white-box, так и в black-box. При этом ему требовалось относительно мало запросов к модели, а побочных изменений в приложении было меньше, чем у прежних подходов.

Более того, модифицированные APK заметно реже детектировались коммерческими сканерами, представленными на VirusTotal.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

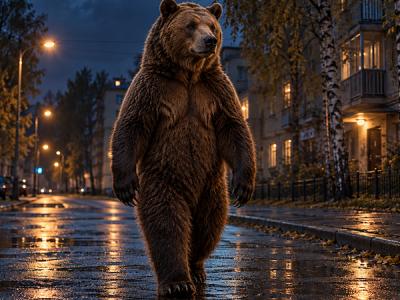
Жительница Магдагачей в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru