


Восемь символов «убивают» почти любую программу в OS X

Восемь символов «убивают» почти любую программу в OS X

Обнаруженный в настольной операционной системе Apple OS X «баг» позволяет вызвать сбой практически в любой программе, просто написав в ней последовательность из 8 символов. Данная особенность присутствует только в последней версии платформы Mac OS X 10.8 - Mountain Lion, - сообщает The Next Web.

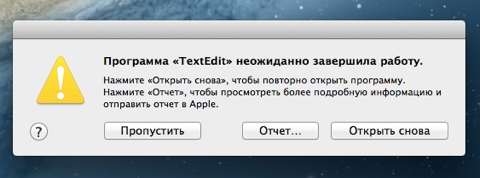
Чтобы вызывать сбой, ведущий к самопроизвольному закрытию программы, достаточно ввести без кавычек «File:///» (с большой буквы, с маленькой буквы эффект не будет достигнут).

Например, чтобы вызвать сбой в Safari, достаточно ввести указанную последовательность в адресной строке - программа тут же завершит работу с сообщением об ошибке. Редакция CNews опробовала данную «особенность» на текстовых редакторах TextEdit и Bean, просто введя символы в документе, - оба приложения закрылись, пишет safe.cnews.ru.

В программе Pages (входит в состав офисного пакета iWork), в LibreOffice и в «Заметках» в OS X Mountain Lion при вводе указанных символов не произошло ничего. Также «баг» не работает, если последовательность вводить в Safari, в полях на сайтах, а не в самом браузере.

Как пишет The Next Web, ошибка связана с функцией операционной системы под названием Data Detectors, которая позволяет приложениям распознавать даты, адреса и контактную информацию для того, чтобы их можно было добавлять в календарь и адресную книгу.


Ввод символов ведет к появлению такого окна


Когда пользователь вводит «File:///», функция автоматически запускается, пытаясь получить доступ к файлу, который не существует.

Apple, вероятно, знает об этой ошибке, так как достаточно большое число пользователей о ней сообщили. Однако не делает ее исправление приоритетом, так как вряд ли найдется человек, который введет случайно или которому потребуется это выражение.

Чтобы предотвратить случайное закрытие программ, можно отключить автоматическую проверку правописания и автоподмену.

Описаный «баг» на выходных успел привлечь внимание прессы и техноблогов, которые отмечают, что считающаяся стабильной и надежной операционной системой OS X тем не менее неидеальна.

OS X Mountain Lion была выпущена в июле 2012 г. и пришла на смену Lion. В новом релизе был обновлен графический интерфейс, улучшена безопасность, появилась поддержка сервиса обмена мгновенными сообщениями iMessage и прочие новшества.

Троян RatHat сам включает отладку Android и крадёт ПИН-коды

Новый банковский троян RatHat превращает Android-смартфон в собственную точку доступа: сам включает беспроводную отладку, подключается к ADB и крадёт пароли, ПИН-коды и графические ключи. Для полного контроля ему даже не нужен компьютер; жертва всё делает своими руками, выдав приложению доступ к специальным возможностям Android.

После получения разрешения Accessibility вредонос самостоятельно открывает режим разработчика, активирует Wireless Debugging и считывает с экрана временный код сопряжения.

Затем RatHat подключается к локальному ADB-сервису и получает командную оболочку с расширенными возможностями. Троян размещает на устройстве два замаскированных компонента.

Первый выдаёт разрешения, отключает ограничения энергосбережения и может удалять приложения. Второй создаёт обратный туннель, через который операторы получают доступ ко внутренним сервисам смартфона в обход NAT и межсетевых экранов.


Но самая неприятная фишка RatHat — перехват касаний. Вредонос отслеживает координаты нажатий и сопоставляет их с раскладками клавиатур разных производителей. Так он восстанавливает цифры ПИН-кода и последовательность графического ключа, обходя запреты на скриншоты и ограничения Accessibility.

Параллельно RatHat читает СМС и уведомления с одноразовыми кодами, следит за браузером, записывает экран и подсовывает фальшивые окна банковских и криптовалютных приложений, включая WeChat и Alipay. Для навигации по интерфейсу троян обращается к генеративному ИИ: отправляет ему структуру экрана и просит найти нужную кнопку, прочитать текст или подсказать дальнейшее действие.


Даже обычное удаление приложения может не помочь. Оставшийся в системе агент способен вернуть APK, снова выдать ему разрешения и активировать Accessibility. А попытку деинсталляции RatHat прикрывает поддельным сообщением об ошибке Google Play.

По данным Zimperium, вредонос распространяют через СМС, рекламу, форумы и фальшивые сайты под видом легальных приложений. Кампанию предположительно связывают с операторами из Китая.

RSS: Новости на портале Anti-Malware.ru