


AutoRun по-прежнему представляет угрозу под Windows

AutoRun по-прежнему представляет угрозу под Windows

Sophos, McAfee, Symantec и ряд других антивирусных компаний опубликовали предупреждение об угрозе нового червя, который эксплуатирует функцию автозапуска со сменных носителей под операционной системой Windows. Хотя компания Microsoft давно борется с этой угрозой, её так и не удалось устранить полностью, потому что очень большое количество пользователей не устанавливает последние патчи для ОС.

В феврале 2011 года компания Microsoft выпустила патчи для XP, 2003 и Vista, которые отключают автоматическое исполнение инструкций в файле autorun.inf по умолчанию. Дополнительно, выпущен мастер FixIt, с помощью которого можно отключить AutoRun без установки патчей. Опубликована инструкция, как сделать это самостоятельно. Хотя общее число заражений из-за AutoRun.inf снизилось в 2011 году, значительное количество пользователей до сих пор подвергаются опасности, пишет xakep.ru.

Новый червь в классификации Sophos называется W32/VBNA-X, у других компаний он известен как W32/Autorun.worm.aaeb, W32.ChangeUp, а также под другими названиями. Как сообщается, последняя версия этого зловреда стала особенно агрессивной.

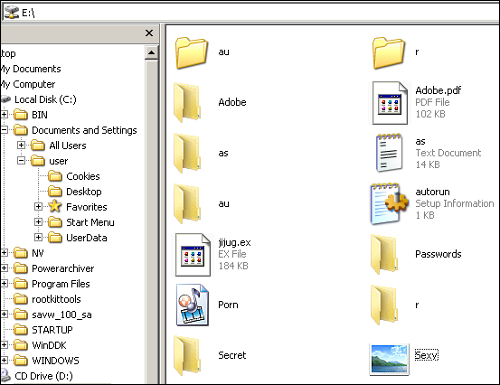
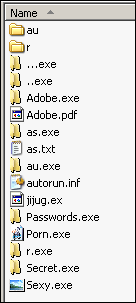
Кроме записи стандартного файла Autorun.inf, червь использует тактику социальной инженерии, а именно — сканирует названия оригинальных папок на диске, делает их скрытыми, а свои вредоносные файлы переименовывает в соответствии с названиями папок, с соответствующими иконками. Таким образом, пользователь может случайно щёлкнуть по значку папки, не подозревая, что тем самым запускает файл .exe.

Вот как выглядит содержимое зараженного диска для пользователя:


То же самое в режиме отображения расширений файлов.


Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru