


На сайте Opera обнаружен вредоносный скрипт

На сайте Opera обнаружен вредоносный скрипт

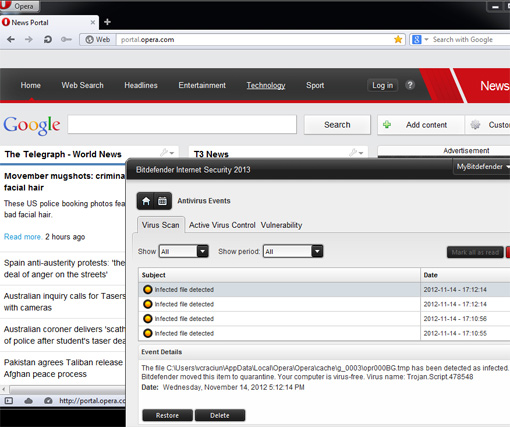
 Как минимум несколько часов с главной страницы портала portal. opera.com осуществлялась атака drive-by с использованием эксплойт-пака Blackhole.

Вредоносный скрипт внедрили на сайт известным способом — с помощью рекламного баннера через постороннюю рекламную сеть. Таким способом уже неоднократно заражали сайты российских СМИ и многие другие ресурсы, но портал Opera пострадал впервые.

Код в баннере открывал фрейм, куда загружается вредоносный контент из внешнего источника. В случае с сайтом Opera загружался скрипт in.cgi с сайта g[цензура]750.com, передает xakep.ru со ссылкой на антивирусную компанию BitDefender.


С помощью эксплойт-пака Blackhole проверялись уязвимости на компьютерах пользователей и, в случае наличия таковых, загружался свежий, недавно скомпилированный вариант зловреда ZBot (Trojan.Zbot.HXT). Он загружался с российского FTP-сервера, скорее всего, тоже ставшего жертвой взлома. Из-за неправильной конфигурации FTP тот позволил посторонним лицам разместить вредоносные файлы на своём хостинге.

Компания Opera узнала о заражении вчера, после публикации пресс-релиза BitDefender. В качестве временной меры она временно отключила рекламу на сайте.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru