


Skype подвергся масштабной атаке

Российские и американские пользователи Skype подверглись атаке

Абоненты Skype на этой неделе пострадали от масштабной атаки кибер-преступников. Под угрозой оказались как отечественные пользователи сервиса, так и заокеанские клиенты. Первые получали ссылки на вредоносные программы под видом сообщений от друзей, а у вторых пытались украсть личные данные, путем распространений фиктивных сообщений о смене пароля.


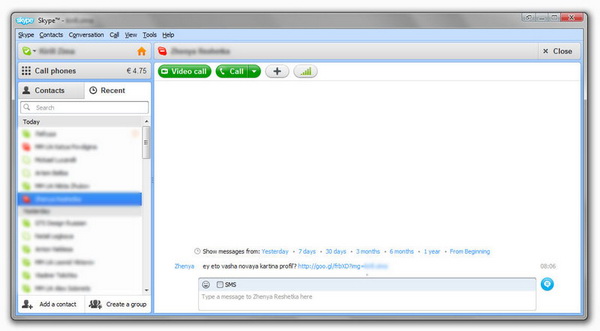
Российские пользователи услуги начали получать от людей из своего списка контактов сообщения со ссылками, которые якобы ведут на новое изображение в пользовательском профиле. Пройдя по ссылке, вы попадаете на сайт с вредоносным файлом.

Чтобы не попасться на удочку хакеров, нужно убрать из настроек все программы, которые могут получить доступ к Skype. Кроме того, требуется проверить саму ссылку и определить доменное имя сайта, который может быть связан с фишинговой деятельностью или заражающей вирусом страницу. Можно также попробовать задать дополнительные, уточняющие вопросы в Skype, чтобы удостоверится, что вам пишут именно друзья.


Вредоносное программное обеспечение при запуске копирует себя в папку %APPDATA% с определенным случайным именем, регистрирует файл в автозапуске Windows. Данная программа включает в себя бэкдор-компоненту для подключения компьютера к ботнету. Вирус также похищает пароли к учетным записям от YouTube, Gmail, Facebook, Letitbit, Sms4file, а также блокирует доступ к большому количеству сайтов. Вирус также включает в себя функционал для проведения DDoS-атаки и перенаправления пользователя на вредоносные сайты.

Вирус может распространяться через флэш-носители (запускается через autorun.inf и прячется в папке RECYCLER), а также социальные сети и сервисы обмена мгновенными сообщениями.

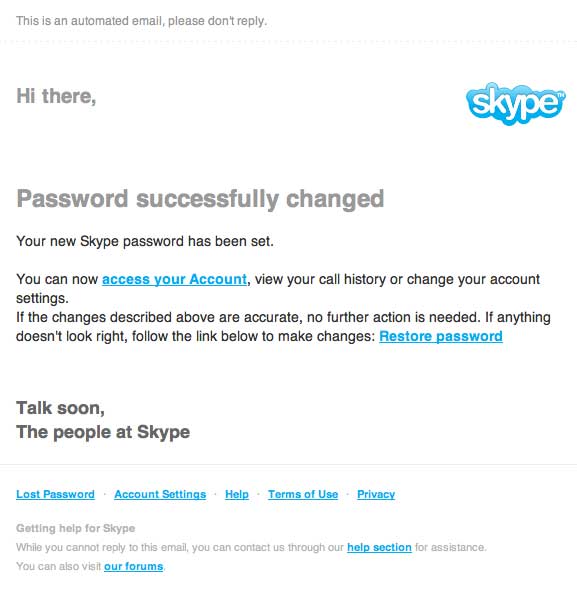
Западные пользователи, в свою очередь, начали получать электронные письма, которые якобы разослала Skype. В этих документах сообщается, что пароли пользователей в Skype были успешно изменены. Клиенты, которые сами не осуществляли смену пароля самостоятельно, оказались в зоне риска: они могут подумать, что их учетную запись могут взломать и мгновенно проследовать по предложенным ссылкам. Если же человек действительно пройдет по ссылке, то попадет на поддельную страницу логина в Skype, через которую все введенные данные перейдут к мошенникам.


В некоторых письмах даются ссылки, которые могут отправить пользователей на сайты с вредоносным программным обеспечением. Отметим, что вредоносное письмо весьма эффектно оформлено и снабжено логотипами Skype и соответствующим образом отформатировано. Дабы избежать усугубления ситуации, пользователям советуют вводить аутентичные данные только на официальных страницах.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru