


Мобильные телефоны атакует вредоносная реклама

Мобильные телефоны атакует вредоносная реклама

Вынужденное ожидание в общественном транспорте или в очереди многие пытаются скоротать в компании своего смартфона — незамысловатые игры неплохо убивают время. Однако эксперты «Лаборатории Касперского» предупреждают: некоторые рекламные баннеры в бесплатных играх ведут на поддельные копии страницы магазина Google Play, где пользователь подвергается риску скачать вредоносные файлы.

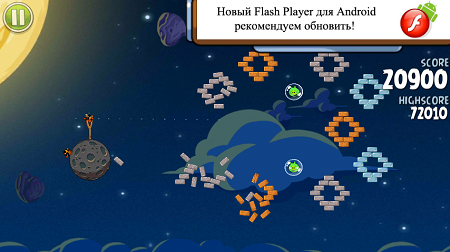
Эксперт «Лаборатории Касперского» Юрий Наместников в своем блоге рассказывает о том, что каждый третий блок рекламы в бесплатных версиях Angry Birds для русскоязычных пользователей, который он открыл и проанализировал, вел на вредоносный файл.


Вредоносная реклама в Angry Birds:Space Free


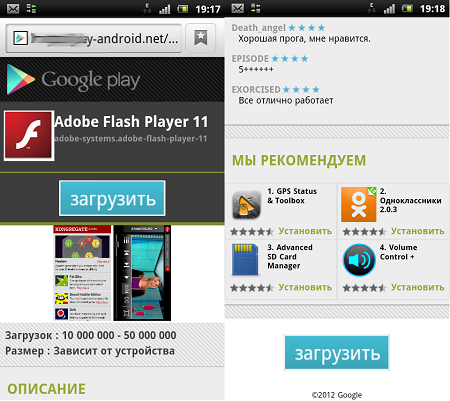
Пройдя по ссылке некоторых баннеров в Angry Birds, пользователь рискует попасть на копию страницы магазина Google Play. Здесь под видом легальных программ размещены SMS-троянцы, которые отправляют дорогостоящие сообщения на короткие номера. Эти зловреды скачиваются на телефон при нажатии кнопки «загрузить». Насторожить должен тот факт, что поддельный магазин открывается прямо в браузере, а в адресной строке видно, что этот сайт находится в зоне «.net» или «.in». Других отличий нет — дизайн практически идентичен официальной версии, а текст даже переведен на русский язык.


Поддельный магазин приложений Google Play


«Злоумышленники делаю все возможное, чтобы заманить пользователей на сайты подложных магазинов, содержащие вредоносный код, — комментирует Юрий Наместников, старший антивирусный эксперт «Лаборатории Касперского». — «Лаборатория Касперского» рекомендует владельцам мобильных устройств быть более бдительными: не устанавливать приложений из не доверенных источников и позаботиться о защите своего смартфона надежным антивирусным решением».

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru