


Несколько популярных ресурсов стали жертвами хакеров

Несколько популярных ресурсов стали жертвами хакеров

...

В воскресение днем несколько популярных ресурсов стали жертвой хакерской атаки, в результате которой посетители перенаправлялись на сайты, контролируемые злоумышленниками.

Хакерам удалось получить контроль над DNS серверами и перенаправить трафик с восьми популярных ресурсов на свои сервера.

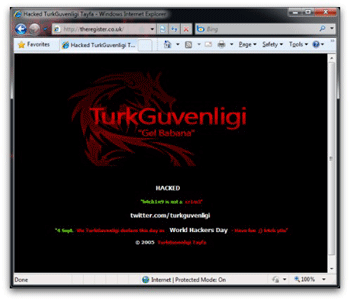
На странице, куда попадали посетители новостного портала The Register (theregister.co.uk), красовалось изображение логотипа турецкой хакерской группы TurkGuvengligi с сообщением, которое в переводе выглядит следующим образом: «Gel Babana. Сайт Взломан. 4 сентября. Мы, TurkGuvenligi провозглашаем этот день Всемирным Днем Хакеров. Веселитесь!»

register

Отдельно стоит отметить, что фраза «Gel Babana» в переводе с турецкого означает «иди к папочке», а название «Guvenligi» переводится как «безопасность».

Помимо The Register пострадал еще один новостной портал The Daily Telegraph, а также сайты компаний UPS, National Geographic, BetFair, Vodafone и Acer.

По мнению эксперта в области безопасности компании Sophos Грэхама Клули (Graham Cluley) записи DNS сервера можно сравнить с телефонной книгой, где каждому доменному имени присвоен соответствующий набор числовых значений и, по всей видимости, хакеры подменили легитимное значение на адрес своего ресурса, не затрагивая сами сайты.

При этом, как отмечает специалист, стоит отдать должное взломщикам, так как они ограничились лишь переадрессацией и не стали распространять вредоносное программное обеспечение и отправлять пользователей на фишинговые сайты. Однако эксперт рекомендует пока воздержаться от посещения упомянутых ресурсов хотя бы несколько часов или очистить файлы cookies.

Дополнение. Администраторы портала The Register сообщили, что последствия действий хакеров ликвидированы; сайт работает в нормальном режиме.

Хакер PalachPro заявил об отключении серверов поставщика связи для ВСУ

Пророссийский хакер PalachPro сообщил о кибератаке на инфраструктуру украинской компании Dolya Communication Systems, поставляющей средства связи и продукцию военного назначения для ВСУ, СБУ и Нацгвардии Украины. По его версии, атакующие нарушили работу серверов, файлового менеджера и внутреннего документооборота компании.

Недоступными, по данным РИА Новости, стали корпоративная почта, файловый обмен, сайт и мессенджер Sonata, который используют украинские военные.

Кроме того, сотрудники Dolya будто бы потеряли возможность добавлять в базу новые заказы силовых структур.

PalachPro утверждает, что для атаки применялись DDoS и другие, не раскрытые им методы воздействия. Предполагаемые последствия — задержки в обслуживании систем радиосвязи, проблемы с доступом к технической документации и временный переход пользователей Sonata на резервные каналы.

Dolya Communication Systems ранее упоминалась как производитель Sonata, а также как дилер и партнёр американской Motorola Solutions. В открытых источниках среди заказчиков компании назывались ВСУ, СБУ и Нацгвардия Украины. Также организация обладает полномочиями на экспорт и импорт товаров военного назначения.

Сам хакер пообещал продолжить подобные атаки на украинские компании. Однако на данный момент достоверно можно говорить лишь о заявлении PalachPro. Масштаб атаки, реальное влияние на работу Sonata и утверждение о длительной блокировке сервисов независимо не подтверждены.

RSS: Новости на портале Anti-Malware.ru