


Несколько популярных ресурсов стали жертвами хакеров

Несколько популярных ресурсов стали жертвами хакеров

...

В воскресение днем несколько популярных ресурсов стали жертвой хакерской атаки, в результате которой посетители перенаправлялись на сайты, контролируемые злоумышленниками.

Хакерам удалось получить контроль над DNS серверами и перенаправить трафик с восьми популярных ресурсов на свои сервера.

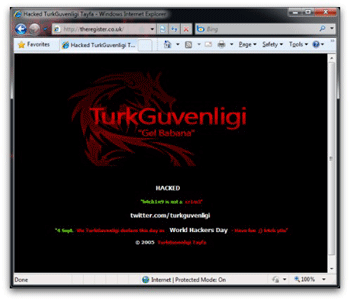
На странице, куда попадали посетители новостного портала The Register (theregister.co.uk), красовалось изображение логотипа турецкой хакерской группы TurkGuvengligi с сообщением, которое в переводе выглядит следующим образом: «Gel Babana. Сайт Взломан. 4 сентября. Мы, TurkGuvenligi провозглашаем этот день Всемирным Днем Хакеров. Веселитесь!»

register

Отдельно стоит отметить, что фраза «Gel Babana» в переводе с турецкого означает «иди к папочке», а название «Guvenligi» переводится как «безопасность».

Помимо The Register пострадал еще один новостной портал The Daily Telegraph, а также сайты компаний UPS, National Geographic, BetFair, Vodafone и Acer.

По мнению эксперта в области безопасности компании Sophos Грэхама Клули (Graham Cluley) записи DNS сервера можно сравнить с телефонной книгой, где каждому доменному имени присвоен соответствующий набор числовых значений и, по всей видимости, хакеры подменили легитимное значение на адрес своего ресурса, не затрагивая сами сайты.

При этом, как отмечает специалист, стоит отдать должное взломщикам, так как они ограничились лишь переадрессацией и не стали распространять вредоносное программное обеспечение и отправлять пользователей на фишинговые сайты. Однако эксперт рекомендует пока воздержаться от посещения упомянутых ресурсов хотя бы несколько часов или очистить файлы cookies.

Дополнение. Администраторы портала The Register сообщили, что последствия действий хакеров ликвидированы; сайт работает в нормальном режиме.

StormWall выпустила локальную систему защиты от DDoS-атак

Компания StormWall вывела на российский рынок StormWall Appliance — программное решение для фильтрации DDoS-атак внутри инфраструктуры заказчика. Продукт устанавливается на серверы компании, поэтому сетевой трафик не отправляется во внешнее облако и не покидает периметр.

Такой вариант рассчитан прежде всего на банки, хостинг- и интернет-провайдеров, а также организации с жёсткими требованиями к доступности инфраструктуры и контролю данных.

Решение может работать и в изолированных сетях без доступа в интернет, для этого предусмотрено офлайн-лицензирование с аппаратным ключом. StormWall Appliance фильтрует атаки на уровнях L3–L5 модели OSI.

В список входят объёмные флуды, атаки на TCP-стек, схемы с отражением и усилением трафика, атаки на DNS и игровые протоколы. Разработчик также заявляет обработку атак в TLS- и QUIC-трафике без его расшифровки.

Пакеты обрабатываются с помощью DPDK и собственных алгоритмов StormWall. Продукт можно использовать самостоятельно либо объединить с облачной платформой компании. В гибридном сценарии локальная система отбивает сетевые атаки внутри контура, а облако подключается для защиты приложений на уровне L7.

Развёртывание, по данным разработчика, занимает от одного дня. После установки заказчик может тестировать продукт бесплатно до 30 дней. Стоимость публично не раскрывается: она зависит от активной портовой ёмкости, числа инсталляций и других параметров. Доступны бессрочная и срочная лицензии.

StormWall также предлагает три уровня технической поддержки. В старшем тарифе специалисты центра мониторинга круглосуточно настраивают правила фильтрации, отражают атаки и разбирают инциденты.

Компания объясняет выпуск продукта запросом российских заказчиков, которым облачной защиты недостаточно либо нельзя выводить трафик за пределы собственной сети.

RSS: Новости на портале Anti-Malware.ru