


Яндекс раскрыл информацию о покупках в интим-магазинах на базе WebAsyst Shop-Script

Яндекс раскрыл информацию о покупках в интим-магазинах на базе WebAsyst Shop-Script

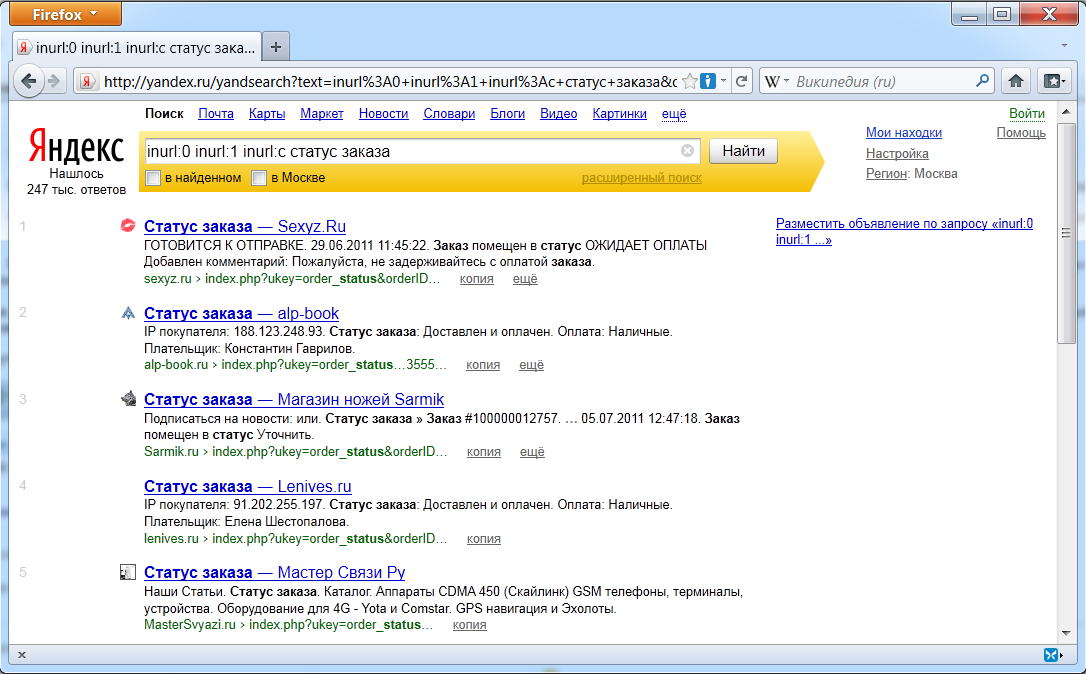
В понедельник стало известно, что с помощью несложного запроса в популярной поисковой системе Яндекс ("inurl:0 inurl:b inurl:1 inurl:c статус заказа") любой желающий может в результатах поиска увидеть статусы заказов, совершённых пользователями в русскоязычных интернет-магазинах, в т.ч. магазинах интимных товаров.
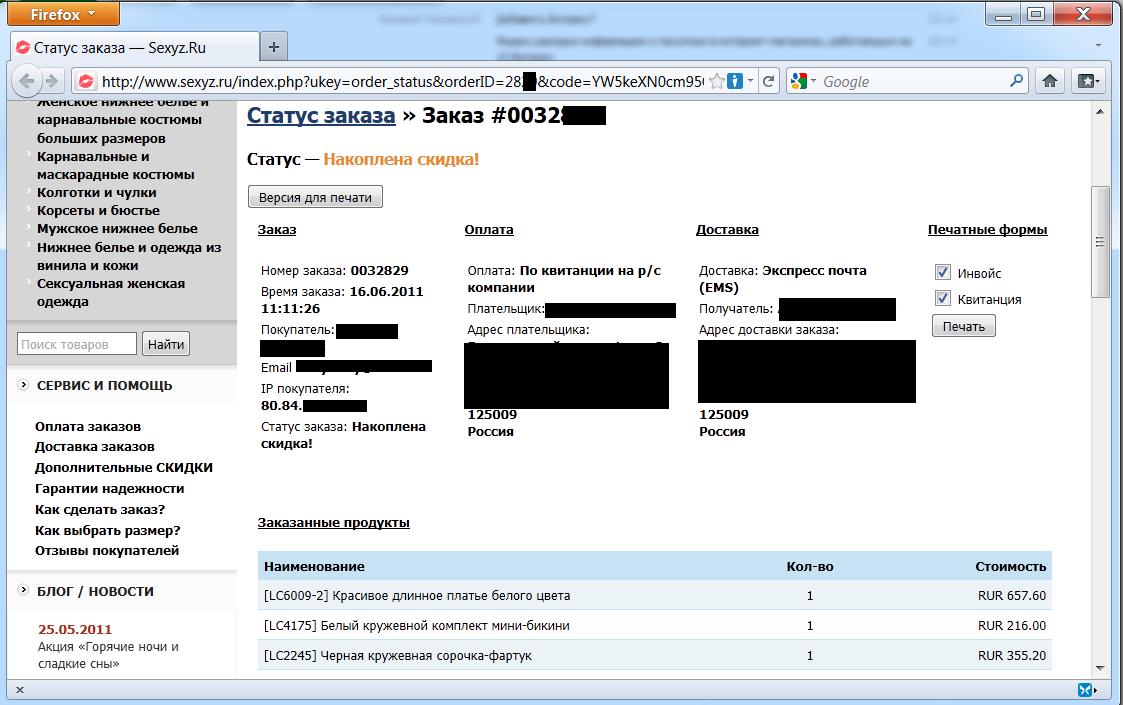
В числе других подробностей можно узнать ФИО покупателя, его адрес, контактные данные, IP-адрес компьютера, с которого регистрировался заказ, а также дату и время совершения заказа. Собственно, ничто не мешает, например, добавить в запрос ФИО любого человека и просмотреть заказы, которые он совершал.

Компания Яндекс, комментируя данную ситуацию, как и в недавнем случае с утечкой текстов СМС-сообщений, отправленных с сайта Мегафона, уповает на неправильное использование владельцами интернет-магазинов файла robots.txt. Хотя известно, что не только правильное использование этих файлов может защитить клиентов интернет-магазинов от утечки приватных данных.

Следует заметить, что в случае с утечкой текстов СМС-сообщений поисковик на "волшебный запрос" выдавал более 8 000 результатов. Новая же утечка куда более серьёзная - поисковик сообщает о 247 000 результатов.

Также интересно, что утечка касается, в первую очередь, русскоязычных магазинов, тогда как при замене слов "статус заказа", например, на "order status", приватной информации о заказах не выдаётся. Это может быть связано как с безответственностью владельцев российских интернет-магазинов, так и с привязкой сервисов компании Яндекс в первую очередь к российским пользователям.

Анализ кода страниц интернет-магазинов, с которых произошла утечка приватных данных, показал, что в этих магазинах используется сервис по построению электронного магазина WebAsyst Shop-Script. Вероятнее всего, причиной того, что подробная информация о заказах попала в Сеть, является уязвимость данного сервиса, который оказался достаточно популярным. Главный офис компании WebAsyst расположен в Москве, из чего следует, что основная часть клиентов компании расположена на территории России. Это может объяснять тот факт, что утечке подверглись данные именно русскоязычных интернет-магазинов.

Стало известно, что для доступа к спискам заказов при использовани WebAsyst Shop-Script не требуется аутентификация, достаточно знать лишь URL, ведущий на подробную информацию о заказе. Вероятно, усугубил ситуацию тот факт, что многие пользователи устанавливают в интернет-браузеры популярные тулбары за авторством поисковых гигантов, которые славятся отправкой информации о действиях пользователя своим авторам. Также следует учитывать тот факт, что, как и в случае с Мегафоном, просочившиеся в Интернет страницы с информацией о заказах доступны постоянно, т.е. не убираются из доступа по прошествии времени.

В понедельник стало известно, что с помощью несложного запроса в популярной поисковой системе Яндекс ("inurl:0 inurl:b inurl:1 inurl:c статус заказа") любой желающий может в результатах поиска увидеть статусы заказов, совершённых пользователями в русскоязычных интернет-магазинах, в т.ч. магазинах интимных товаров.
" />

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru
