


Из России стали рассылать меньше спама

Из России стали рассылать меньше спама

 Согласно результатам анализа спам-активности в июне, проведенного экспертами «Лаборатории Касперского», доля нежелательной корреспонденции в почтовом трафике по сравнению с маем увеличилась на 0,4% и составила в среднем 83,3%.


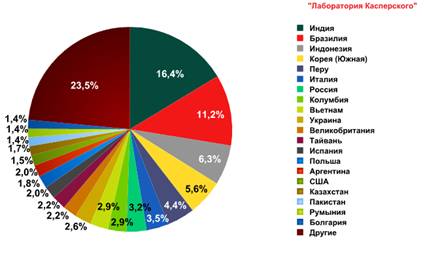
Лидером среди стран — источников спама снова стала Индия. С территории этой страны было распространено 16,35% (+5%) всей мусорной почты. Россия в этом рейтинге заняла 7-е место, а доля спама, распространенного с территории нашей страны, снизилась в июне на 0,7%. В то же время Россия продолжает оставаться лидером по срабатываниям почтового антивируса – больше всего писем с вредоносными вложениями (14,2%) фиксируется экспертами «Лаборатории Касперского» именно в почтовых ящиках россиян. В мире общая доля таких писем в июньском почтовом трафике уменьшилась на 0,3% по сравнению с прошлым месяцем и составила 3,8%.

Страны — источники спама в июне 2011 года

Доля фишинговых писем в общем почтовом потоке по сравнению с маем не изменилась и составила 0,02%. Объектами основного интереса фишеров в июне были PayPal и eBay. Значительно возросла доля фишинговых атак на социальные сети Habbo (+6,25%) и Facebook (+4,07%). Кроме того, в ближайшем будущем эксперты прогнозируют рост интереса спамеров к социальной сети Google+. «Мы ожидаем появление фишинговых писем, эксплуатирующих новую социальную сеть от Google, вступление в которую на сегодняшний день производится только по приглашениям. Злоумышленники могут воспользоваться желанием пользователей попасть в закрытое сообщество, распространяя в письмах с поддельными приглашениями как фишинговые ссылки, так и вредоносный код», – говорит Мария Наместникова, ведущий спам-аналитик «Лаборатории Касперского».

Июнь был отмечен продолжением активной борьбы со спамерами. Так, компания Microsoft, которой еще в марте удалось совместно со спецслужбами США отключить ботнет Rustock, планирует вести судебное преследование граждан Российской Федерации, подозреваемых в создании и управлении Rustock, включая возможную инициацию дела в рамках российской правовой системы. В то же время в Японии, благодаря принятию ряда законодательных инициатив, создание, распространение, покупка и хранение вредоносных программ, а также распространение порнографического спама теперь считается уголовным преступлением, сообщает информационная служба «Лаборатории Касперского».

Спамеры традиционно используют интерес пользователей к событиям, имеющим широкий общественный резонанс, в своих корыстных целях. В частности, в июне они предлагали пользователям бесплатные билеты на сеансы последнего фильма о Гарри Поттере. Большое количество спам-рассылок было приурочено к годовщине смерти Майкла Джексона, умершего 25 июня 2009 года. Так, например, ряд сообщений содержал «сенсационную новость» о том, что король поп-музыки не умер, а за текстом следовали ссылки на сайты с вредоносным файлом, дающим возможность удаленного управления зараженным компьютером.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru