


Microsoft объявила о победе над вредоносным автозапуском

Microsoft объявила о победе над вредоносным автозапуском

С относительно недавних пор редмондская корпорация ведет активную борьбу с тем, что сама же и породила: расцветом вредоносного программного обеспечения, которое эксплуатирует функционал автоматического запуска содержимого носителей информации. И вот из ее центра защиты от вирусов поступило сообщение о первых успехах в этой области.


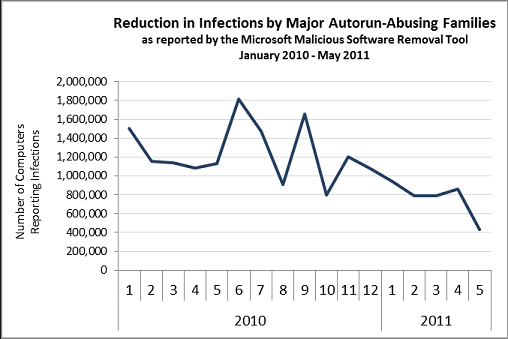
Представители центра пишут в корпоративном блоге, что с середины февраля по середину мая текущего года они в совокупности зафиксировали на 1,3 млн. подобных инфекций меньше, чем за три предстоявших месяца (данные приведены по операционным системам XP и Vista и основаны на результатах работы бесплатной антивирусной утилиты Malicious Software Removal Tool). В мае сего года совокупные показатели основных семейств вредоносного программного обеспечения, которые размножаются посредством автозапуска - Conficker, Rimecud и Taterf по классификации Microsoft, - достигли своего абсолютного минимума за последние полтора года. Это можно видеть на предложенном графике.


(изображение из первоисточника blogs.technet.com)

Февраль можно считать точкой отсчета в силу того, что именно тогда корпорация приступила к активному распространению обновлений к Windows XP и Vista, отключающих автозапуск жестких и съемных дисков в этих операционных системах (Windows 7 соответствующее исправление получила довольно давно - еще в 2009 году). C того момента, по мнению экспертов Microsoft, началось сокращение численности autorun-инфекций; если сравнить май 2011 с маем 2010, то можно увидеть довольно существенную разницу. Интересно, сколь велика она окажется в результате анализа июньских данных, и сможет ли тогда Microsoft заявить о более чем четырехкратном падении количества заражений. Что касается небольшого подъема в апреле, то специалисты объясняют его выходом новой версии MSRT.

Эксперты корпорации отметили, что, несмотря на положительную динамику, полного истребления вышеуказанных семейств ВПО ожидать не приходится - хотя бы потому, что эксплуатация автозапуска не является единственным способом их проникновения на компьютеры новых жертв. Современные инфекции используют, как правило, сразу несколько потенциальных входных ворот, так что блокированием одного вектора атаки от них не отделаться. Тем не менее, если верить данным Microsoft, по позициям злоумышленников удалось нанести ощутимый удар.

CNET

Письмо автору

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru