


Мобильная вирусология: новые зловреды под новые платформы

Мобильная вирусология: новые зловреды под новые платформы

По результатам исследования «Лаборатории Касперского», за последний год в мире мобильных зловредов произошли серьезные изменения. 


Во-первых, поменялось соотношение различных операционных систем для мобильных устройств, в этой связи изменилась и расстановка сил в среде современных мобильных зловредов. ОС Android уверенно завоевывает популярность, и на данный момент оставила позади Windows Mobile. Операционные системы iOS и Blackberry также увеличили свое присутствие на рынке, а вот Symbian продолжает терять позиции, хотя в мировом масштабе по-прежнему остается лидером.

Во-вторых, список платформ, для которых зафиксированы вредоносные программы, расширился. Теперь к ним добавились iOS (операционная система для iPhone/iPod Touch/iPad) и Android. Так, в августе 2010 года была обнаружена первая вредоносная программа для ОС Android. С тех пор появились не только новые модификации первого зловреда, но и другие вредоносные программы для этой платформы. По прогнозам экспертов «Лаборатории Касперского», со временем их число будет только расти.

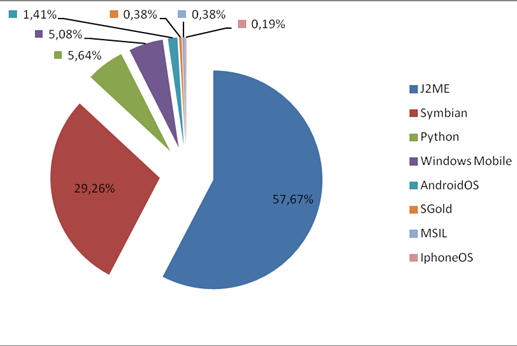
Количество зловредов для iPhone, как и раньше, невелико, при этом появившиеся зловреды способны заразить только «разлоченные» (jailbroken) смартфоны. J2ME по-прежнему лидирует в рейтинге модификаций детектируемых объектов, поскольку данная платформа охватывает не только пользователей некоторых смартфонов, но и практически каждого владельца обычного современного мобильного телефона.

Распределение модификаций детектируемых объектов по платформам

В-третьих, вредоносные программы и атаки в целом стали более сложными. Злоумышленники стали использовать различные сочетания уже известных технологий. Так, за счет широкого распространения мобильного Интернета вредоносные программы получили возможность взаимодействовать с удаленными серверами злоумышленников и получать от них обновления и команды. Такие возможности могут использоваться преступниками для создания мобильных ботнетов.

Также 2010 год был отмечен появлением новых способов кражи конфиденциальной информации пользователей и наживы для вирусописателей, создающих зловредов для различных мобильных платформ. Так, одна из обнаруженных вредоносных программ в фоновом режиме пересылала на номер злоумышленника SMS-сообщения, содержащие коды аутентификации для онлайн-банковских операций. Кроме того, впервые за 6 лет истории мобильного вредоносного ПО был обнаружен троянец, который осуществлял звонки на международные платные номера.

В-четвертых, подавляющее большинство обнаруженных за последний год с лишним зловредов нацелены на кражу денег пользователей. «В мире мобильного вредоносного ПО по-прежнему доминируют программы, незаметно отсылающие SMS-сообщения на короткие платные номера, – говорит Денис Масленников, ведущий антивирусный эксперт «Лаборатории Касперского». – Использование SMS-троянцев остается для злоумышленников самым легким и действенным способом заработать деньги. Причина проста: любое мобильное устройство, будь то смартфон или обычный мобильный телефон, непосредственно связано с реальными деньгами пользователя – с его мобильным счетом. Именно этот «прямой доступ» злоумышленники активно используют».

Подпишитесь на новости

Яндекс выпустил систему контроля безопасности корпоративного ИИ

Yandex B2B Tech выводит на рынок AI-SPM — инструмент для непрерывной оценки защищённости корпоративных ИИ-систем. Решение должно находить опасные настройки, избыточные полномочия и доступ моделей к конфиденциальным данным до того, как этим заинтересуются уже не аудиторы, а атакующие.

О запуске рассказал «Ведомостям» генеральный директор Yandex Cloud Григорий Атрепьев.

По его словам, постоянный автоматизированный контроль становится необходимостью по мере распространения ИИ в корпоративной инфраструктуре.

AI-SPM связывает в единую карту модели, наборы данных, серверы, права доступа и обнаруженные уязвимости. Система проверяет безопасность на разных этапах жизненного цикла ИИ, выявляет риски и предлагает меры защиты.

Например, она может предупредить об угрозе подмены обучающих данных, чрезмерных правах пользователя или возможности добраться до модели через специально подготовленный запрос.

При этом AI-SPM — скорее диспетчер защищённости, чем железный купол. Такие платформы непрерывно обследуют инфраструктуру и объясняют, где администраторы оставили дверь приоткрытой, но сами по себе не блокируют большинство атак. Для фильтрации запросов, предотвращения утечек и защиты от инъекций в промпт нужны отдельные средства.

Мировой рынок решений для защиты ИИ, по приведённой Атрепьевым оценке, вырастет с $2,8 млрд в 2026 году до $4,8 млрд в 2027-м. Российский сегмент пока только формируется: Yandex Cloud оценивает его объём в 1-4 млрд рублей по итогам 2026 года и допускает рост до 11–30 млрд рублей к 2029–2030 годам.

Основными заказчиками подобных продуктов станут банки, промышленные компании, ретейлеры, телеком-операторы, технологический бизнес и госструктуры.

RSS: Новости на портале Anti-Malware.ru