


Мобильная вирусология: новые зловреды под новые платформы

Мобильная вирусология: новые зловреды под новые платформы

По результатам исследования «Лаборатории Касперского», за последний год в мире мобильных зловредов произошли серьезные изменения. 


Во-первых, поменялось соотношение различных операционных систем для мобильных устройств, в этой связи изменилась и расстановка сил в среде современных мобильных зловредов. ОС Android уверенно завоевывает популярность, и на данный момент оставила позади Windows Mobile. Операционные системы iOS и Blackberry также увеличили свое присутствие на рынке, а вот Symbian продолжает терять позиции, хотя в мировом масштабе по-прежнему остается лидером.

Во-вторых, список платформ, для которых зафиксированы вредоносные программы, расширился. Теперь к ним добавились iOS (операционная система для iPhone/iPod Touch/iPad) и Android. Так, в августе 2010 года была обнаружена первая вредоносная программа для ОС Android. С тех пор появились не только новые модификации первого зловреда, но и другие вредоносные программы для этой платформы. По прогнозам экспертов «Лаборатории Касперского», со временем их число будет только расти.

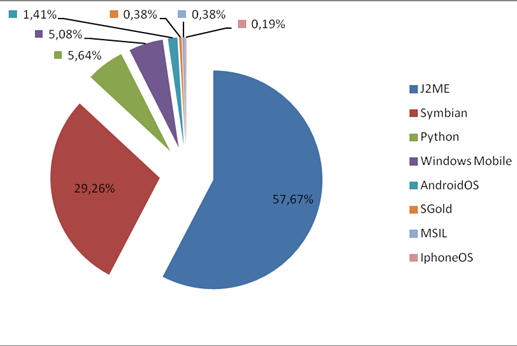
Количество зловредов для iPhone, как и раньше, невелико, при этом появившиеся зловреды способны заразить только «разлоченные» (jailbroken) смартфоны. J2ME по-прежнему лидирует в рейтинге модификаций детектируемых объектов, поскольку данная платформа охватывает не только пользователей некоторых смартфонов, но и практически каждого владельца обычного современного мобильного телефона.

Распределение модификаций детектируемых объектов по платформам

В-третьих, вредоносные программы и атаки в целом стали более сложными. Злоумышленники стали использовать различные сочетания уже известных технологий. Так, за счет широкого распространения мобильного Интернета вредоносные программы получили возможность взаимодействовать с удаленными серверами злоумышленников и получать от них обновления и команды. Такие возможности могут использоваться преступниками для создания мобильных ботнетов.

Также 2010 год был отмечен появлением новых способов кражи конфиденциальной информации пользователей и наживы для вирусописателей, создающих зловредов для различных мобильных платформ. Так, одна из обнаруженных вредоносных программ в фоновом режиме пересылала на номер злоумышленника SMS-сообщения, содержащие коды аутентификации для онлайн-банковских операций. Кроме того, впервые за 6 лет истории мобильного вредоносного ПО был обнаружен троянец, который осуществлял звонки на международные платные номера.

В-четвертых, подавляющее большинство обнаруженных за последний год с лишним зловредов нацелены на кражу денег пользователей. «В мире мобильного вредоносного ПО по-прежнему доминируют программы, незаметно отсылающие SMS-сообщения на короткие платные номера, – говорит Денис Масленников, ведущий антивирусный эксперт «Лаборатории Касперского». – Использование SMS-троянцев остается для злоумышленников самым легким и действенным способом заработать деньги. Причина проста: любое мобильное устройство, будь то смартфон или обычный мобильный телефон, непосредственно связано с реальными деньгами пользователя – с его мобильным счетом. Именно этот «прямой доступ» злоумышленники активно используют».

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru