



Новинка от кибермошенников: подписка без уведомления

Новинка от кибермошенников: подписка без уведомления

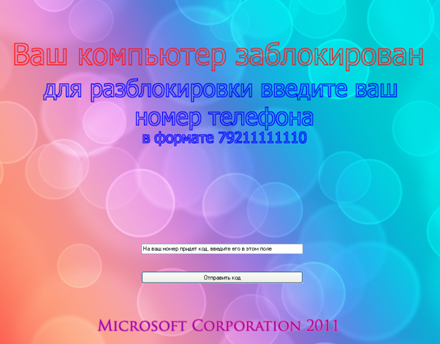
«Лаборатория Касперского» предупреждает пользователей о появлении новой схемы работы кибермошенников с использованием СМС-блокеров. В отличие от традиционного алгоритма, когда для получения кода разблокировки компьютера необходимо было выслать на указанный номер платное СМС-сообщение, теперь злоумышленники пошли более «гуманным» путем. В окне, которое появляется на Рабочем столе, пользователя просят указать номер телефона, на который совершенно бесплатно приходит СМС с кодом разблокировки. На чем же зарабатывают мошенники?

Блокер — одна из распространенных форм работы кибермошенников 

После разблокировки на телефон «счастливчика» с завидной регулярностью и частотой начинают приходить СМС-сообщения сомнительного содержания, а его баланс стремится к нулю, сообщает Лаборатория Касперского. Оказывается, что, введя свой номер мобильного телефона и подтвердив его подлинность, пользователь автоматически принимает условия некого лицензионного соглашения, которое помимо всего прочего включает услугу «Подписка», естественно, предоставляемую на платной основе. 

Как правило, избавиться от подобной «услуги» можно, обратившись к оператору мобильной связи с требованием отписаться от ненужной Подписки. Существует и другой способ: не выполнять условия соглашения со своей стороны, то есть не оплачивать навязанную услугу. Для этого достаточно в течение определенного времени (обычно неделю) не пополнять баланс. Однако, согласитесь, сегодня прожить без мобильного телефона хотя бы день, может далеко не каждый, не говоря уже о неделе.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru