



Мы побывали на конференции IT Elements 2026. Тема года — новая надежда на непрерывность. Как сделать так, чтобы при инциденте бизнес работал дальше без задержек? Что нужно для функционирования даже во время катастрофы? Можно ли доверить восстановление ИИ-агенту? Слушаем идеи, смотрим на наработки.
- 1. Введение
- 2. Бэкап есть. А восстановление?
- 3. Физическая отказоустойчивость: и целого ЦОДа мало
- 4. «Пилот» — это ещё не продуктив
- 5. Промышленная эксплуатация LLM: ИИ вышел из чата
- 6. Импортозамещение без кальки
- 7. Вместо выводов: «Оскар» для инженера
Введение
Бизнес не может позволить себе остановиться на время технологической перестройки. Компании переходят на отечественные решения и открытое ПО, искусственный интеллект меняет разработку, а от цифровых систем зависит всё больше повседневных операций. Одновременно меняются угрозы: атакующие целятся не только в инфраструктуру, но и в саму возможность восстановления — уничтожают бэкапы и захватывают системы управления.
Как справиться с этой двойной задачей, обсуждали на ежегодной осенней конференции IT Elements 2026. Продолжением прошлогодней темы антихрупкости стала «Непрерывность бизнеса 2.0». Задача теперь шире аварийного восстановления ИТ: нужно обеспечить работу компании до, во время и после катастрофы.
На открытии директор программного комитета IT Elements 2026 Антон Павленко предложил опираться прежде всего на практику коллег: как в других компаниях используют ИИ в рабочем контуре, строят инфраструктуру на новом технологическом стеке и защищают её. Главная задача — понять, какие собственные решения стоит пересмотреть, прежде чем их проверит на прочность серьёзный инцидент.
Бэкап есть. А восстановление?
Резервная копия перестала быть синонимом страховки. Она может сохраниться, но содержать повреждённые данные; быть технически пригодной, но возвращать систему в строй дольше, чем способен ждать бизнес. Поэтому на IT Elements о бэкапах говорили уже не как о гарантии сохранности данных, а как о доверенном восстановлении: из какой точки компания действительно сможет «подняться», за какое время и что после этого заработает.
Рисунок 1. Дискуссия «Бизнес-катастрофа в действии: как сейчас противостоять шифровальщикам»
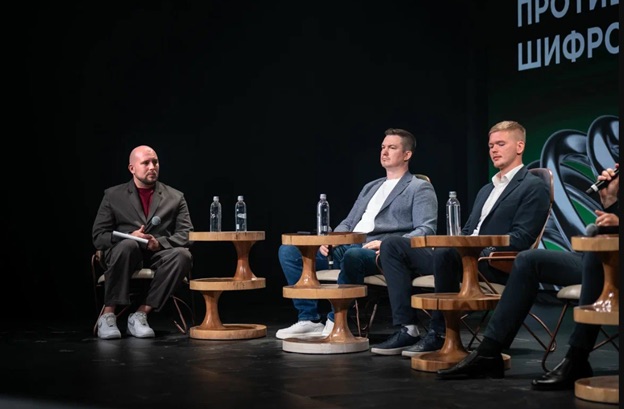
Ринат Сагиров, директор центра мониторинга и реагирования компании «Инфосистемы Джет», рассказал Anti-Malware.ru о встрече с заказчиком. Бэкапы есть, восстановление регулярно тестируют. Сагиров уточнил: сколько занял последний тест? Два-три дня. «Ребята, это не подходит», — так он передаёт реакцию одного из собеседников со стороны заказчика. Технически восстановиться компания могла, но бизнес столько ждать не готов.
У ГК «Талина» расхождение между расчётом и практикой оказалось ещё нагляднее. Алексей Пигачев, заместитель директора по ИТ в ООО «МПК Атяшевский», рассказал: для критически значимых систем целевым временем восстановления (RTO) определили один час — у некоторой пищевой продукции срок годности всего пять суток. Первое тестовое восстановление заняло четыре часа. Время «съели» вполне прозаичные зависимости: драйверы, библиотеки, компоненты офисного ПО, ветки реестра и конфигурационные файлы.
Рисунок 2. Доклад «Непрерывность бизнеса через тестовые восстановления из резервной копии»
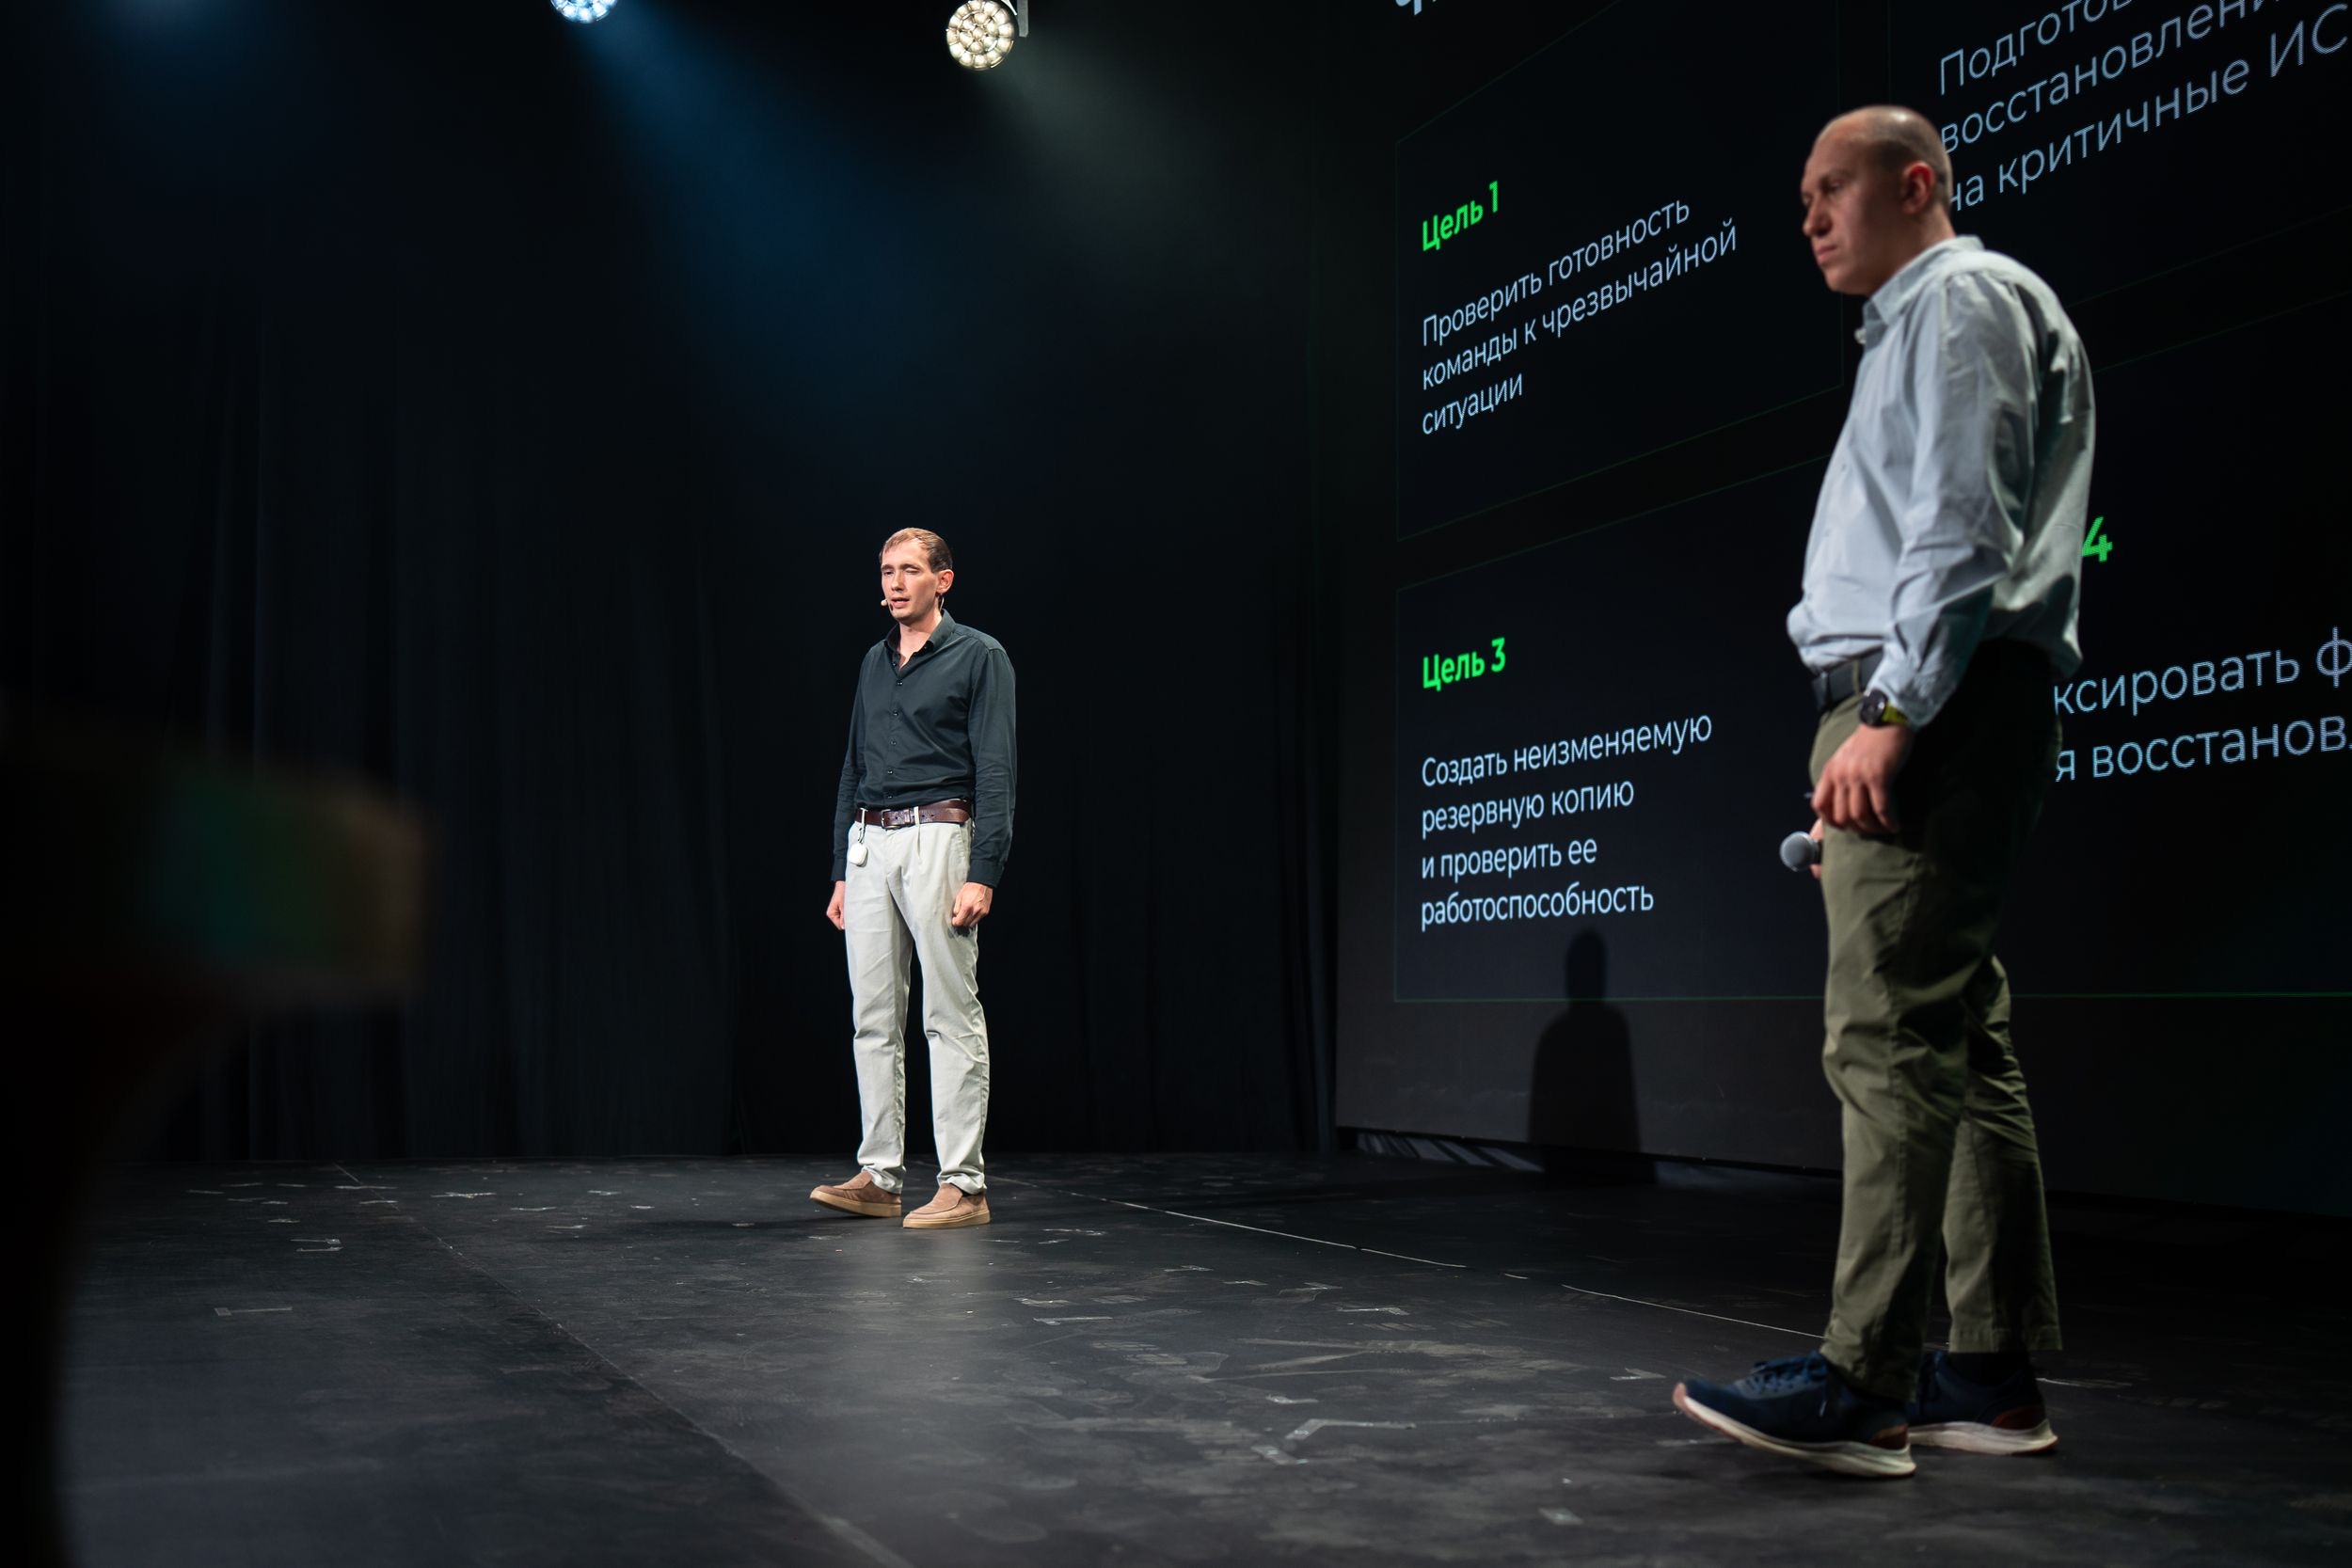
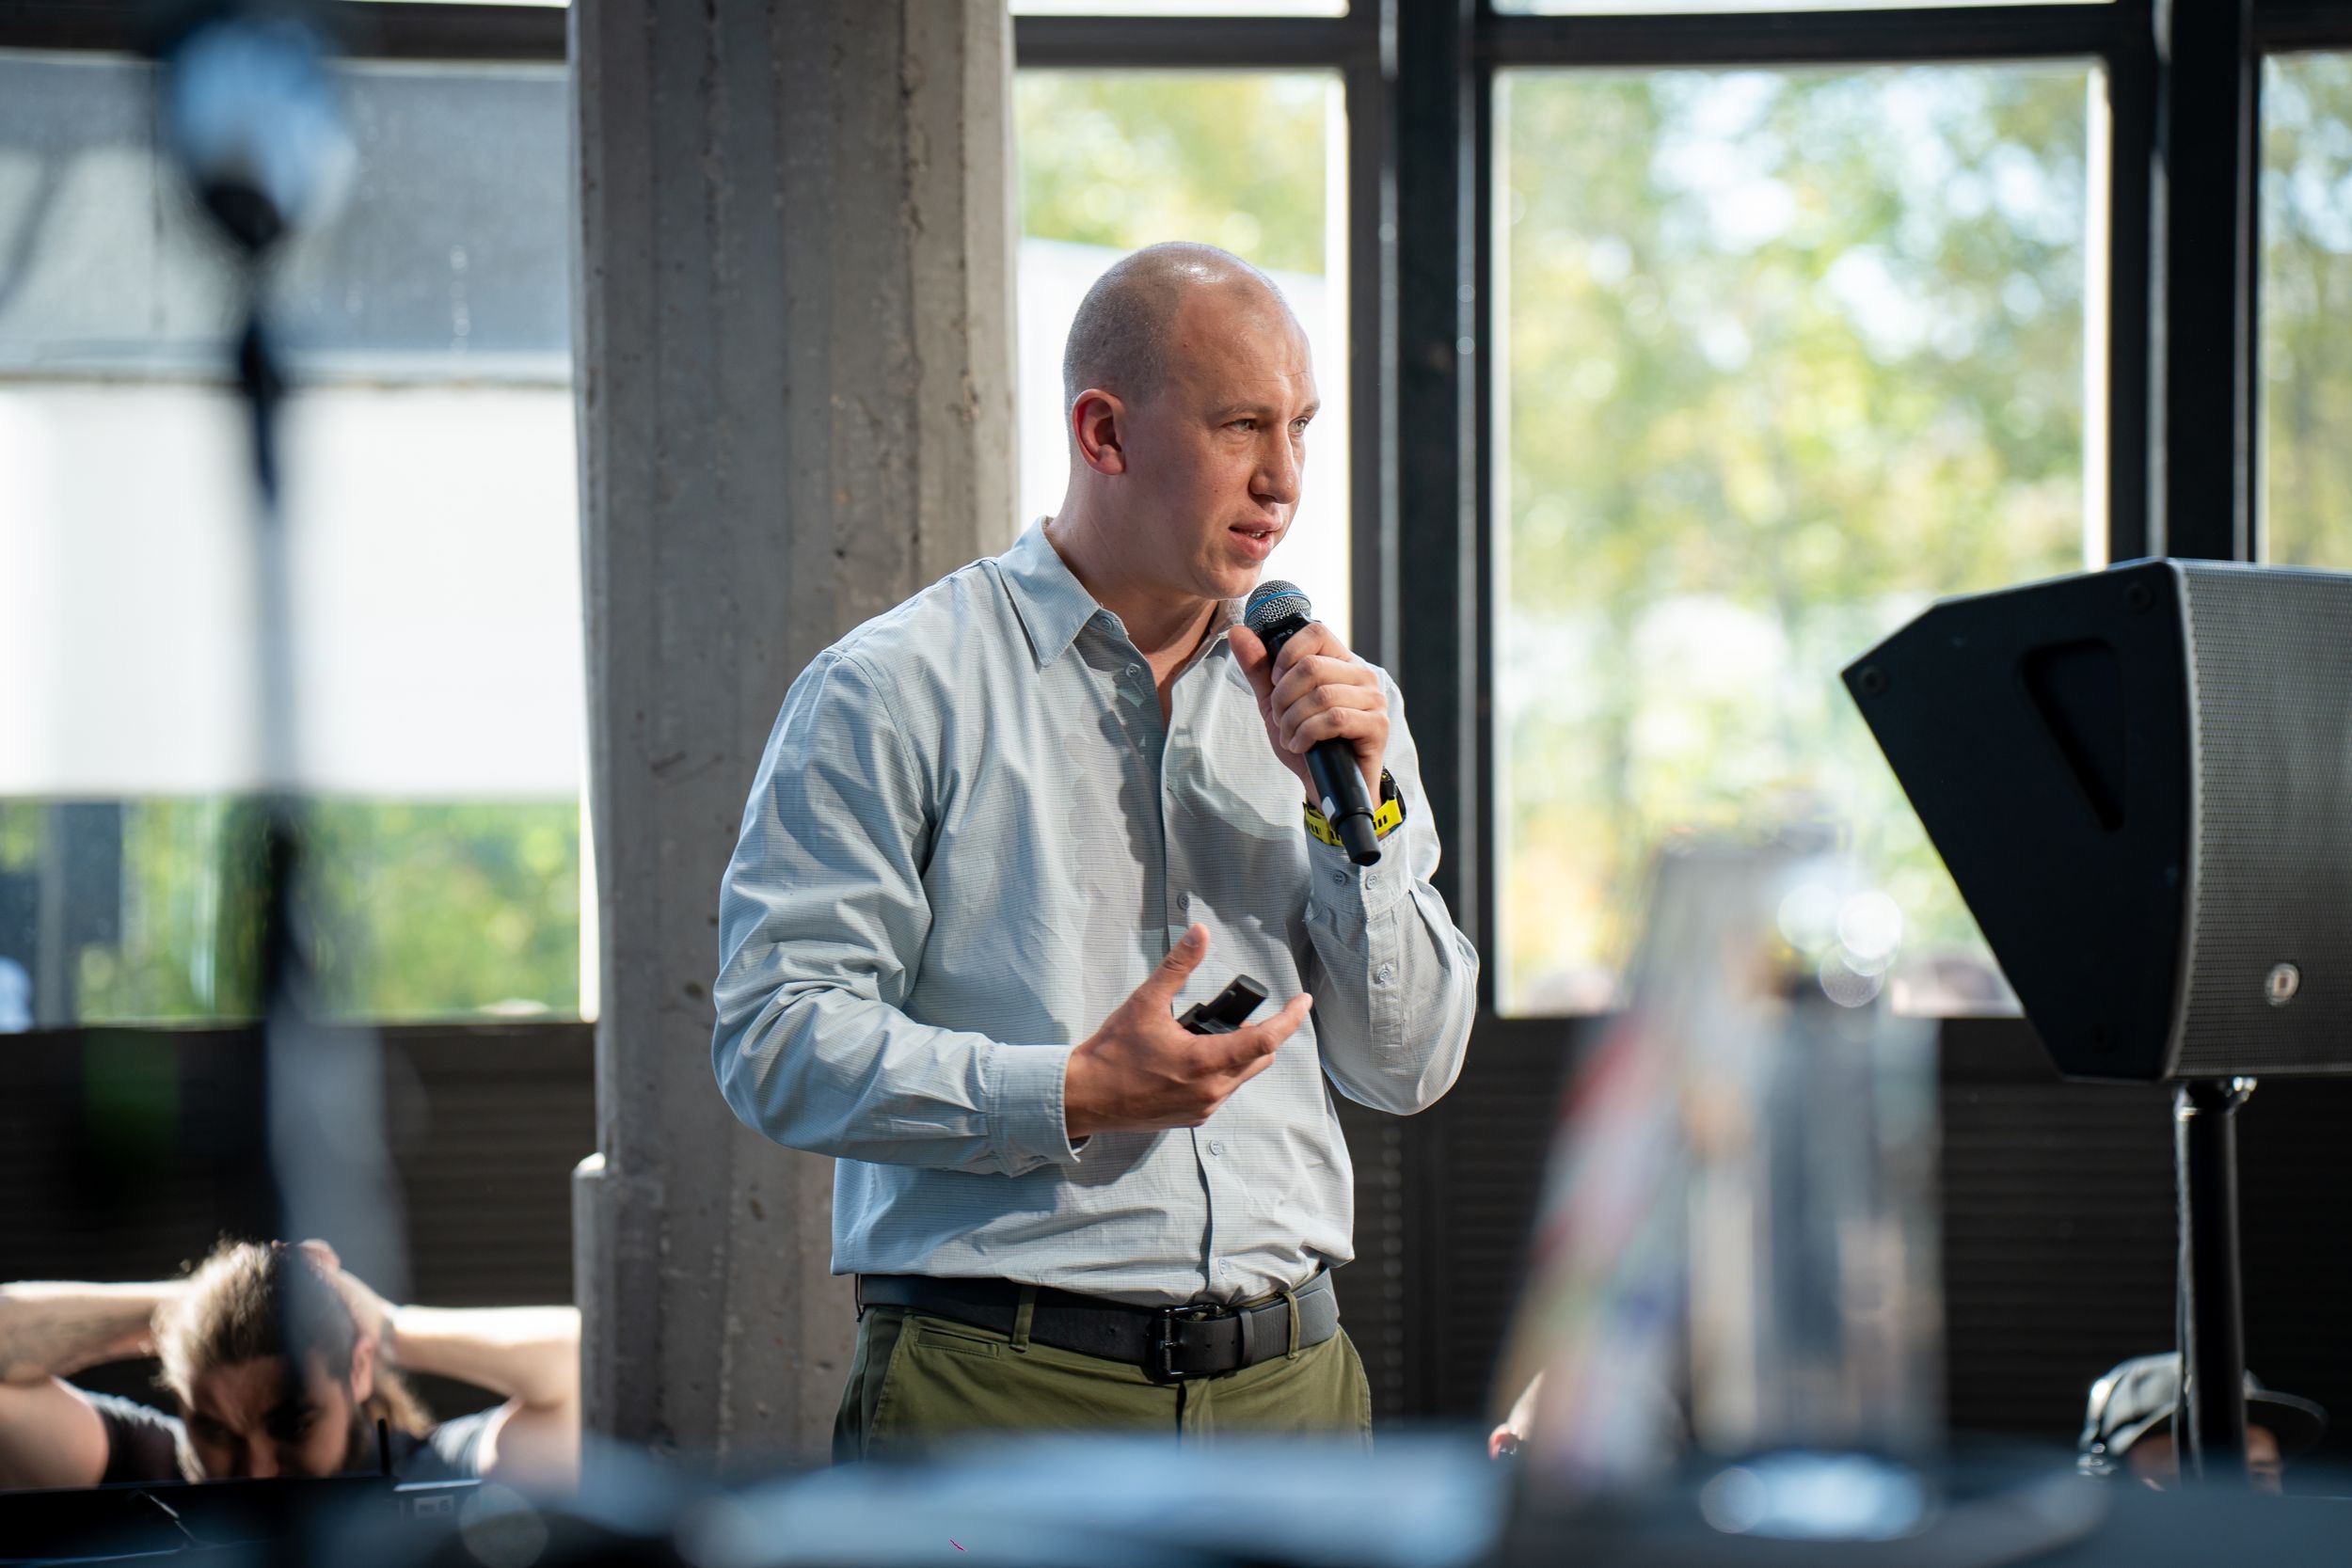
На демонстрации «Backup-фитнес» Игорь Шконда, руководитель направления систем резервного копирования в компании «Инфосистемы Джет», показал ещё один риск: повреждённые данные могут незаметно попасть в резервную копию и отправиться в изолированный «бункер», пока продуктив выглядит исправным. Только тестовое восстановление позволяет понять, какая копия действительно доверенная.
Рисунок 3. Игорь Шконда на сцене «Материя» проводит демо, посвящённое восстановлению из бэкапа
Эту же мысль на площадке переводили с инженерного языка на язык искусства. Один из трёх арт-объектов «Инфраструктуры непрерывности» назывался «Пересоздание»: не реставрировать любой ценой вышедший из строя компонент, а уметь собрать систему заново. Бэкап здесь — лишь один из элементов наряду с проверенными данными, чистой средой, последовательностью действий и командой, которая уже проходила этот сценарий.
Физическая отказоустойчивость: и целого ЦОДа мало
У отказоустойчивости появился ещё один уровень — физический. Андрей Янкин, руководитель дирекции информационной безопасности компании «Инфосистемы Джет», на пленарной сессии отдельно говорил о риске физических атак на сами площадки. Вопрос теперь не только в том, есть ли резервный ЦОД, но и в том, насколько дата-центры действительно независимы.
Рисунок 4. Дискуссия «От 5 кВт до 150 кВт. ЦОД высокой плотности»
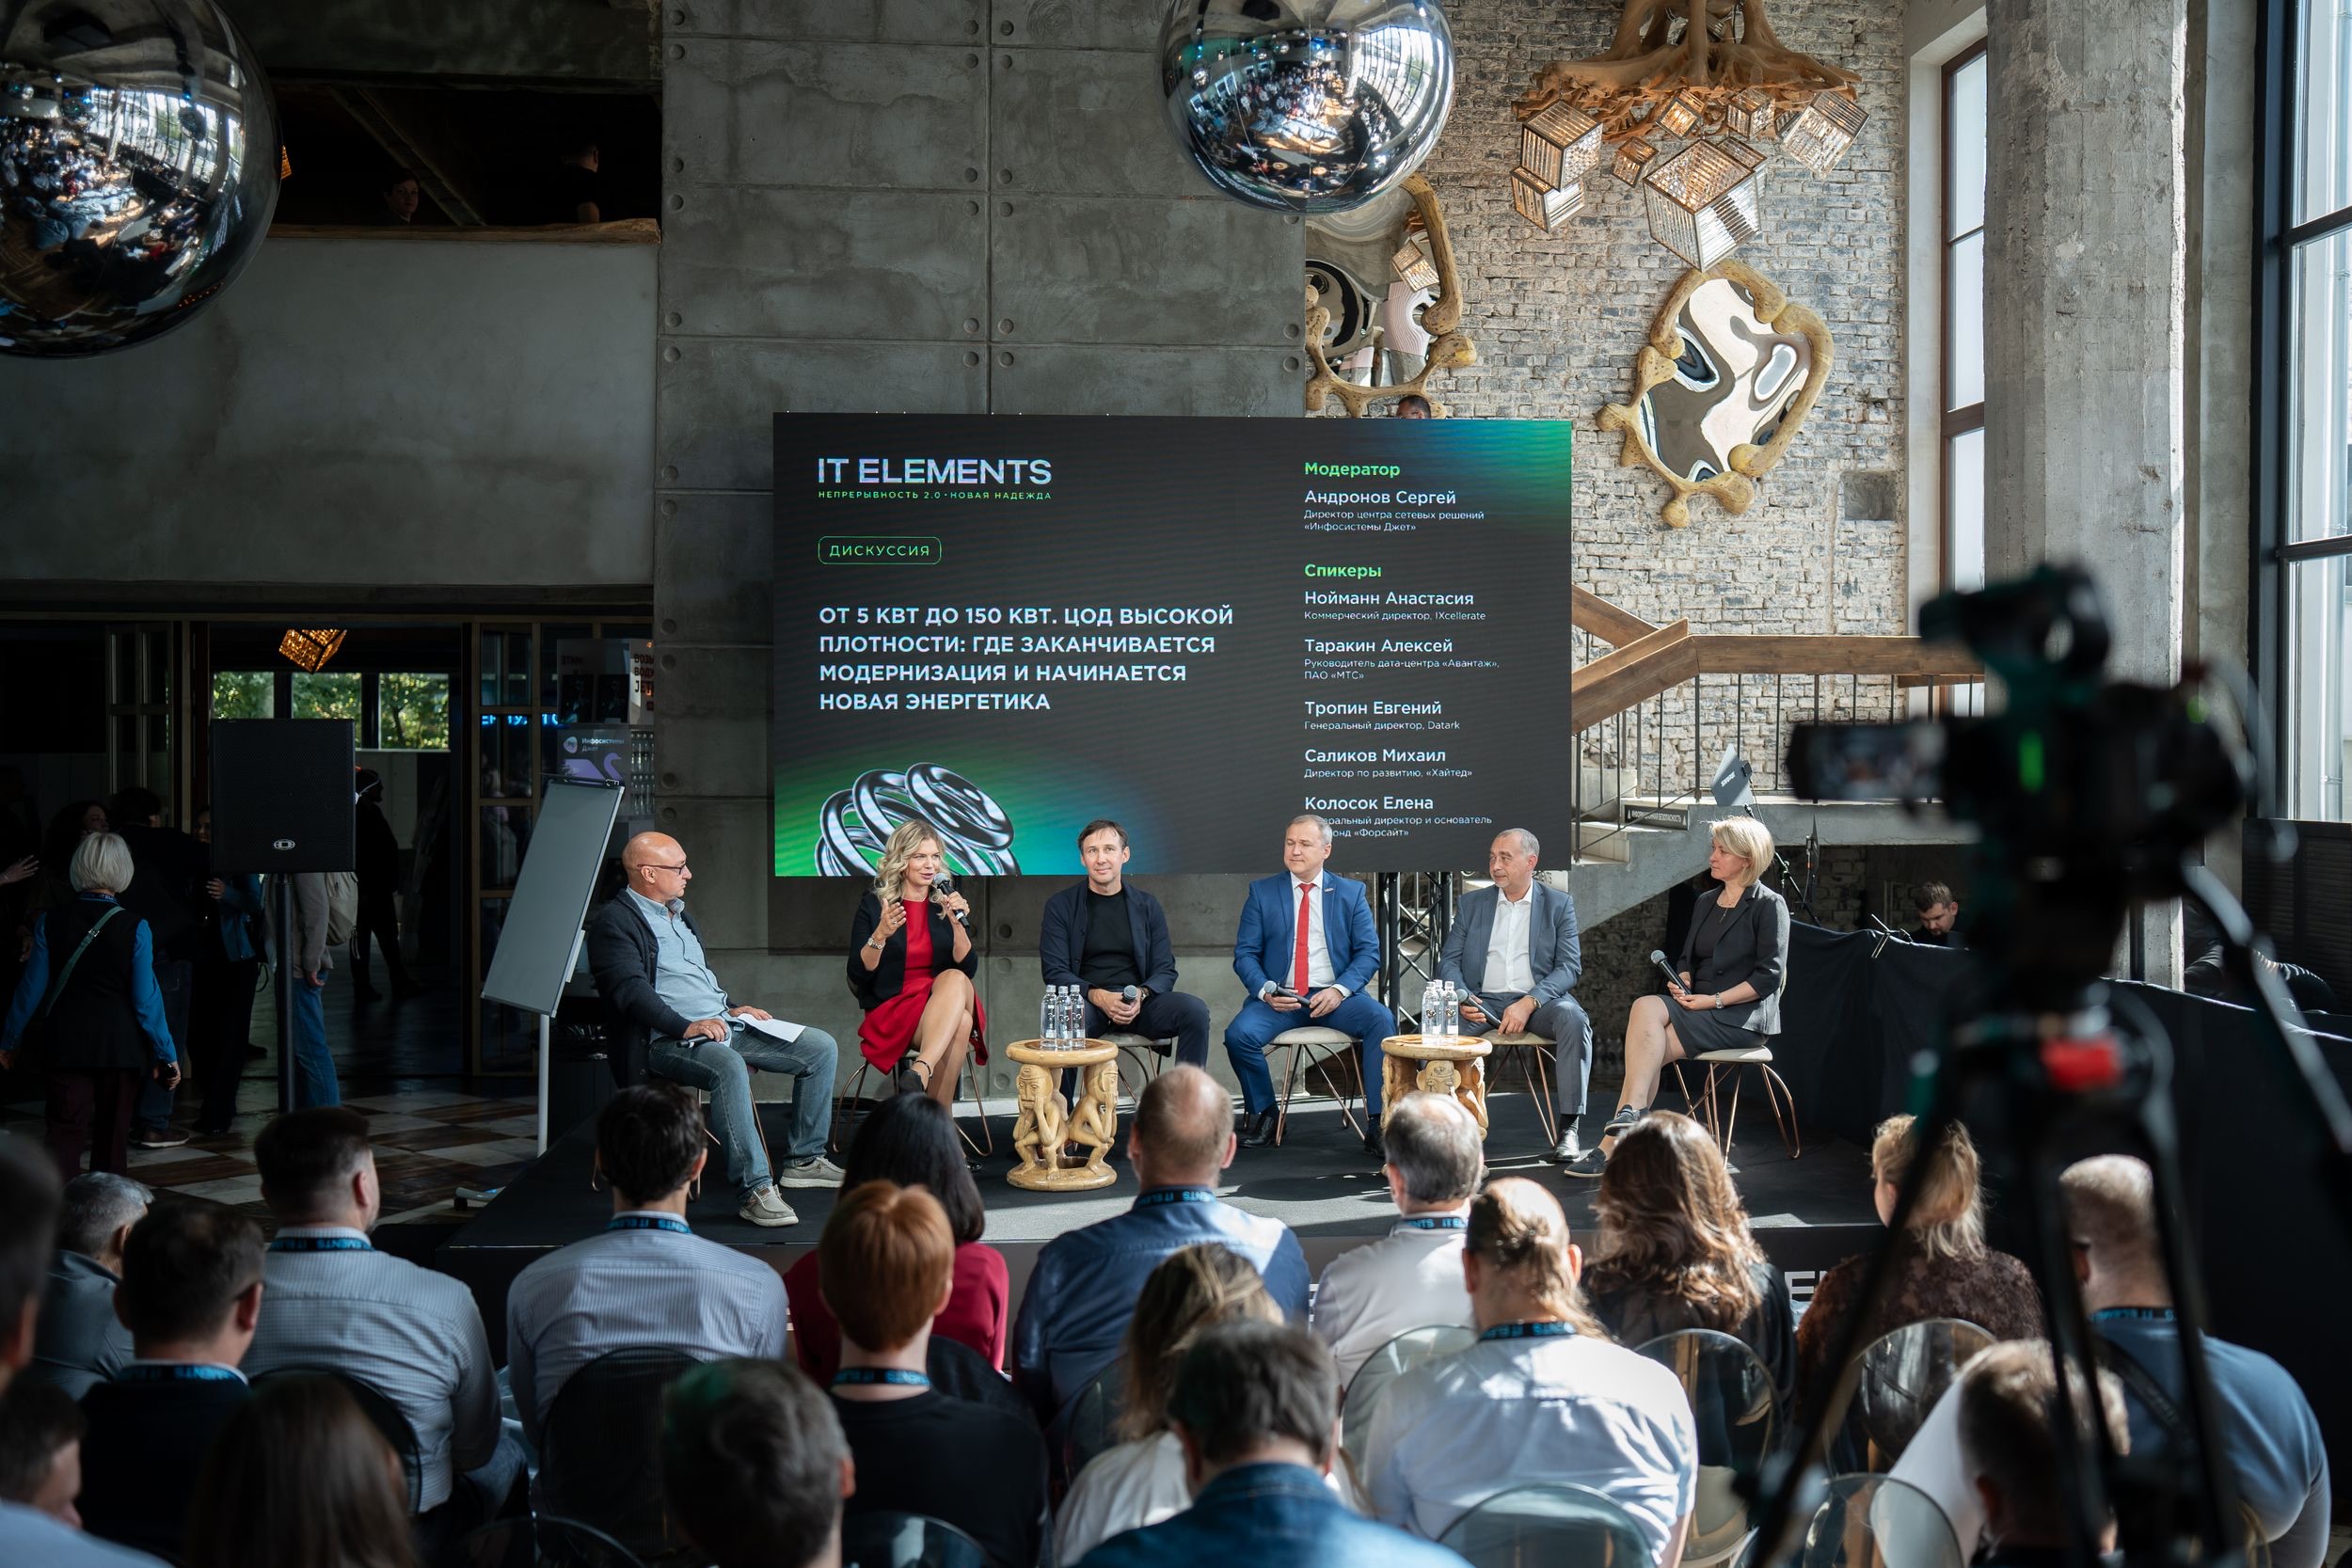
Александр Локтионов, руководитель отдела системной архитектуры в компании «Инфосистемы Джет», рассказал Anti-Malware.ru об архитектуре из минимум трёх независимых ЦОДов для части высокодоступных приложений. Илья Фурцев, руководитель отдела поддержки продаж сетевых решений, добавляет:
«Чтобы обеспечить отказоустойчивую работу и публикацию сервисов, недостаточно просто построить резервный ЦОД. Создание правильной архитектуры и сегментации сети позволит избежать ситуаций, когда домен отказа будет растянут на два ЦОДа, а злоумышленники не будут иметь препятствий для доступа к резервной инфраструктуре. Помимо всего прочего, другие подсистемы (к примеру, виртуализация и СХД) будут иметь разные возможности по резервированию, в зависимости от решений, которые будут реализованы в части сети».
На дискуссии о высокоплотных ЦОДах под модерацией Сергея Андронова, директора центра сетевых решений компании «Инфосистемы Джет», спорили и о плотности, и о географии. Евгений Тропин, генеральный директор ДАТАРК, говорил о запросах на 80 кВт и 120 кВт на стойку, в отдельных проектах — до 200 кВт. Анастасия Нойманн, коммерческий директор IXcellerate, охлаждала разговор: в реальных коммерческих проектах нагрузки зачастую заметно скромнее. Получается любопытный разрыв: инфраструктуру уже приходится проектировать под будущие экстремальные режимы, хотя массовый спрос до них ещё не дошёл.
Есть и другой разрыв — между государственной логикой геораспределения и коммерческой реальностью. На ВЭФ-2026 обсуждали развитие ЦОДов на Дальнем Востоке и региональные вычислительные мощности. Андронов в комментарии Anti-Malware.ru обратил внимание на обратную сторону этой стратегии: значительная часть коммерческого спроса по-прежнему тяготеет к московскому региону — ближе к клиентам, специалистам и развитой сетевой инфраструктуре. Как сойдутся эти две логики, пока вопрос открытый.
Рисунок 5. Арт-объект «Инфраструктура без центра» на IT Elements 2026
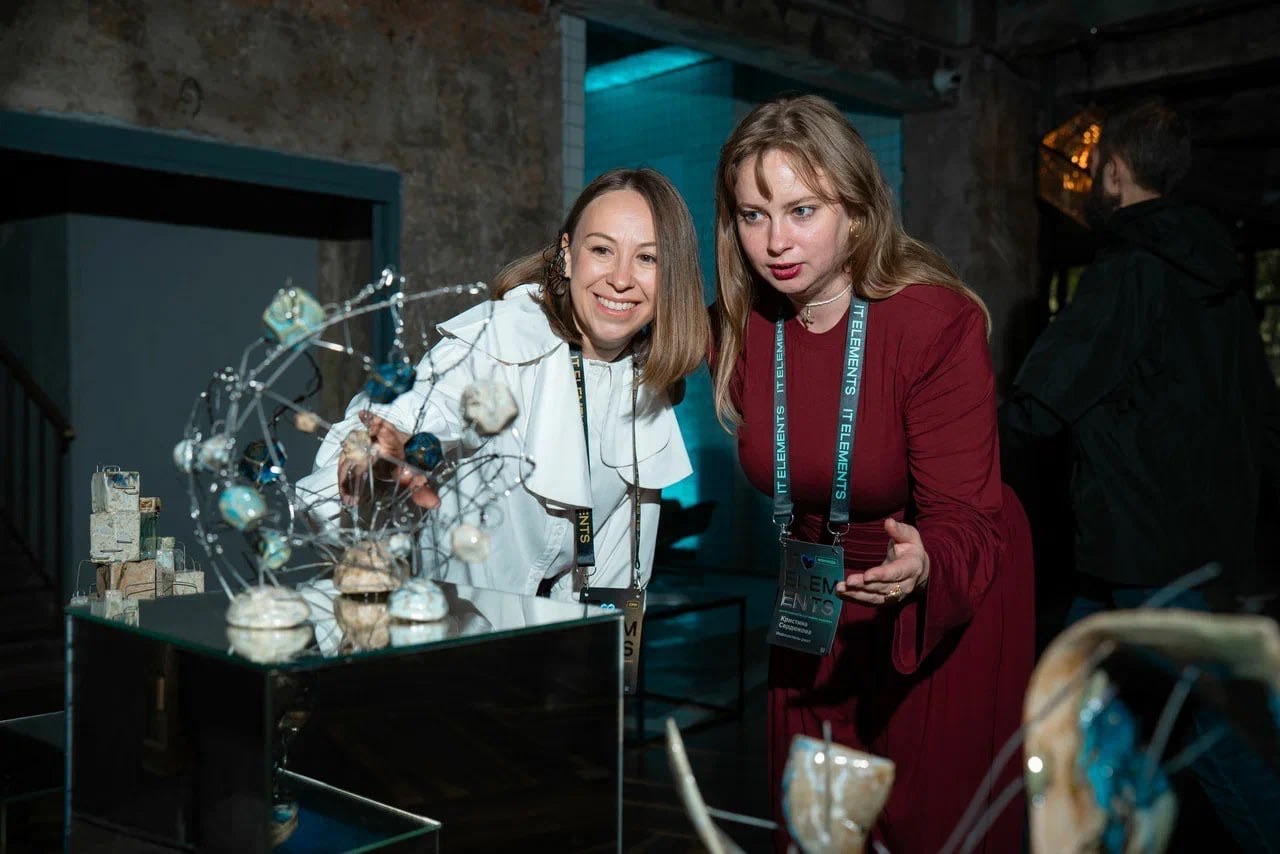
«В интересное время живём, если коротко», — подвёл Андронов итог дискуссии. А арт-объект «Инфраструктура без центра» оказался почти буквальной иллюстрацией темы: множество автономных элементов, между которыми распределена устойчивость, и ни одного узла, потеря которого рушит конструкцию целиком.
«Пилот» — это ещё не продуктив
В информационной безопасности всё чаще проверяют не наличие функции, сертификата или успешной демонстрации (PoC), а то, как защита ведёт себя в реальной эксплуатации. Андрей Янкин ещё на пленарной сессии задал широкую рамку: непрерывность — это способность компании продолжать работу «до, во время и после» серьёзного инцидента. Значит, средство защиты оценивается уже не само по себе, а по тому, помогает ли оно бизнесу пережить атаку.
Разница между презентацией и продуктивом быстро проявляется на примере NGFW. Владимир Бондарев, директор департамента по информационным технологиям ХК «Интеррос», рассказывал о пути PT NGFW к промышленной эксплуатации: ранние версии требовали доработки, сертифицированный релиз отставал от основного, а обновления на старте приходилось устанавливать с флешки.
В группе компаний А101 первый «пилот» другого решения остановили через несколько недель. Станислав Думенчук, ведущий специалист по сетевой безопасности этой ГК, рассказывал, что позднее тот вендор вообще закрыл направление NGFW. Неудачный тест при этом оказался полезен: заказчик точнее сформулировал требования и стал смотреть не только на текущую версию продукта, но и на способность производителя развивать его дальше.
Та же логика проявилась в IdM-проекте для группы из более чем 80 юридических лиц. Дмитрий Назаров, руководитель отдела информационной безопасности ООО «ЦКР-ИТ», показывал, почему систему нельзя просто поставить поверх старых процессов: пришлось разбирать жизненный цикл учётной записи сотрудника и перестраивать взаимодействие подразделений. Один из тезисов доклада звучал предельно ясно: «IdM — это про бизнес-процессы, а не про доступ».
«Пилот» показывает, что продукт способен выполнить сценарий. Продуктив отвечает на более неприятный вопрос: выдержит ли этот сценарий сама компания — с её нагрузкой, архитектурой, обновлениями, людьми и процессами.
Промышленная эксплуатация LLM: ИИ вышел из чата
Главный сдвиг в разговорах об ИИ на IT Elements — ему начали отдавать действия, а не только вопросы. Чат-бот мог подсказать или сгенерировать текст; агент уже получает инструменты, обращается к корпоративным системам и выбирает, каким способом выполнить задачу. И здесь промышленное внедрение быстро упирается не только в качество модели, но и в состояние данных, процессов и контроля вокруг неё.
«Если год назад это были чатики, то сейчас это уже агенты», — говорит Anti-Malware.ru Антон Головко, руководитель группы отдела интеллектуального анализа в компании «Инфосистемы Джет». При этом реальные запросы бизнеса куда прозаичнее футуристических прогнозов: разобрать документы и сканы, упорядочить неструктурированные данные, убрать ручные операции.
Разрыв между интересом и промышленной эксплуатацией пока велик. По результатам всероссийского исследования ИИ-зрелости отраслей экономики, представленного «Инфосистемами Джет» в этом году, LLM используют или «пилотируют» 86 % компаний, но промышленная эксплуатация заметно отстаёт от экспериментов. На сессиях об ИИ-готовности (AI Ready) повторяли тот же вывод: если данные приходят поздно, не описаны или у них нет владельца, дорабатывать приходится не модель, а систему вокруг неё.
Александр Петрушин, руководитель группы разработки в компании «Инфосистемы Джет», сформулировал жёстче:
«ИИ не ускоряет старый конвейер. Он масштабирует порядок — или хаос».
Рисунок 6. Александр Петрушин на сцене пространства «Данные и ИИ» рассказывает о внедрении ИИ-агентов в SDLC
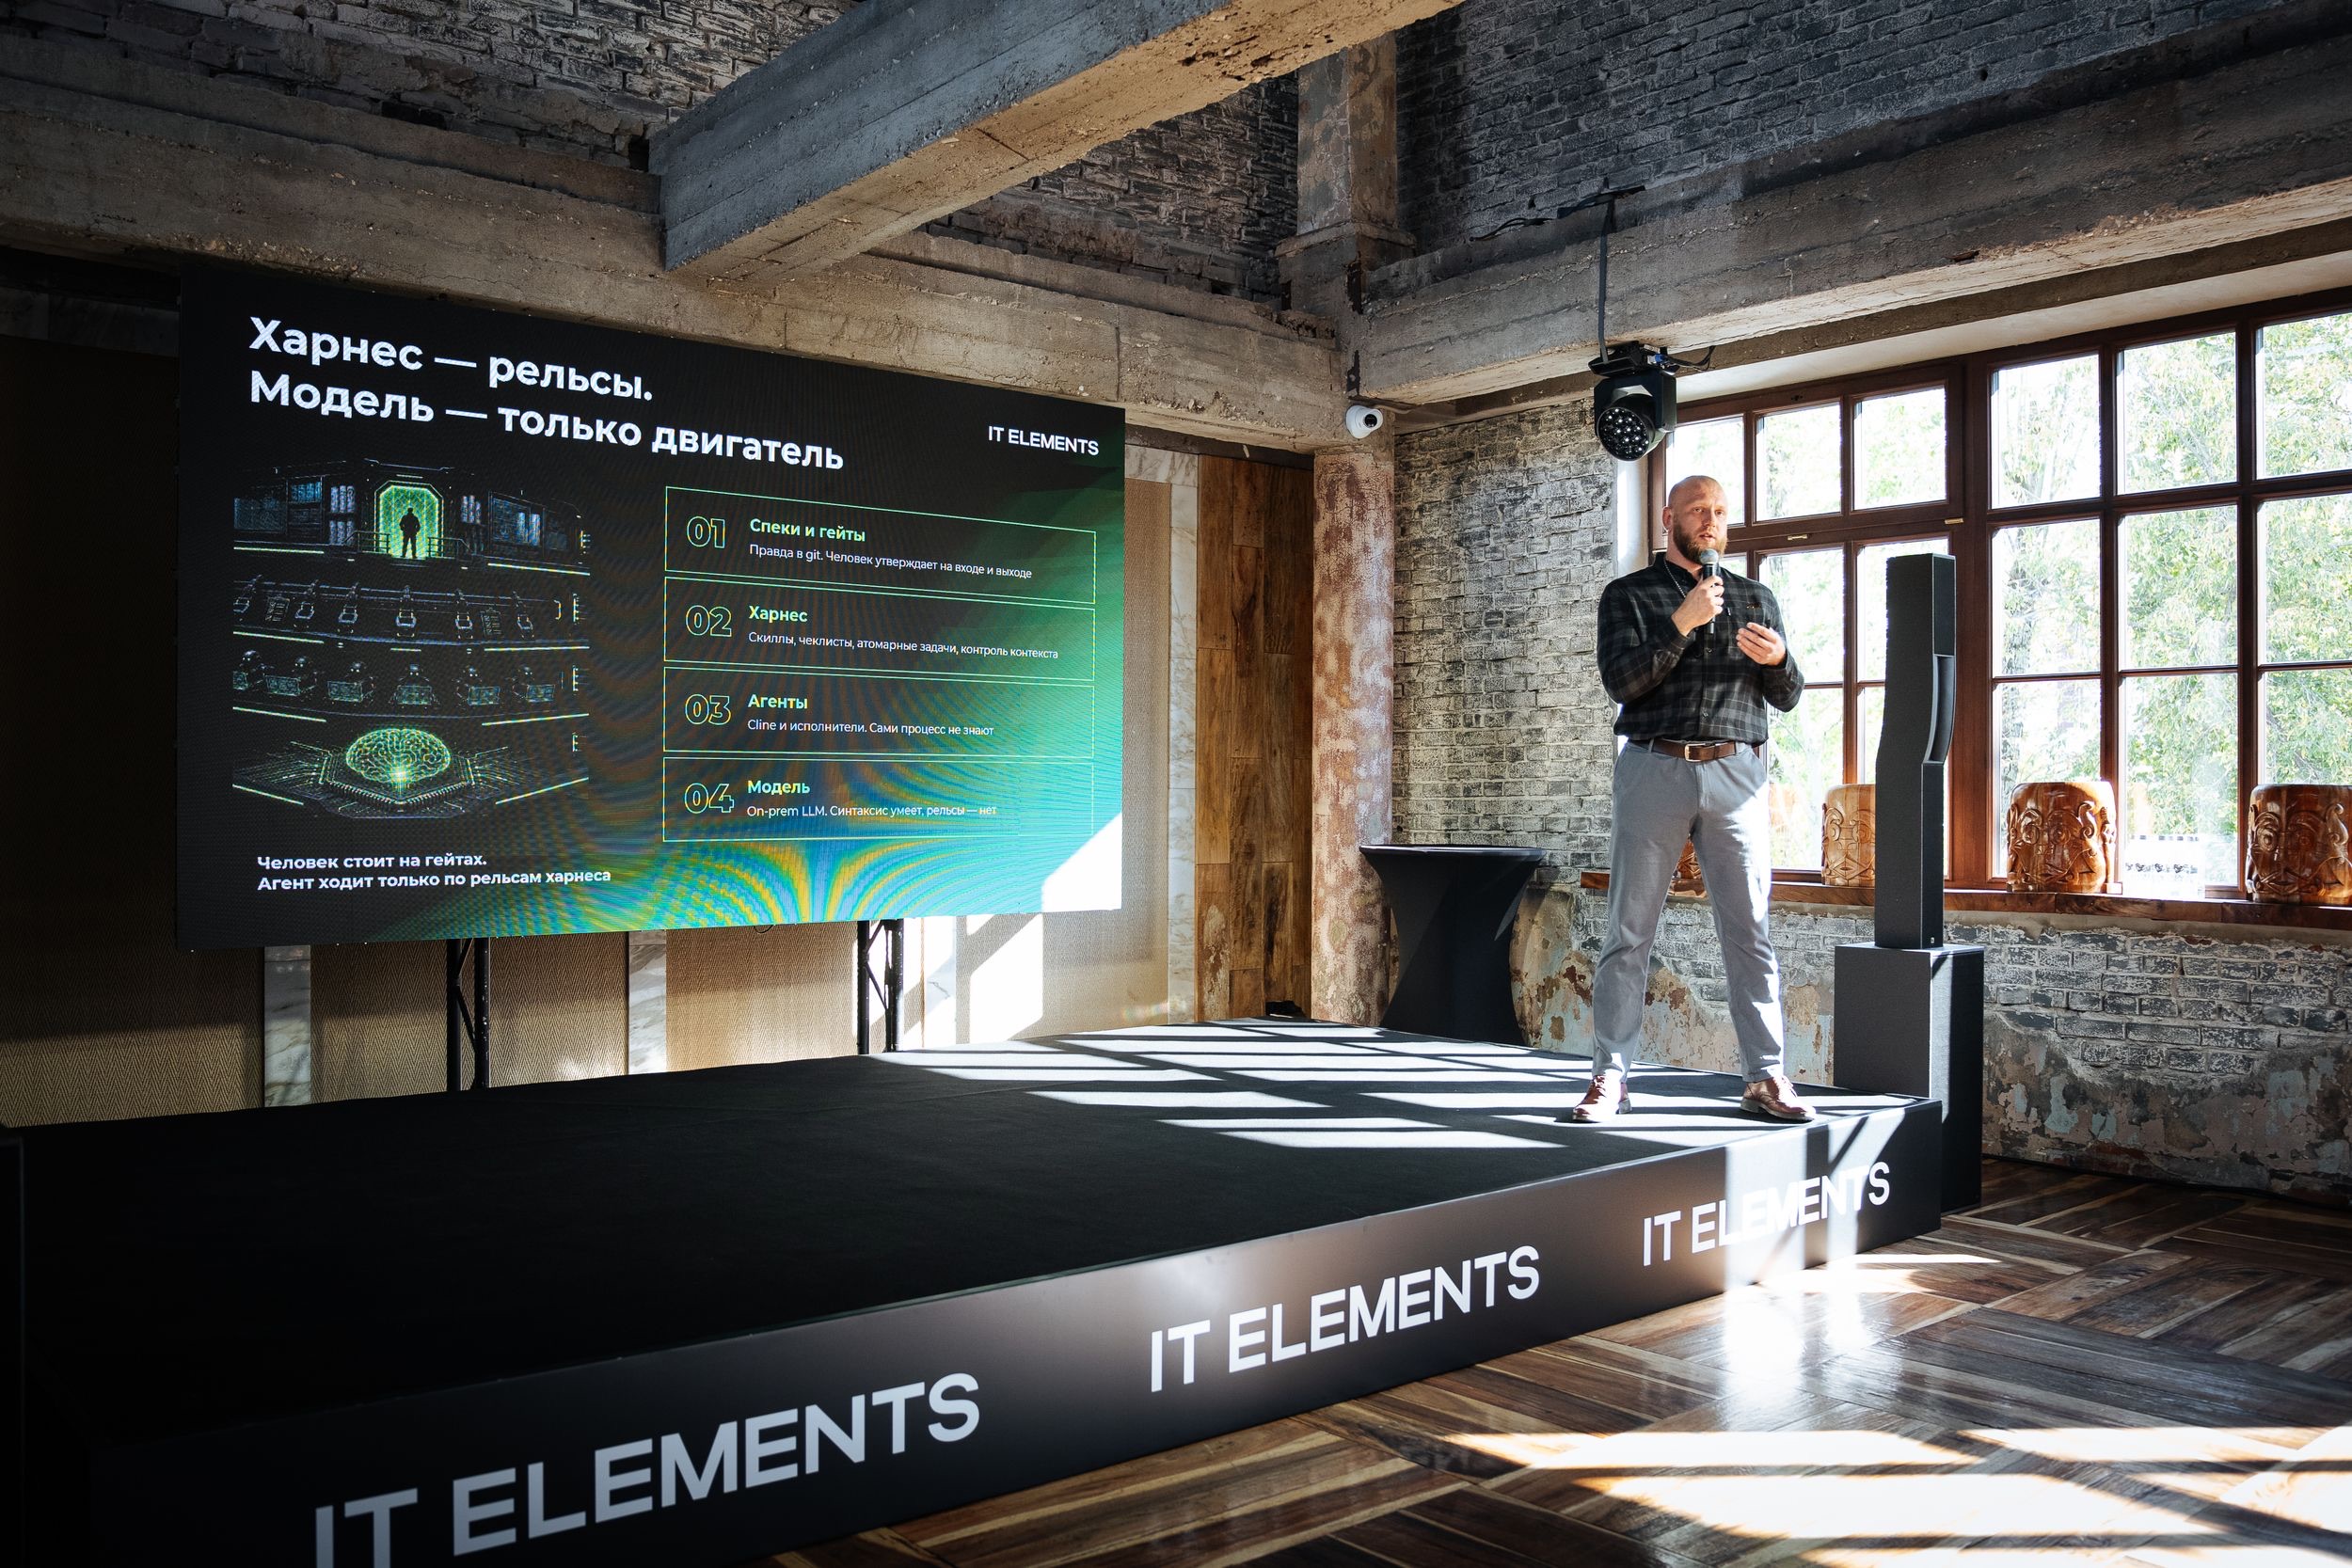
Прогноз Головко на следующий год оказался неожиданно спокойным: не ждать очередной революции, а довести нынешних ИИ-агентов до уровня, на котором им действительно можно будет доверить работу.
Импортозамещение без кальки
Импортозамещение на IT Elements обсуждали уже не как поиск российского продукта с тем же набором «галочек». За несколько лет изменились и приложения, и способы управления инфраструктурой, и требования бизнеса. Поэтому перенос старой архитектуры на новые продукты «один в один» всё чаще оказывается тупиковым путём: сначала приходится понять, что компании действительно нужно сохранить, а что стоит перестроить вместе со сменой технологии.
В РАНХиГС при выборе отечественной платформы виртуализации сознательно не искали «российский VMware». Сначала определили набор реально необходимых функций, затем прошли путь от более чем сотни решений в реестре до восьми кандидатов и четырёх финалистов. Миграцию совместили с централизацией инфраструктуры — то есть использовали её не для переноса прежней сложности, а для пересмотра самого устройства системы.
Похожую логику в разговоре с Anti-Malware.ru описывала Эльмира Рахматулина, руководитель продукта Postgres Pro AXE компании Postgres Professional. Среди основных критериев выбора СУБД заказчики называют производительность на больших объёмах данных, простоту внедрения и сопровождения и совокупную стоимость владения. Отдельным фактором становится непрерывность: ещё до покупки компания хочет понимать, как решение поведёт себя в её инфраструктуре.
Третий арт-объект IT Elements — «Запас манёвра» — был посвящён способности архитектуры менять курс, не разрушаясь. После разговоров о миграции это звучало вполне буквально: ценность инфраструктуры не только в том, что она сегодня заменила ушедший продукт, но и в том, насколько спокойно она переживёт следующую технологическую смену.
Вместо выводов: «Оскар» для инженера
Финальной точкой IT Elements стала первая премия «Инженерное искусство». На неё поступило 74 заявки из 45 компаний, в финал вышли 23 специалиста из 17 организаций. Обязательным условием были личный вклад и работающий результат: концепции без внедрения и маркетинговые кейсы без измеримого инженерного содержания не рассматривались.
Среди победителей:
- Антон Ефимов из ГК «Солар» с проектом киберустойчивости «Почты России»;
- Юлия Петрунина из «Газпром нефти» с моделью непрерывности, связывающей бизнес-процессы, ИТ-системы, инфраструктуру и восстановление;
- Михаил Тюрганов из «Альфа-Банка» с проектом ускорения миграции с помощью генеративного ИИ;
- Александр Человеков, архитектор ПО из Netopia (приз за внедрение системы управления сетевой безопасностью в финансовой организации);
- Рушан Мубинов из «Сбера», который выиграл с проектом внедрения высоконагруженной ВРМ-инсталляции.
Спецприз «Выбор экспертов» получила Дарья Такташова из Avito Tech за платформу обнаружения теневых ИТ.
Сергей Андронов в разговоре с Anti-Malware.ru подчеркнул: жюри разбирало реальные проекты, учитывая личный вклад инженера, сложность задачи и полученный результат.
Андрей Янкин объясняет замысел премии ещё проще: хотелось «приподнять эту роль, позвать этих людей на сцену и сделать такой “Оскар” для инженера». После разговоров о восстановлении, ЦОДах, зрелости средств защиты, ИИ и смене технологического стека критерий премии оказался и уравнителем для всей конференции: «вот я это сделал, вот оно работает, вот оно живёт».
Возможно, в этом и есть практическое определение непрерывности: не обещание, что ничего не сломается, а способность после сбоя, атаки или очередной перестройки снова показать — система работает, бизнес продолжает жить.


