

LSPromise превращает обычное Android-приложение в хозяина ядра

LSPromise превращает обычное Android-приложение в хозяина ядра

LSPromise превращает обычное Android-приложение в хозяина ядра

Исследователи опубликовали цепочку эксплойтов LSPromise, позволяющую недоверенному локальному приложению получить полный контроль над ядром устройства. Атака затрагивает как минимум первоначальный релиз Android 17, а её техническое описание и PoC-код уже выложены в открытый доступ.

Отличный момент проверить обновления, пока эксперимент не превратился в готовый инструмент злоумышленников.

Цепочка объединяет три уязвимости: CVE-2026-49881, CVE-2026-43284 и CVE-2026-43500. Максимальный балл по CVSS достигает 8,8 балла из 10.

Исследователи успешно проверили атаку на Pixel 10 с первой официальной версией Android 17 и заявили о стопроцентной надёжности эксплойта в уязвимой конфигурации. На Pixel 6a цепочка не сработала.

Первым звеном становится логическая ошибка в системном сервисе Telecom. Она позволяет вредоносному приложению добиться выполнения кода внутри привилегированного процесса system_server. Затем атакующие обходят ограничения SELinux, переносят выполнение в сетевой процесс и задействуют уязвимость DirtyFrag в ядре Linux.


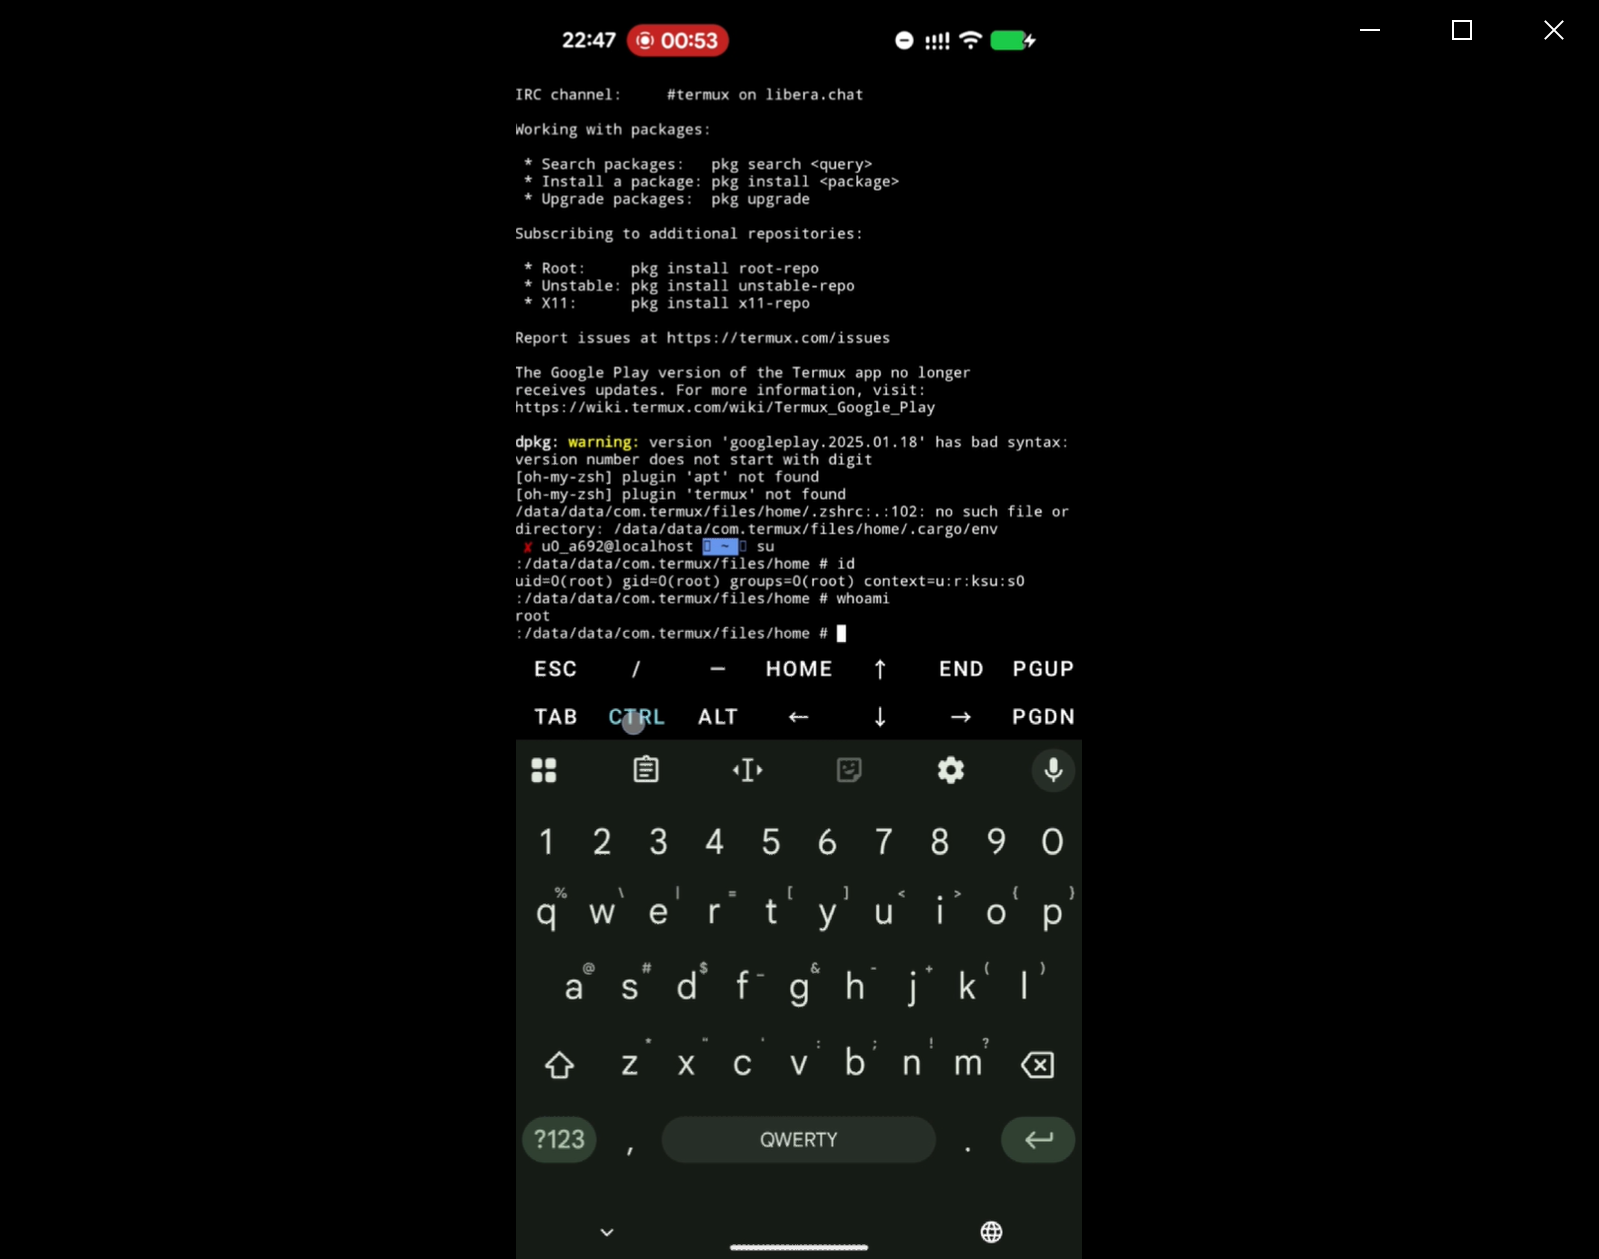
Финал у этой прогулки по уровням защиты невесёлый: загрузка постороннего модуля ядра, перевод SELinux в разрешающий режим и полный root-доступ. Причём цепочка не зависит от традиционных методов повреждения памяти и обходит такие механизмы защиты, как KASLR и MTE.

Компонент DirtyFrag может затрагивать и другие устройства, использующие ветки ядра 6.1.xxx-android14, однако полного списка уязвимых моделей пока нет. Случаи применения LSPromise в реальных атаках также не подтверждены.

Пользователям рекомендуют установить свежие патчи производителя: других способов надёжно оборвать атаку сейчас не предлагается.

Подпишитесь на новости

OpenSSL 4.1 получил начальную поддержку Эльбруса и протокол DTLS 1.3

В OpenSSL 4.1.0 добавили начальную поддержку архитектуры «Эльбрус» — e2k. Популярная криптографическая библиотека сделала шаг навстречу российским процессорам, но понятие начальная здесь ключевое: оно ещё не означает полной оптимизации под платформу.

Разработчики перечислили изменения и ограничения в описании релиза OpenSSL 4.1.0.

Другая крупная новинка — поддержка DTLS 1.3. Этот протокол защищает обмен данными в приложениях, использующих датаграммы, в том числе UDP.

Также появилась поддержка GREASE. Механизм помогает проверять, умеют ли участники соединения корректно обращаться с незнакомыми параметрами протокола. Это нужно, чтобы будущие обновления не ломались о программы, которые слишком привыкли к сегодняшним настройкам.

Впрочем, релиз вышел со списком известных проблем в реализации DTLS. Среди них, например, встречаются сбои при отдельных сценариях установления соединения, повторной передачи сообщений и обработки ошибок. Патчи пока в работе.

RSS: Новости на портале Anti-Malware.ru