


LSPromise превращает обычное Android-приложение в хозяина ядра

LSPromise превращает обычное Android-приложение в хозяина ядра

LSPromise превращает обычное Android-приложение в хозяина ядра

Исследователи опубликовали цепочку эксплойтов LSPromise, позволяющую недоверенному локальному приложению получить полный контроль над ядром устройства. Атака затрагивает как минимум первоначальный релиз Android 17, а её техническое описание и PoC-код уже выложены в открытый доступ.

Отличный момент проверить обновления, пока эксперимент не превратился в готовый инструмент злоумышленников.

Цепочка объединяет три уязвимости: CVE-2026-49881, CVE-2026-43284 и CVE-2026-43500. Максимальный балл по CVSS достигает 8,8 балла из 10.

Исследователи успешно проверили атаку на Pixel 10 с первой официальной версией Android 17 и заявили о стопроцентной надёжности эксплойта в уязвимой конфигурации. На Pixel 6a цепочка не сработала.

Первым звеном становится логическая ошибка в системном сервисе Telecom. Она позволяет вредоносному приложению добиться выполнения кода внутри привилегированного процесса system_server. Затем атакующие обходят ограничения SELinux, переносят выполнение в сетевой процесс и задействуют уязвимость DirtyFrag в ядре Linux.


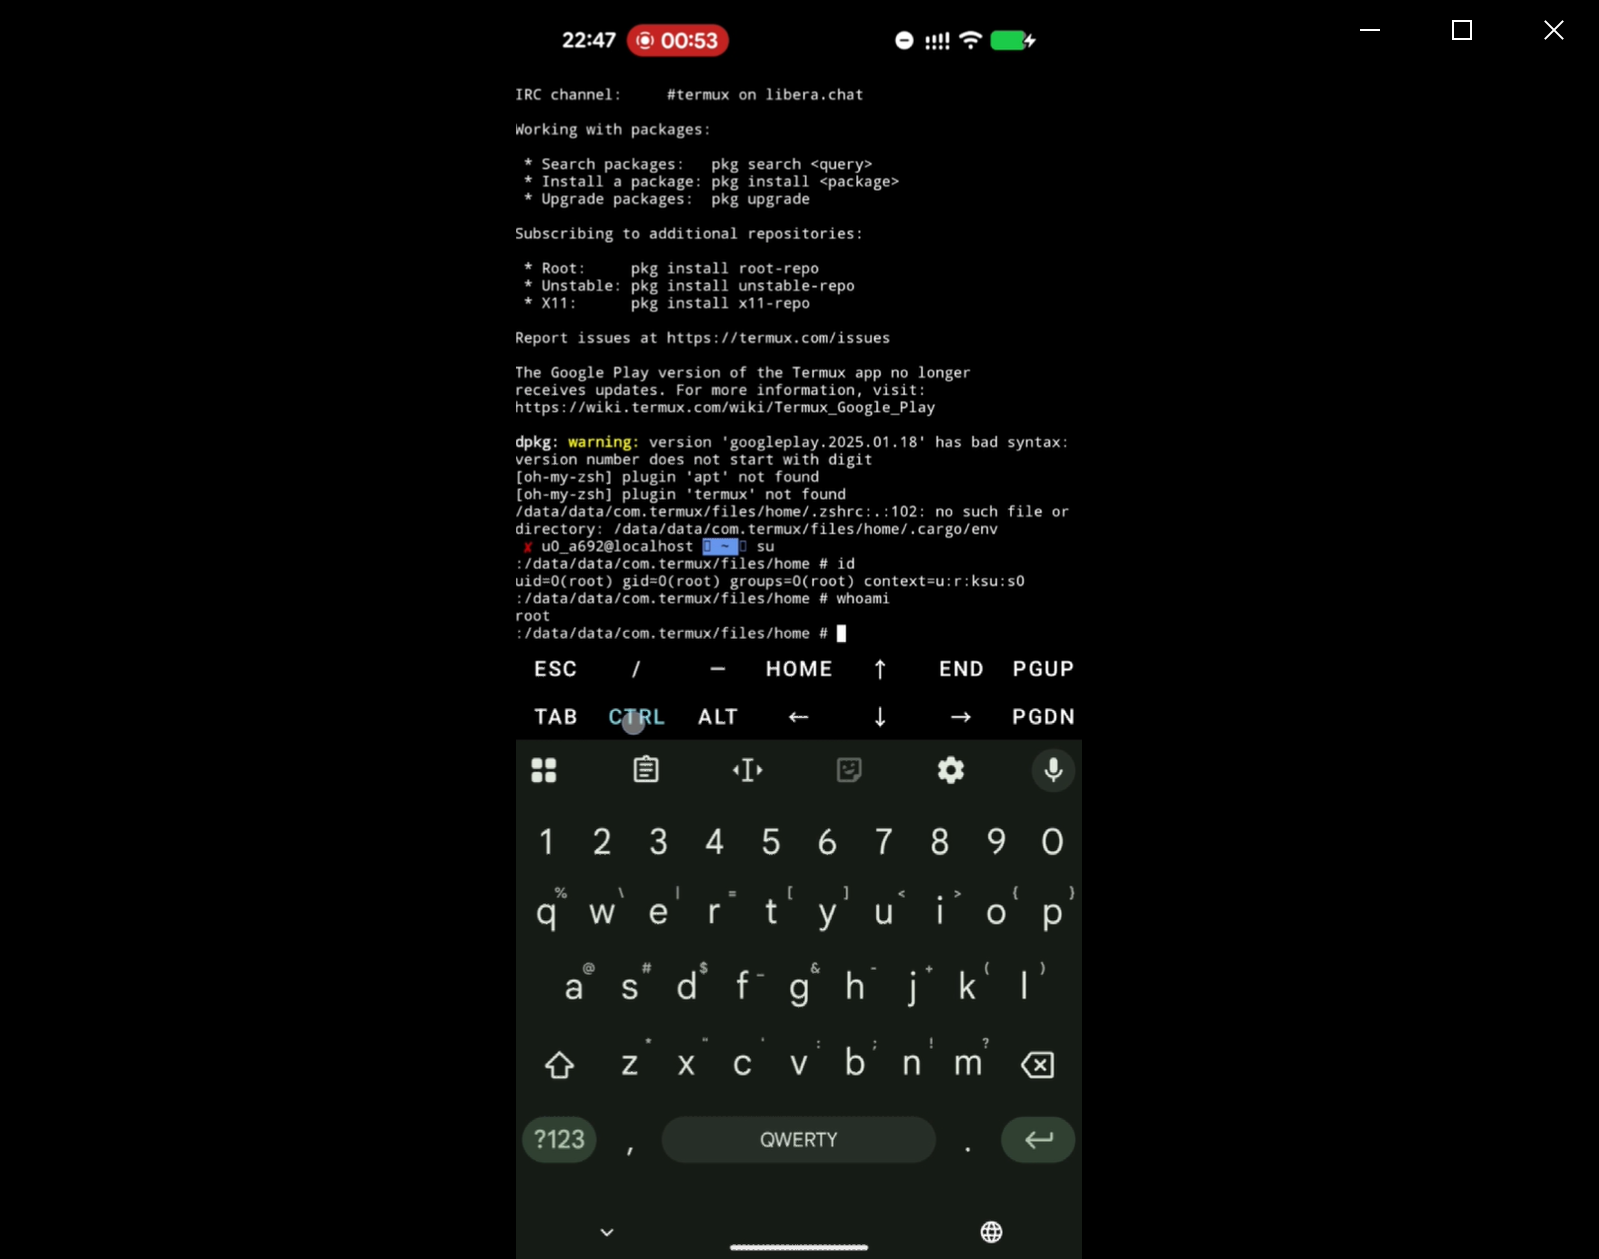
Финал у этой прогулки по уровням защиты невесёлый: загрузка постороннего модуля ядра, перевод SELinux в разрешающий режим и полный root-доступ. Причём цепочка не зависит от традиционных методов повреждения памяти и обходит такие механизмы защиты, как KASLR и MTE.

Компонент DirtyFrag может затрагивать и другие устройства, использующие ветки ядра 6.1.xxx-android14, однако полного списка уязвимых моделей пока нет. Случаи применения LSPromise в реальных атаках также не подтверждены.

Пользователям рекомендуют установить свежие патчи производителя: других способов надёжно оборвать атаку сейчас не предлагается.

Подпишитесь на новости

Android-шпион uCreator пробирается из изменённых сборок Telegram, WeChat

Переписку необязательно красть через поддельный экран входа, ведь можно встроиться в само приложение. Исследователь Ovi разобрал uCreator, также известную как YingGai, — коммерческую Android-платформу для слежки и управления приложениями. В изученных образцах есть функции перехвата сообщений, кодов и данных аккаунтов без получения root.

Технические находки и ограничения анализа автор опубликовал в исследовании uCreator.

Один путь заражения — изменённые сборки Telegram, WeChat и GCash, устанавливаемые из сторонних источников. Другой — контейнер Onion Box, внутри которого запускается нужное приложение. Дополнительные модули могут загружаться уже после установки.

Дальше вредоносный код работает внутри процесса приложения. В Telegram он способен обращаться к открытой базе сообщений через интерфейсы самого клиента. В коде также обнаружены возможности перехвата пароля двухэтапной проверки и сокрытия собственной сессии.


За мобильными компонентами стоит инфраструктура с облачной панелью для разных заказчиков. Открытый GitLab позволил изучить часть серверного кода и историю разработки.

Число пострадавших неизвестно. Работоспособность всей цепочки на Android 17 тоже не подтверждена: у захваченного движка есть проблемы совместимости.

Обычный мессенджер при этом может выглядеть вполне обычно. Поэтому улучшенный Telegram из случайного APK — очень красный флаг.

RSS: Новости на портале Anti-Malware.ru