


В App Store появились подделки под МАКС, Rutube и VK Видео

В App Store появились подделки под МАКС, Rutube и VK Видео

В App Store появились подделки под МАКС, Rutube и VK Видео

После удаления российских сервисов из App Store их место в поиске начали занимать приложения с похожими названиями и логотипами. Пользователи обнаружили копии, маскирующиеся под МАКС, Rutube и VK Видео, однако с оригинальными платформами они не связаны.

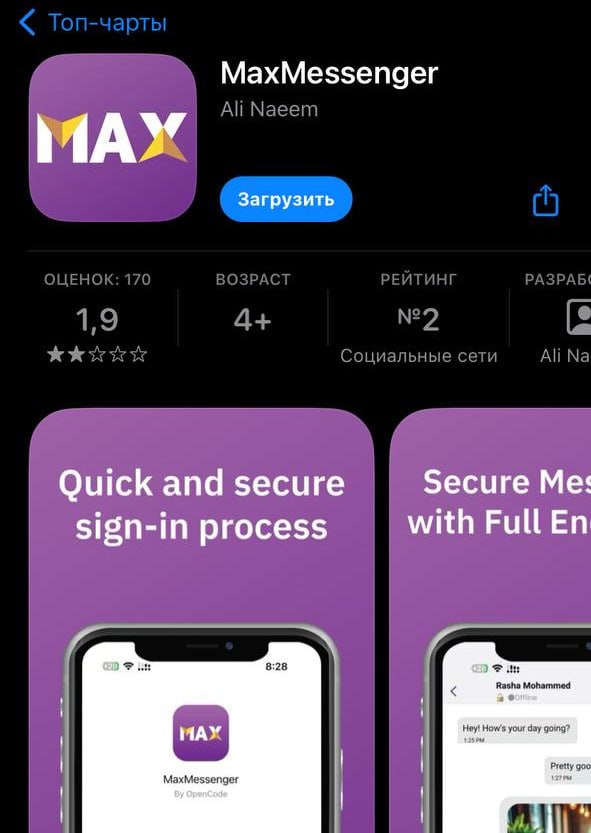
Приложение maxmessenger может создать впечатление, что перед пользователем официальный национальный мессенджер, выяснили в телеграм-канале «Сети и сигналы».

В пресс-службе МАКС это опровергли и рекомендовали владельцам iPhone использовать веб-версию сервиса.

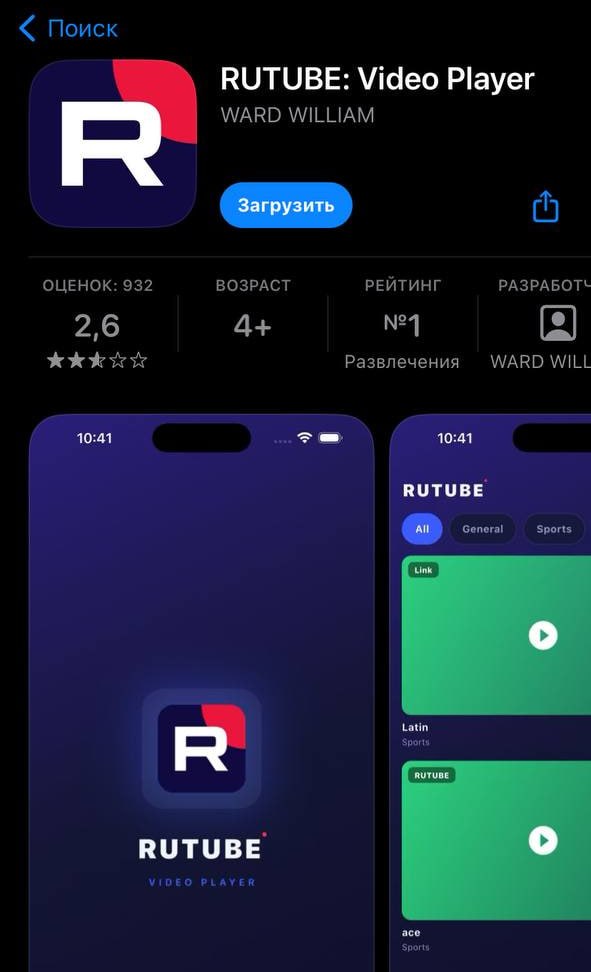
Rutube-video-player пошёл ещё дальше: приложение копирует название и логотип Rutube, но вместо доступа к видеохостингу предлагает загружать ролики из социальных сетей и регулярно показывает рекламу. В «Газпром-Медиа Холдинге» подтвердили, что отношения к разработке не имеют.


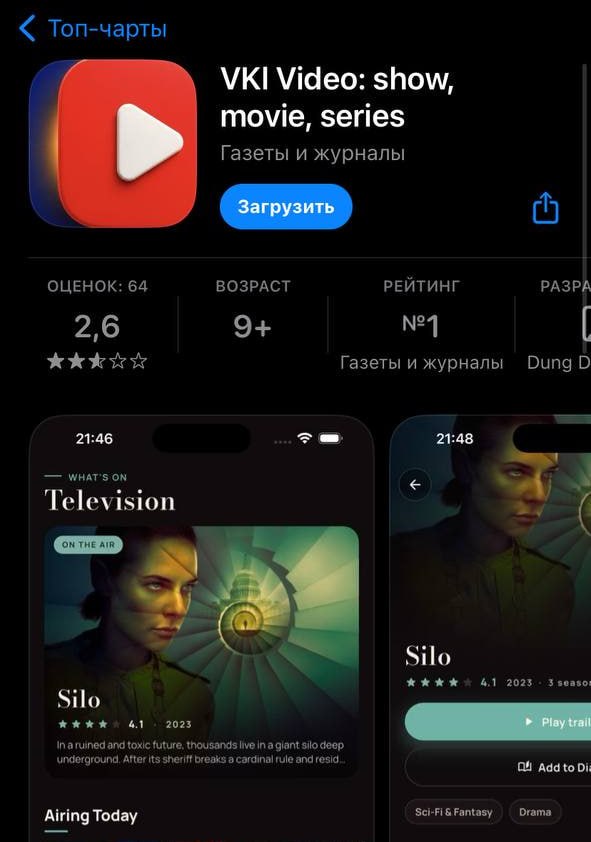
Приложение VKI Video напоминает по названию VK Видео, однако представляет собой дневник для публикации отзывов. Доказательств его вредоносности нет, но похожее оформление способно ввести пользователей в заблуждение.

Официальный МАКС исчез из App Store 3 июня. Затем, 25 июня, Apple удалила приложения VK, включая «Видео», «Музыку», «Мессенджер», «Знакомства», Skillbox и «Дзен». Позже магазин покинули «ВКонтакте», «Одноклассники» и почта Mail.ru. Apple объяснила решение соблюдением санкционных требований.


Уже установленные приложения продолжают работать, однако обновить их через App Store нельзя. В VK также предупреждали о проблемах с пуш-уведомлениями. На Android после удаления сервисов из Google Play пользователи активнее пошли в RuStore и другие магазины: число установок за несколько дней выросло более чем в полтора раза.

Пользователям iPhone остаётся проверять разработчика, ссылки с официального сайта и описание программы перед установкой.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru