


МАКС разрешил держать два аккаунта на одном смартфоне

МАКС разрешил держать два аккаунта на одном смартфоне

МАКС разрешил держать два аккаунта на одном смартфоне

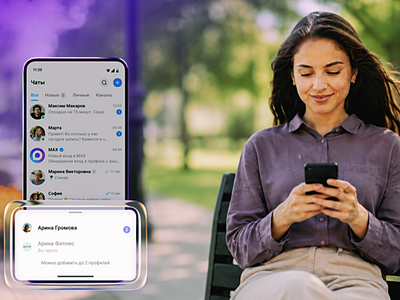
Мессенджер МАКС запустил поддержку мультиаккаунтов. Теперь пользователи могут подключить к приложению два профиля и переключаться между ними без повторного ввода номера, СМС-кода и пароля. Рабочие чаты — отдельно, личные — отдельно, а таскать два смартфона больше не обязательно.

Пока новая функция доступна только на устройствах под управлением Android. Чтобы добавить второй аккаунт, необходимо обновить МАКС через RuStore, открыть «Настройки» и выбрать пункт «Добавить профиль».

Затем потребуется указать номер телефона, подтвердить вход кодом из СМС и при необходимости ввести пароль двухфакторной аутентификации.

После аутентификации дополнительный аккаунт появится в настройках. Переключаться между профилями можно внутри приложения, проходить процедуру входа при каждой смене учётной записи не придётся.

Поддержку добавления новых профилей в десктопной и веб-версиях МАКС разработчики обещают реализовать позднее. Точные сроки пока не называются.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru