


Apple научит iPhone доказывать, что снимок сделан камерой, а не нейросетью

Apple научит iPhone доказывать, что снимок сделан камерой, а не нейросетью

Apple научит iPhone доказывать, что снимок сделан камерой, а не нейросетью

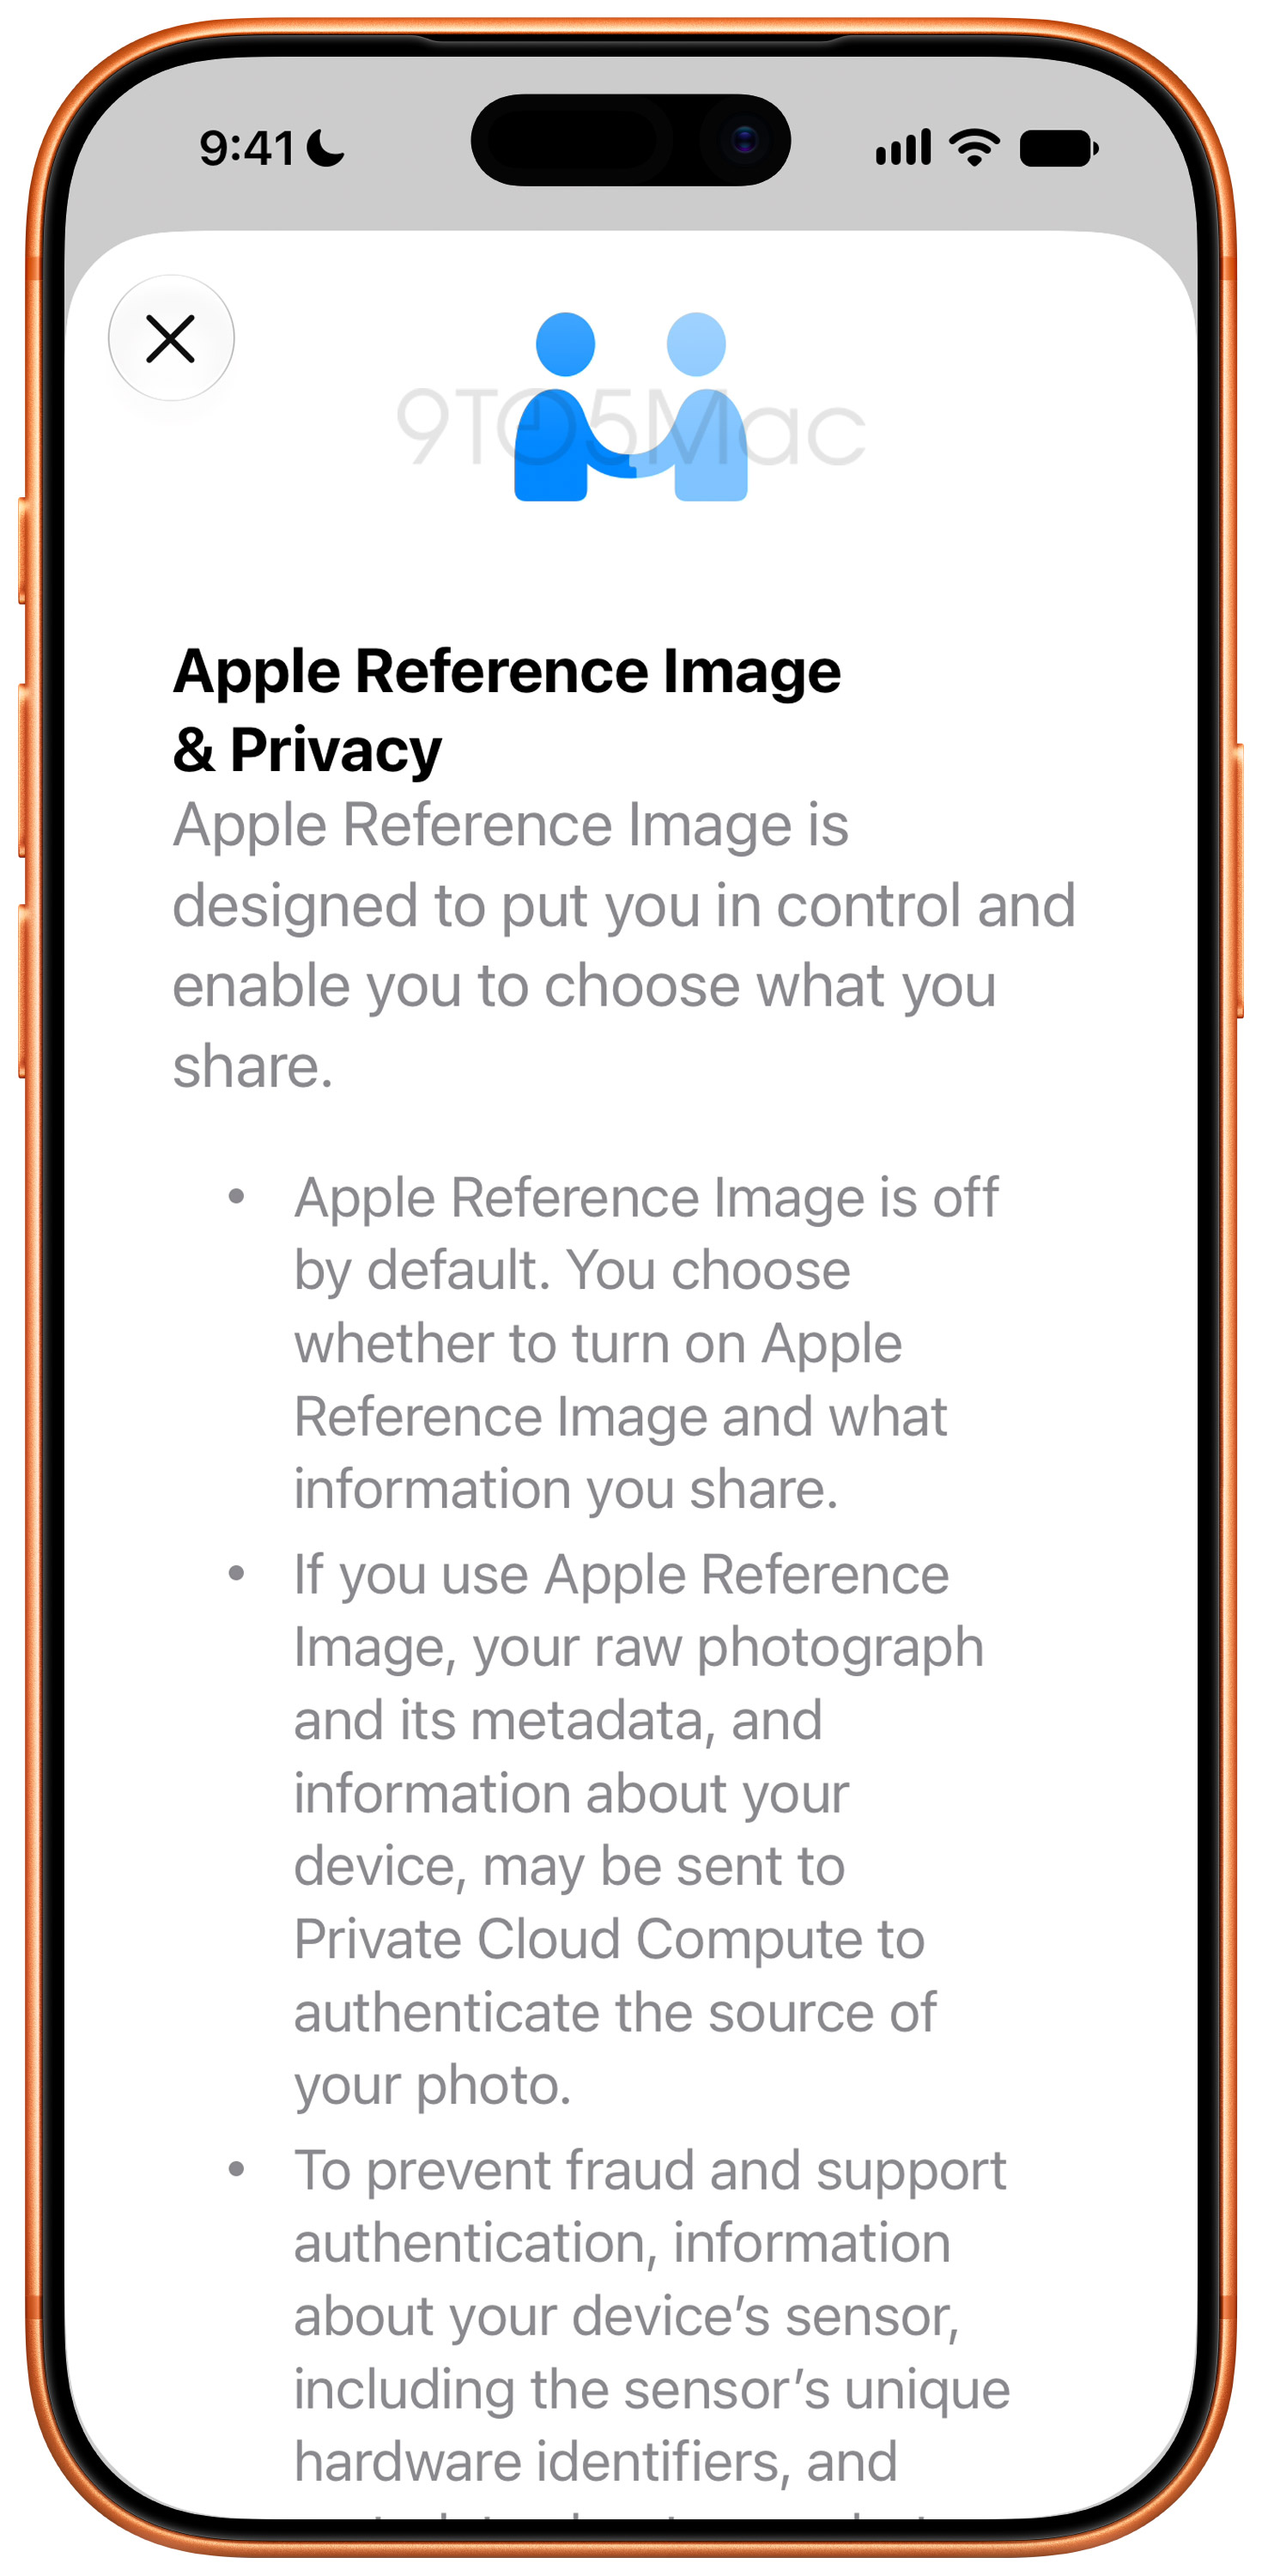
Apple разрабатывает функцию Reference Image, которая позволит подтвердить, что фотография снята камерой конкретного iPhone, а не сгенерирована нейросетью. Система будет использовать уникальные данные, связанные с аппаратными компонентами камеры.

Упоминания нового механизма обнаружили в коде iOS 27 beta 5.

Для этого в приложении появится отдельный режим Reference. Включить его можно будет через настройки камеры, однако по умолчанию функция останется выключенной.

Есть важный нюанс: обычный снимок нельзя будет задним числом превратить в эталонный. Фотографию потребуется изначально сделать в режиме Reference, чтобы сохранить сведения о её происхождении. После этого пользователь сможет отправить изображение на проверку и получить уникальный идентификатор.

Аутентификацией займётся инфраструктура Private Cloud Compute. Apple утверждает, что не получит доступа к исходному снимку: компании передадут только отдельные показания сенсоров и метаданные. Если какой-либо датчик признают скомпрометированным, связанные с ним подтверждения могут отозвать. Фотографическая репутация, получается, тоже бывает аннулирована.


Проверенные снимки разрешат отправлять другим пользователям. Совместимые устройства смогут локально определить их подлинность, не сообщая Apple, какие именно изображения просматривает человек.

При передаче всех данных вместе с фотографией в файл могут попасть аппаратные идентификаторы и необрезанные фрагменты. Для копирования по USB также готовится настройка Transfer with Provenance, сохраняющая сведения о происхождении снимка.

Пока Reference Image официально не представлена, поэтому сроки запуска неизвестны.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru