


Apple научит iPhone доказывать, что снимок сделан камерой, а не нейросетью

Apple научит iPhone доказывать, что снимок сделан камерой, а не нейросетью

Apple научит iPhone доказывать, что снимок сделан камерой, а не нейросетью

Apple разрабатывает функцию Reference Image, которая позволит подтвердить, что фотография снята камерой конкретного iPhone, а не сгенерирована нейросетью. Система будет использовать уникальные данные, связанные с аппаратными компонентами камеры.

Упоминания нового механизма обнаружили в коде iOS 27 beta 5.

Для этого в приложении появится отдельный режим Reference. Включить его можно будет через настройки камеры, однако по умолчанию функция останется выключенной.

Есть важный нюанс: обычный снимок нельзя будет задним числом превратить в эталонный. Фотографию потребуется изначально сделать в режиме Reference, чтобы сохранить сведения о её происхождении. После этого пользователь сможет отправить изображение на проверку и получить уникальный идентификатор.

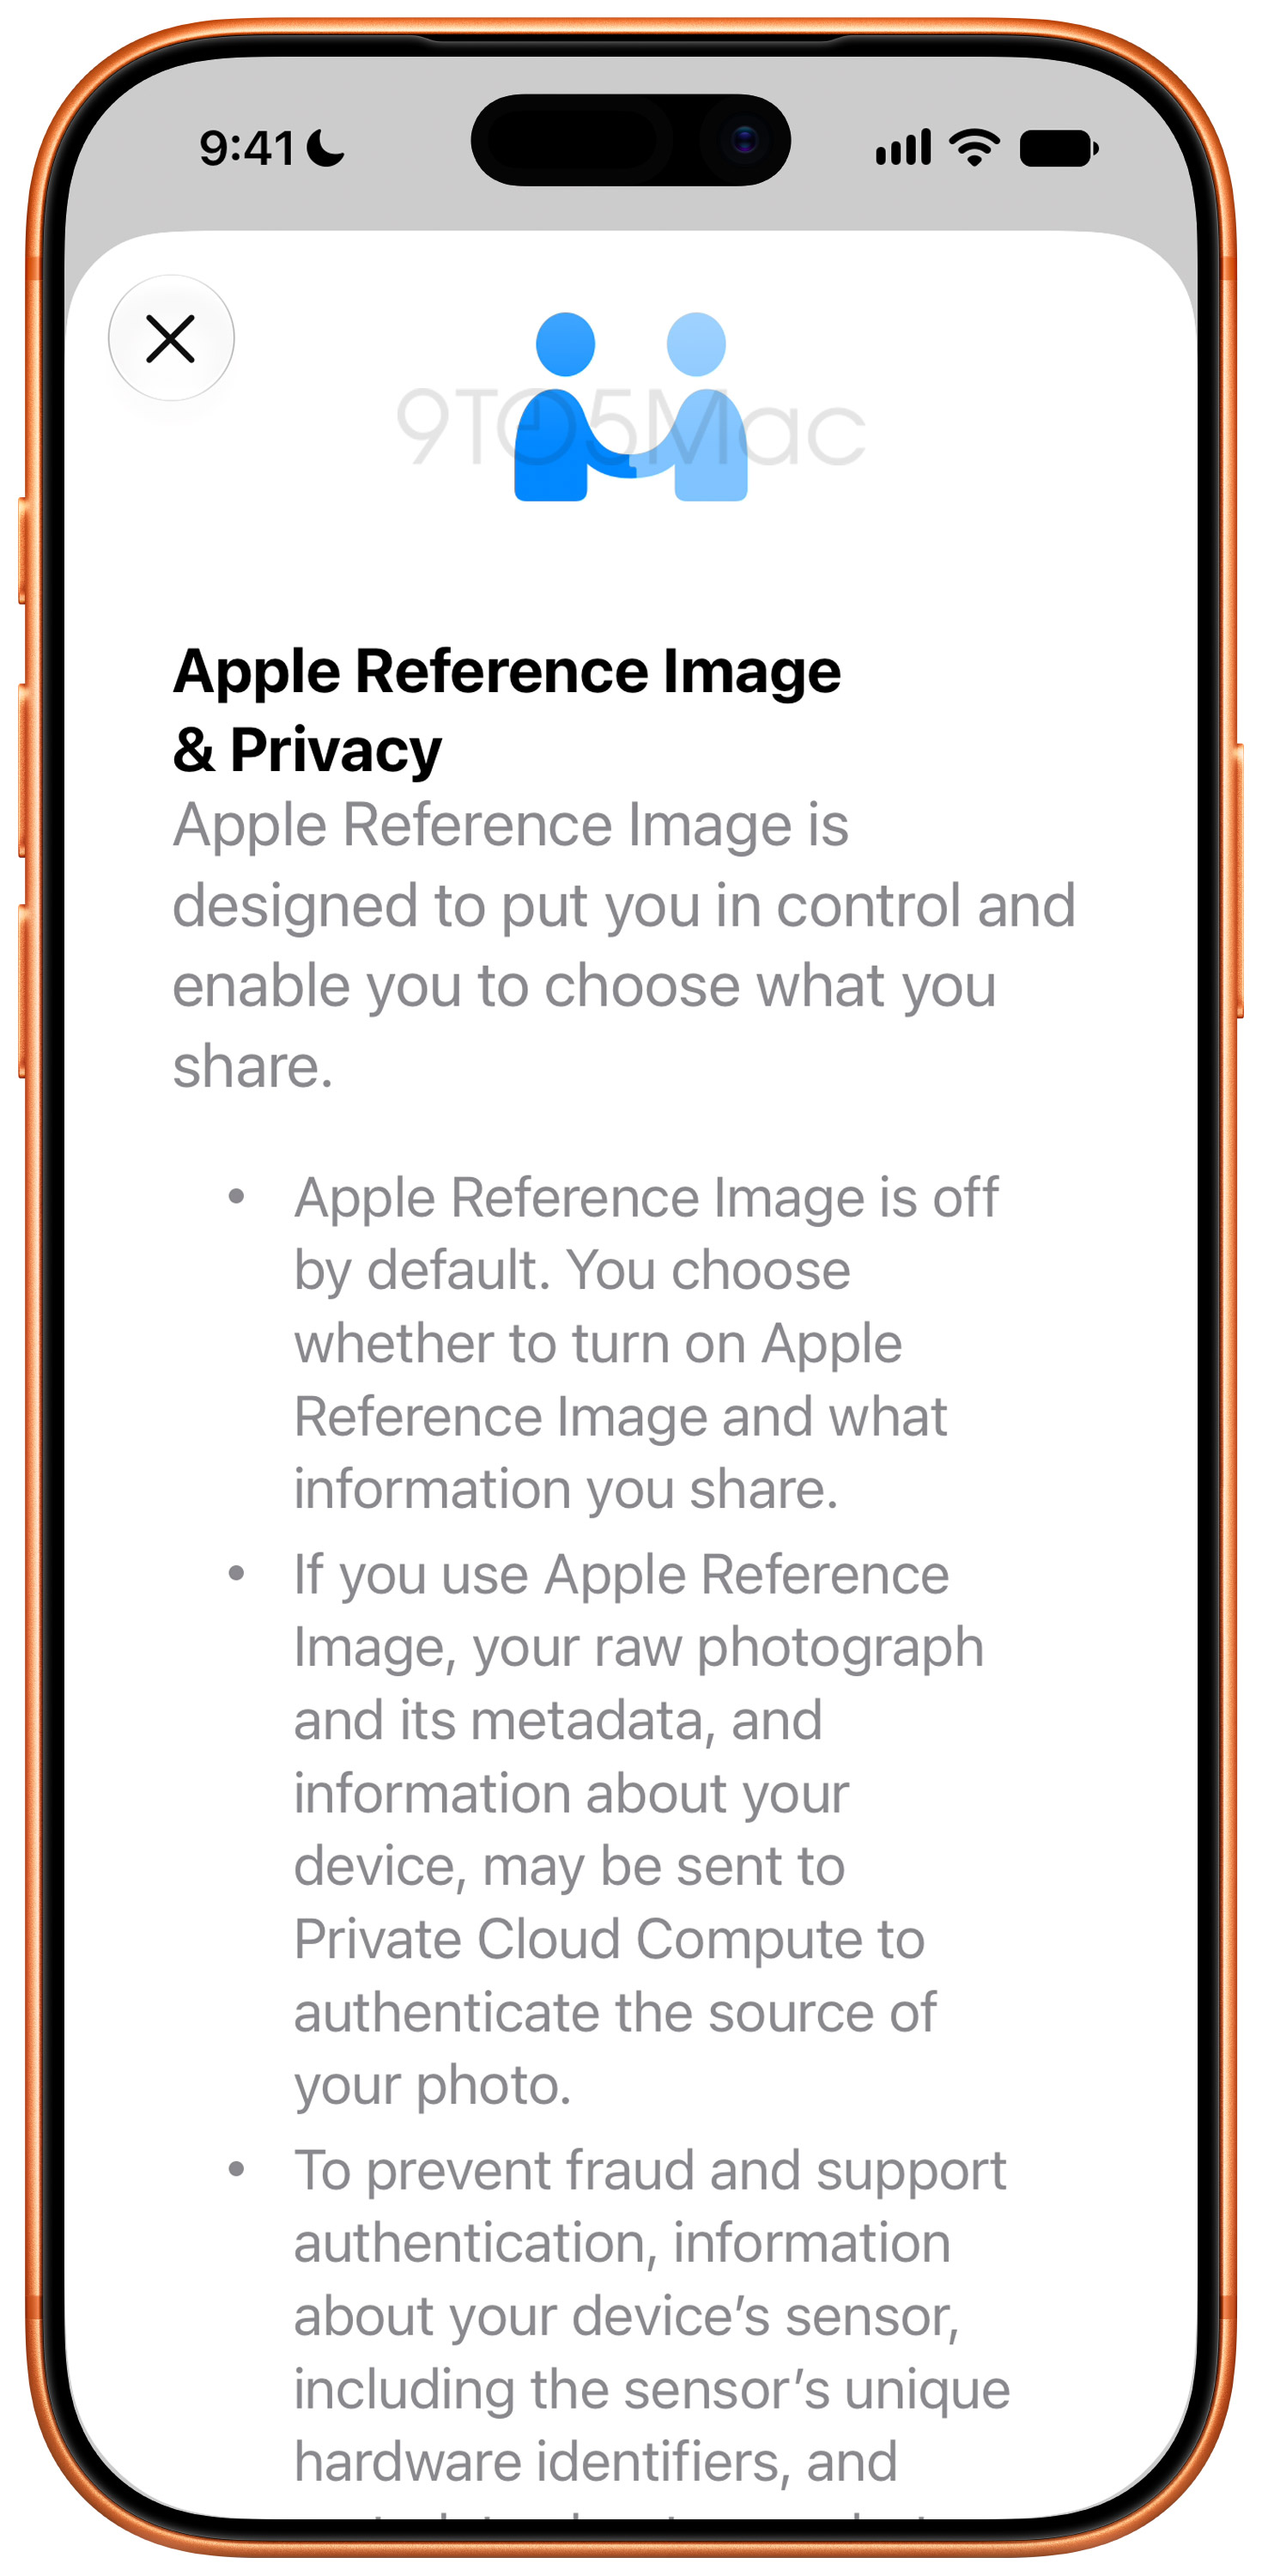
Аутентификацией займётся инфраструктура Private Cloud Compute. Apple утверждает, что не получит доступа к исходному снимку: компании передадут только отдельные показания сенсоров и метаданные. Если какой-либо датчик признают скомпрометированным, связанные с ним подтверждения могут отозвать. Фотографическая репутация, получается, тоже бывает аннулирована.


Проверенные снимки разрешат отправлять другим пользователям. Совместимые устройства смогут локально определить их подлинность, не сообщая Apple, какие именно изображения просматривает человек.

При передаче всех данных вместе с фотографией в файл могут попасть аппаратные идентификаторы и необрезанные фрагменты. Для копирования по USB также готовится настройка Transfer with Provenance, сохраняющая сведения о происхождении снимка.

Пока Reference Image официально не представлена, поэтому сроки запуска неизвестны.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru