


Что на самом деле видят провайдер, VPN-сервис и сайт при веб-сёрфинге юзера

Что на самом деле видят провайдер, VPN-сервис и сайт при веб-сёрфинге юзера

Что на самом деле видят провайдер, VPN-сервис и сайт при веб-сёрфинге юзера

Пётр Васильченко на Хабре разобрал, какие данные о пользователе получают сайт, провайдер, DNS-резолвер и VPN-сервис. Главный вывод прост: HTTPS защищает содержимое трафика, но плащ-невидимку не выдаёт. При корректно настроенном HTTPS провайдер не может прочитать адрес конкретной статьи, поисковый запрос, пароль или текст сообщения.

Зато ему доступны IP-адрес назначения, время и продолжительность соединения, объём трафика, а при определённых условиях — DNS-запросы и доменное имя из SNI.

Как объясняет исследователь, технологии защищённого DNS и ECH скрывают часть этих сведений, но метаданные никуда не испаряются.

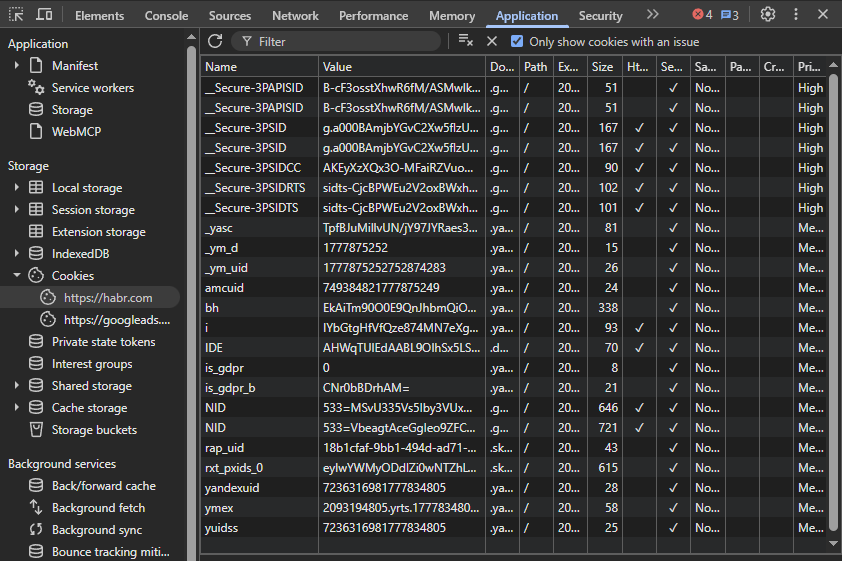
Сам сайт знает гораздо больше. Он получает полный путь страницы, параметры URL, разрешённые браузером cookies, данные авторизации и сведения, которые пользователь вводит добровольно.


Скрипты также могут собирать характеристики устройства и формировать цифровой отпечаток браузера. Не паспорт, конечно, но для вероятностного опознания посетителя сгодится.

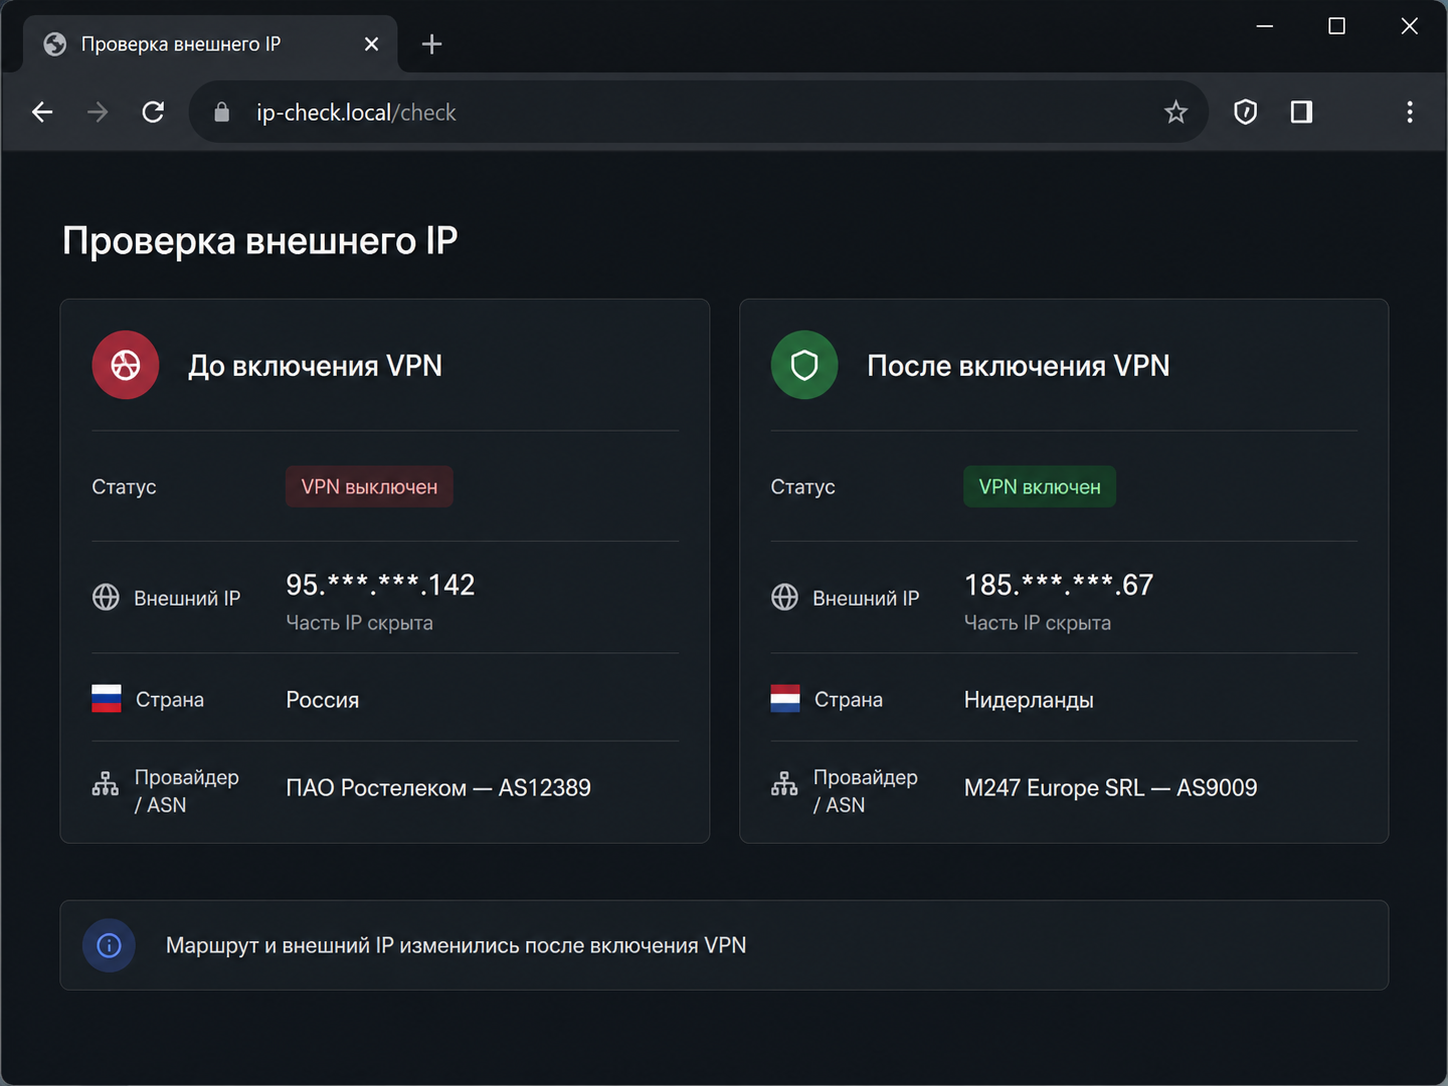
VPN меняет маршрут и прячет домашний IP от сайта. Провайдер после его включения видит соединение с VPN-сервером, зато новый посредник получает IP пользователя и метаданные трафика.


Cookies, аккаунты и браузерный отпечаток при этом остаются на месте. Можно сменить IP хоть десять раз, но вход в привычную учётную запись мгновенно заканчивает игру в шпиона.


Режим инкогнито тоже не превращает браузер в секретный бункер. Он отделяет временную сессию и удаляет её данные после закрытия окон, однако сайты продолжают видеть запросы, а провайдер — сетевую активность.

HTTPS скрывает содержимое, защищённый DNS — запросы доменных имён, VPN — домашний IP, а инкогнито не сохраняет локальную историю сессии. Поэтому сначала стоит решить, какие данные и от кого нужно спрятать.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru