


Всё под контролем: PT X получил единую консоль киберзащиты

Всё под контролем: PT X получил единую консоль киберзащиты

Всё под контролем: PT X получил единую консоль киберзащиты

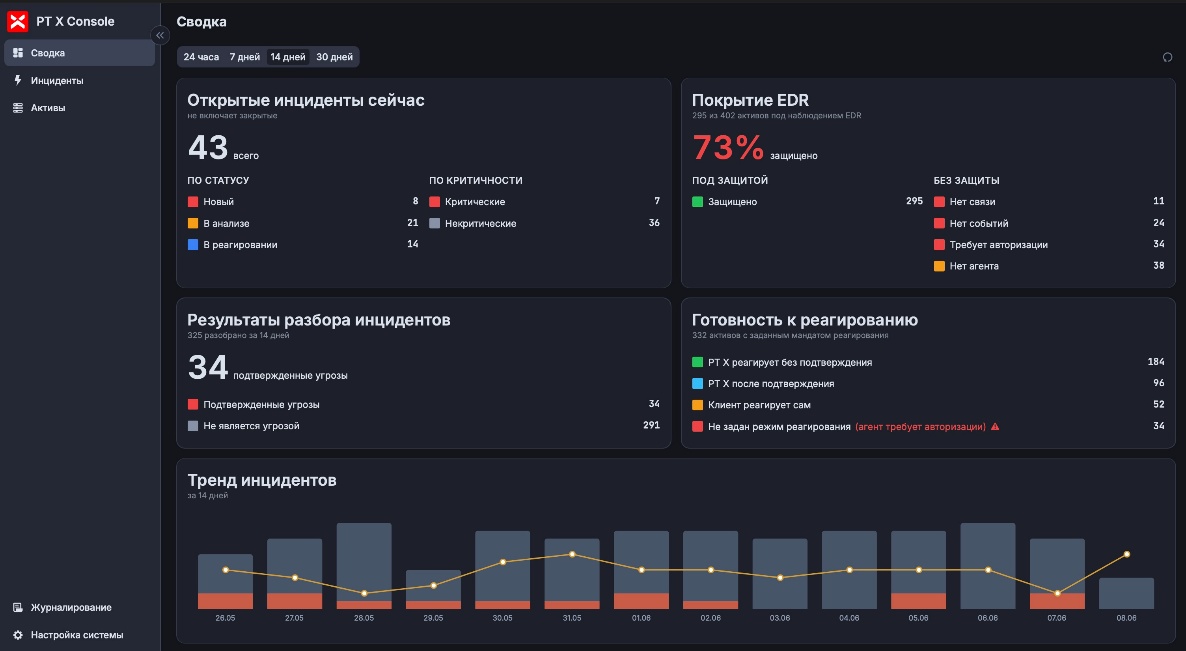
В PT X появилась единая консоль для управления инцидентами и активами. Теперь клиентам не придётся бегать между разными окнами, отчётами и списками хостов: следить за атаками, контролировать реагирование и оценивать защищённость инфраструктуры можно в одном личном кабинете.

Сервис круглосуточно показывает попытки атак, их возможные причины и статус отработки инцидентов. События ранжируются по приоритету, чтобы специалисты сразу видели, где требуется их участие, а где команда PT X может разобраться самостоятельно.

Клиент заранее определяет, на каких активах Positive Technologies разрешено проводить реагирование. Для каждого узла можно назначить ответственного и выбрать сценарий: действия злоумышленника блокирует команда заказчика, PT X действует автоматически либо запрашивает согласование. После завершения работ система формирует отчёт — кто, что и когда сделал.

Отдельный дашборд показывает полноту мониторинга. Защищённые с помощью MaxPatrol EDR хосты отмечаются в интерфейсе, а «белые пятна» подсвечиваются. Логика простая: если актив существует, но агент на нём не установлен, то для атакующего это может оказаться весьма гостеприимным местом.


Через личный кабинет также можно скачать дистрибутивы и инструкции для установки PT X.

В обновлении расширили применение машинного обучения. Сочетание больших языковых и классических ML-моделей должно ускорить выявление атак на ранних стадиях и реагирование. Анализ инцидентов низкой и средней опасности автоматизирован, чтобы эксперты не тратили время на цифровую мелочь, пока где-то начинается настоящее веселье.

Ещё одна новая возможность — анализ защищённости внешнего периметра. PT X показывает доступные из интернета ресурсы глазами потенциального злоумышленника и помогает найти слабые места до того, как это сделают незваные гости.

По оценке Positive Technologies, в каждой второй подключённой компании PT X уже обнаружил и помог остановить серьёзные атаки. Финальная проверка — кибериспытания: исследователи пытаются реализовать недопустимое событие, а если им это удаётся, получают вознаграждение. Бизнес — рекомендации по усилению защиты и довольно убедительный повод ими воспользоваться.

Подпишитесь на новости

SOC Forum 2026 получил 126 заявок в трек AI & Cybersecurity

На SOC Forum 2026 больше всего желающих выступить оказалось в треке «AI & Cybersecurity»: туда подали 126 заявок из более чем 400. Год назад их было 53, а сам трек занимал четвертое место. Теперь он первый — искусственный интеллект уверенно забрал микрофон.

Оргкомитет завершил прием заявок на доклады. По итогам отбора в программу войдут 82 выступления: конкурс составил примерно пять заявок на место. Анонс программы уже опубликован на сайте форума, его будут дополнять.

Следом за ИИ по числу заявок расположились «Defence», «ИБ и бизнес» и «SOC-практикум». Материалы оценивали эксперты «Солара», «Лаборатории Касперского», BI.ZONE, Positive Technologies и Security Vision. Смотрели на актуальность, оригинальность и практическую пользу.

В заявках фигурируют 341 спикер и со-спикер из 131 организации. Помимо ИБ-вендоров, выступить предложили специалисты Сбера, Т-Банка, Яндекса, Билайна, МТС, Т1, промышленных компаний и университетов. Больше всего заявок подали представители Kaspersky — 24, «Солара» — 21 и Positive Technologies — 20.

Сам форум пройдет 27-28 октября в московском кластере «Ломоносов». Первый день отдадут бизнесу и регуляторике: как внедрение ИИ меняет компании, управление и требования к безопасности. Второй — технической практике: обнаружению и расследованию атак, защитной инфраструктуре и применению нейросетей в ИБ.

По числу заявок интерес к ИИ очевиден. Теперь очередь за докладами: показать, где нейросети действительно помогают защищаться, а где вместе с автоматизацией приносят новую головную боль.

RSS: Новости на портале Anti-Malware.ru