


Мошенники заманили родственников участников СВО на фейковые сайты МО РФ

Мошенники заманили родственников участников СВО на фейковые сайты МО РФ

Мошенники заманили родственников участников СВО на фейковые сайты МО РФ

Мошенники создали фейковые сайты Минобороны и предложили родственникам погибших участников СВО зарегистрироваться для получения государственных наград. Вместо приглашения на церемонию посетителей ждала охота за персональными данными.

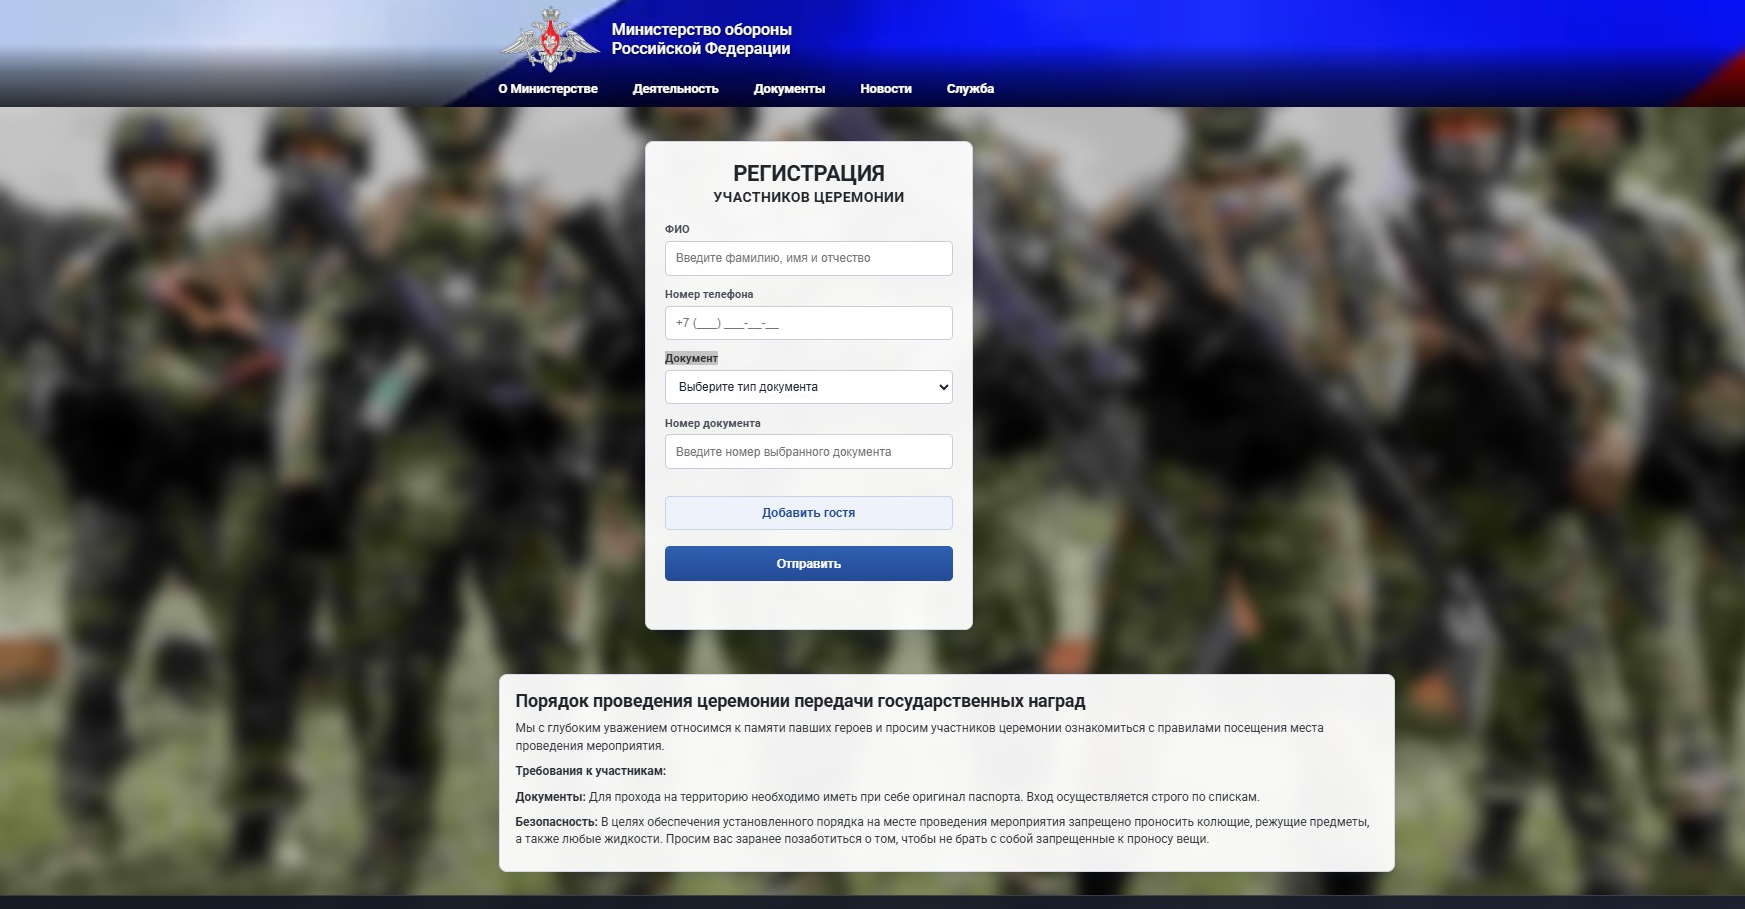
Поддельные страницы маскировались под официальный ресурс ведомства. Один из адресов — mil-ru-gov[.]info — похож на настоящий домен mil.ru.

Для убедительности злоумышленники добавили логотип, герб и меню, причём почти все ссылки вели на реальные страницы Минобороны. Такая декорация должна была усыпить бдительность: кругом официальные разделы, а мошенническая — только форма регистрации.


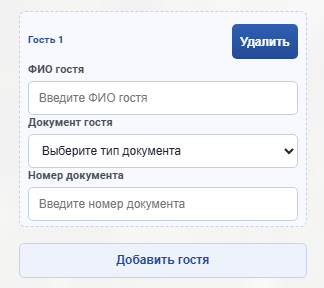
Посетителям предлагали указать ФИО, телефон и номер паспорта, СНИЛС или ИНН. На этом аппетит преступников не заканчивался: кнопка «Добавить гостя» позволяла заодно собрать сведения о сопровождающих.


Полученные данные могут использовать для восстановления доступа к госсервисам, оформления микрозаймов и дальнейших атак. Зная ФИО и телефон родственника военнослужащего, мошенники способны разыграть историю со взломом аккаунта, выманить дополнительные сведения или добраться до банковских приложений.

В «Эфшесть/F6» считают, что сайты, вероятно, создавались при помощи языковой модели. Разработчиков выдала торчащая из формы ошибка с упоминанием JSON — код собрали на скорую руку и даже не удосужились подчистить. Впрочем, краже данных она не мешала: сообщение появлялось уже после их отправки на сервер злоумышленников.

Как распространялись ссылки, пока неизвестно. Их могли рассылать адресно через мессенджеры и электронную почту. Обнаруженные сайты уже заблокированы в России, но мошенникам ничто не мешает завести новые домены. Цинизма у этой схемы с запасом, а регистрационная форма собирает ровно то, что добровольно отдавать нельзя.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru