


Мошенники заманили родственников участников СВО на фейковые сайты МО РФ

Мошенники заманили родственников участников СВО на фейковые сайты МО РФ

Мошенники заманили родственников участников СВО на фейковые сайты МО РФ

Мошенники создали фейковые сайты Минобороны и предложили родственникам погибших участников СВО зарегистрироваться для получения государственных наград. Вместо приглашения на церемонию посетителей ждала охота за персональными данными.

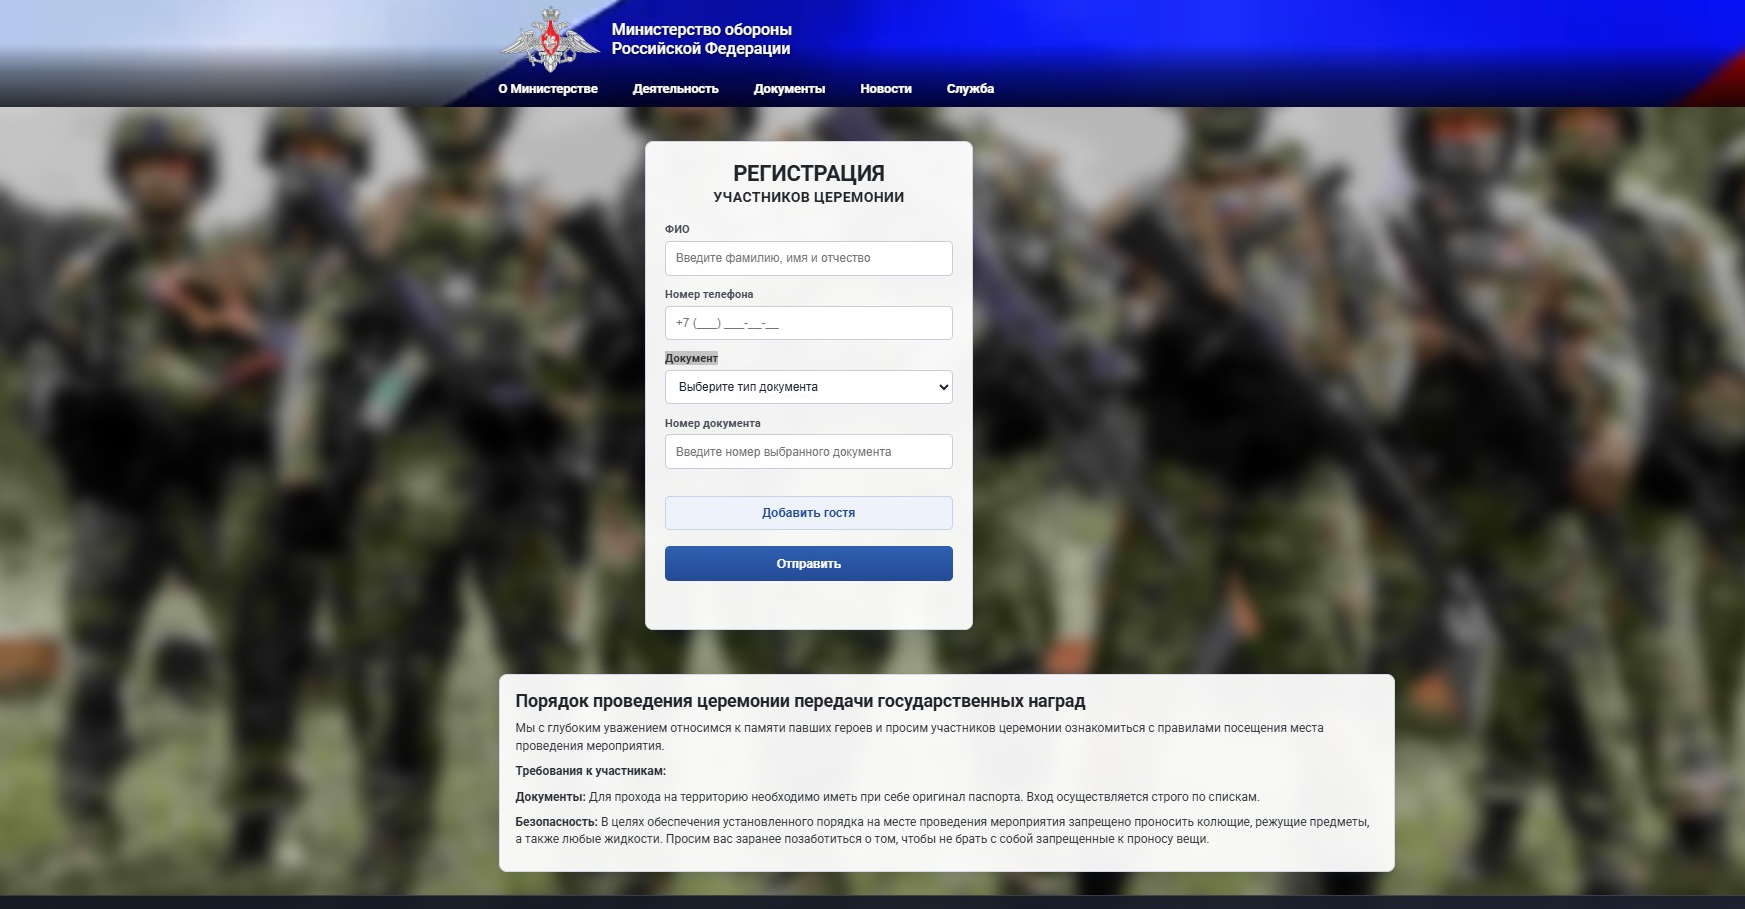
Поддельные страницы маскировались под официальный ресурс ведомства. Один из адресов — mil-ru-gov[.]info — похож на настоящий домен mil.ru.

Для убедительности злоумышленники добавили логотип, герб и меню, причём почти все ссылки вели на реальные страницы Минобороны. Такая декорация должна была усыпить бдительность: кругом официальные разделы, а мошенническая — только форма регистрации.


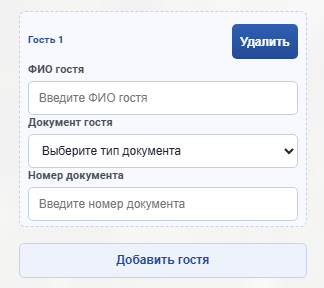
Посетителям предлагали указать ФИО, телефон и номер паспорта, СНИЛС или ИНН. На этом аппетит преступников не заканчивался: кнопка «Добавить гостя» позволяла заодно собрать сведения о сопровождающих.


Полученные данные могут использовать для восстановления доступа к госсервисам, оформления микрозаймов и дальнейших атак. Зная ФИО и телефон родственника военнослужащего, мошенники способны разыграть историю со взломом аккаунта, выманить дополнительные сведения или добраться до банковских приложений.

В «Эфшесть/F6» считают, что сайты, вероятно, создавались при помощи языковой модели. Разработчиков выдала торчащая из формы ошибка с упоминанием JSON — код собрали на скорую руку и даже не удосужились подчистить. Впрочем, краже данных она не мешала: сообщение появлялось уже после их отправки на сервер злоумышленников.

Как распространялись ссылки, пока неизвестно. Их могли рассылать адресно через мессенджеры и электронную почту. Обнаруженные сайты уже заблокированы в России, но мошенникам ничто не мешает завести новые домены. Цинизма у этой схемы с запасом, а регистрационная форма собирает ровно то, что добровольно отдавать нельзя.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru