


Мошенники заманили родственников участников СВО на фейковые сайты МО РФ

Мошенники заманили родственников участников СВО на фейковые сайты МО РФ

Мошенники заманили родственников участников СВО на фейковые сайты МО РФ

Мошенники создали фейковые сайты Минобороны и предложили родственникам погибших участников СВО зарегистрироваться для получения государственных наград. Вместо приглашения на церемонию посетителей ждала охота за персональными данными.

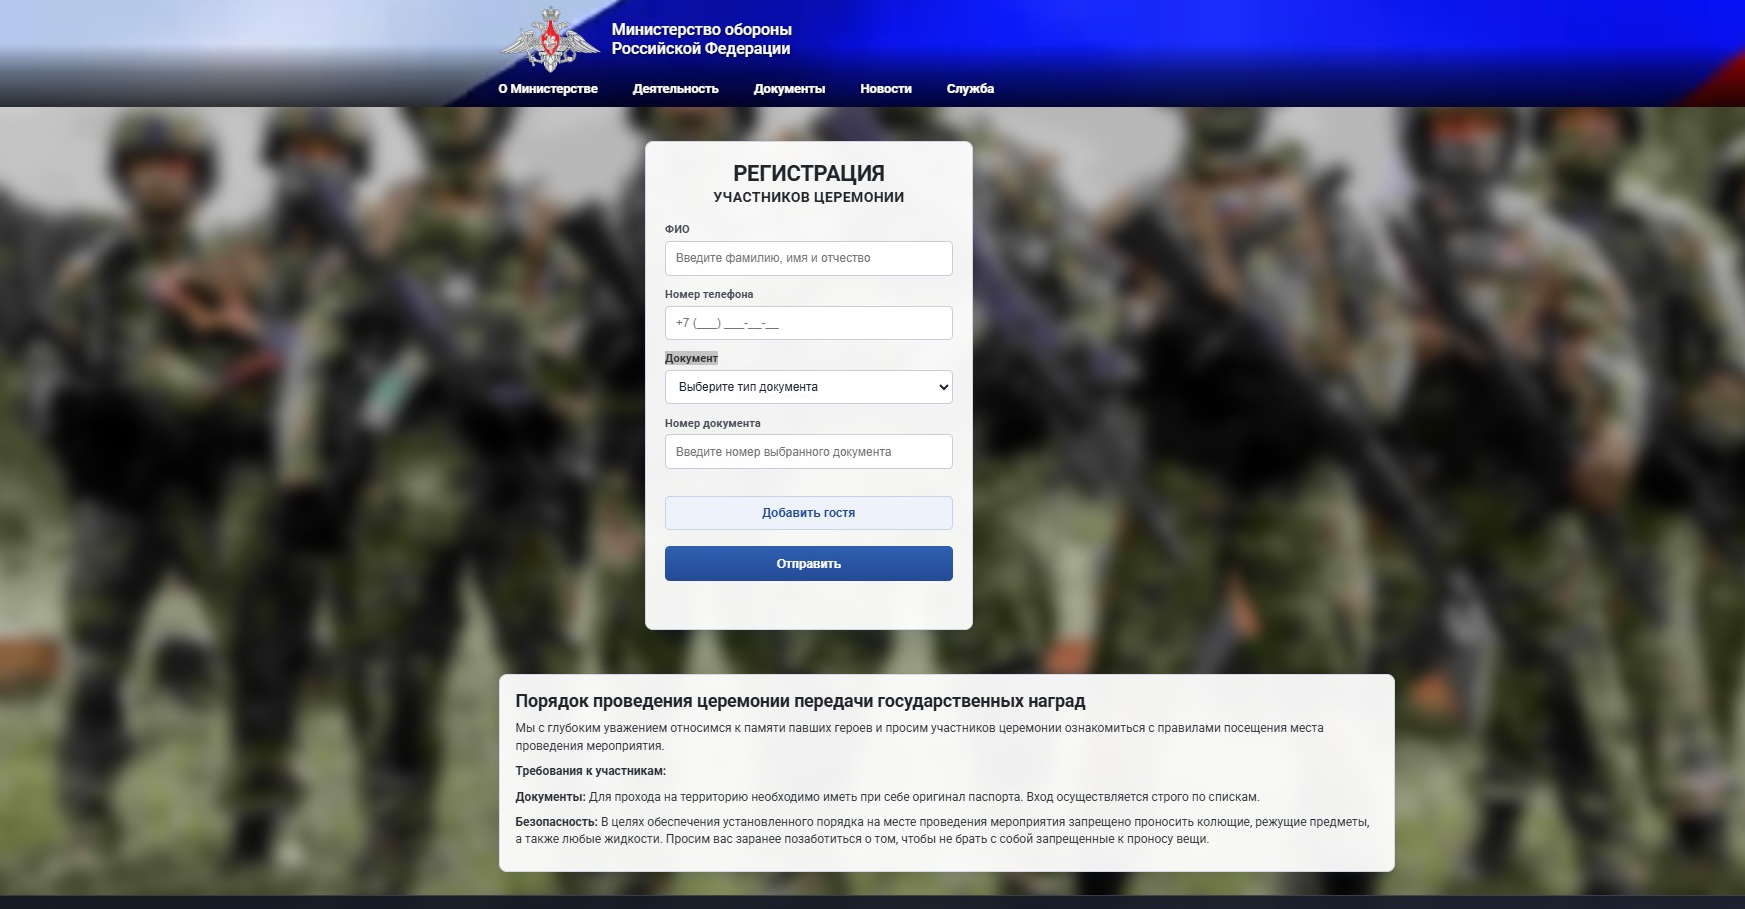
Поддельные страницы маскировались под официальный ресурс ведомства. Один из адресов — mil-ru-gov[.]info — похож на настоящий домен mil.ru.

Для убедительности злоумышленники добавили логотип, герб и меню, причём почти все ссылки вели на реальные страницы Минобороны. Такая декорация должна была усыпить бдительность: кругом официальные разделы, а мошенническая — только форма регистрации.


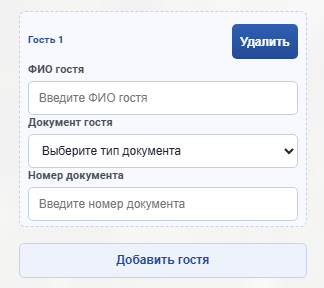
Посетителям предлагали указать ФИО, телефон и номер паспорта, СНИЛС или ИНН. На этом аппетит преступников не заканчивался: кнопка «Добавить гостя» позволяла заодно собрать сведения о сопровождающих.


Полученные данные могут использовать для восстановления доступа к госсервисам, оформления микрозаймов и дальнейших атак. Зная ФИО и телефон родственника военнослужащего, мошенники способны разыграть историю со взломом аккаунта, выманить дополнительные сведения или добраться до банковских приложений.

В «Эфшесть/F6» считают, что сайты, вероятно, создавались при помощи языковой модели. Разработчиков выдала торчащая из формы ошибка с упоминанием JSON — код собрали на скорую руку и даже не удосужились подчистить. Впрочем, краже данных она не мешала: сообщение появлялось уже после их отправки на сервер злоумышленников.

Как распространялись ссылки, пока неизвестно. Их могли рассылать адресно через мессенджеры и электронную почту. Обнаруженные сайты уже заблокированы в России, но мошенникам ничто не мешает завести новые домены. Цинизма у этой схемы с запасом, а регистрационная форма собирает ровно то, что добровольно отдавать нельзя.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru