


WhatsApp начал включать имена пользователей, пока для избранных

WhatsApp начал включать имена пользователей, пока для избранных

WhatsApp начал включать имена пользователей, пока для избранных

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал активировать зарезервированные имена пользователей. Функция добралась до владельцев первых аккаунтов, однако массовый запуск пока не состоялся, доступ получила лишь очень небольшая группа счастливчиков.

Систему резервирования WhatsApp запустил ранее. Она позволяет заранее занять уникальное имя, чтобы в будущем новые собеседники могли находить пользователя без номера телефона.

Выбрать вариант можно в разделе «Настройки» → «Аккаунт» → «Имя пользователя».

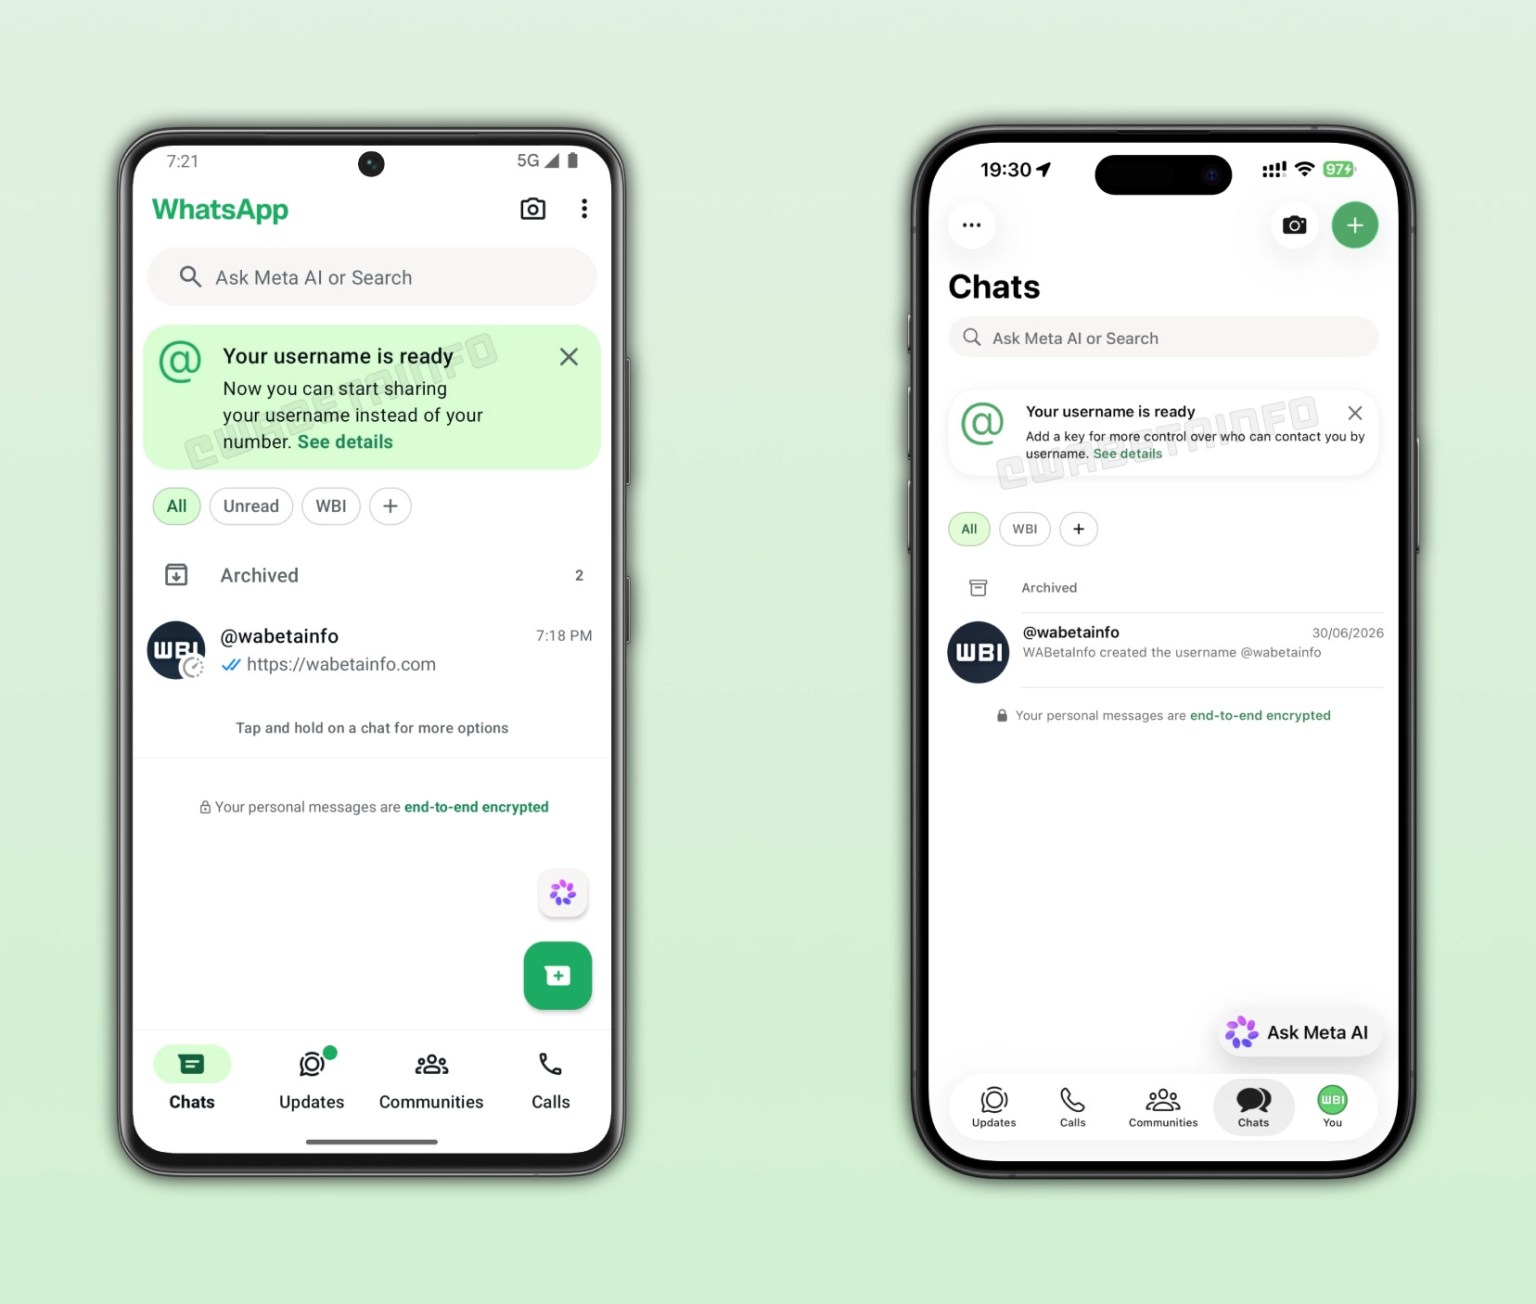
Теперь некоторые участники тестирования увидели над списком чатов баннер с сообщением, что их имя активно. Его уже можно сообщать новым контактам вместо номера. По данным WABetaInfo, функция появляется как в бета-версии мессенджера, так и в стабильном приложении.


Одновременно пользователь может решить, достаточно ли для связи знать только его имя. Для дополнительной защиты разрешается установить четырёхзначный ПИН-код, который придётся вводить незнакомцам. Так что написать условному superboss будет мало; сначала докажи, что тебя действительно ждут.

Если выбранное имя совпадает с уже существующим аккаунтом в Facebook или Instagram (принадлежат корпорации Meta, признанной экстремистской и запрещённой в России), WhatsApp может потребовать подтвердить владение соответствующей страницей. Meta рассчитывает таким образом усложнить жизнь любителям занять имя известного человека или бренда и затем использовать его для мошенничества.

Проверить доступ можно по баннеру над чатами или в настройках профиля. Если имя уже активно, приложение сообщит об этом. Остальным покажут уведомление, что функция появится позднее.

Когда WhatsApp откроет имена пользователей для всех, пока неизвестно.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru