


Не светите ключами в соцсетях: по фото можно напечатать рабочий дубликат

Не светите ключами в соцсетях: по фото можно напечатать рабочий дубликат

Не светите ключами в соцсетях: по фото можно напечатать рабочий дубликат

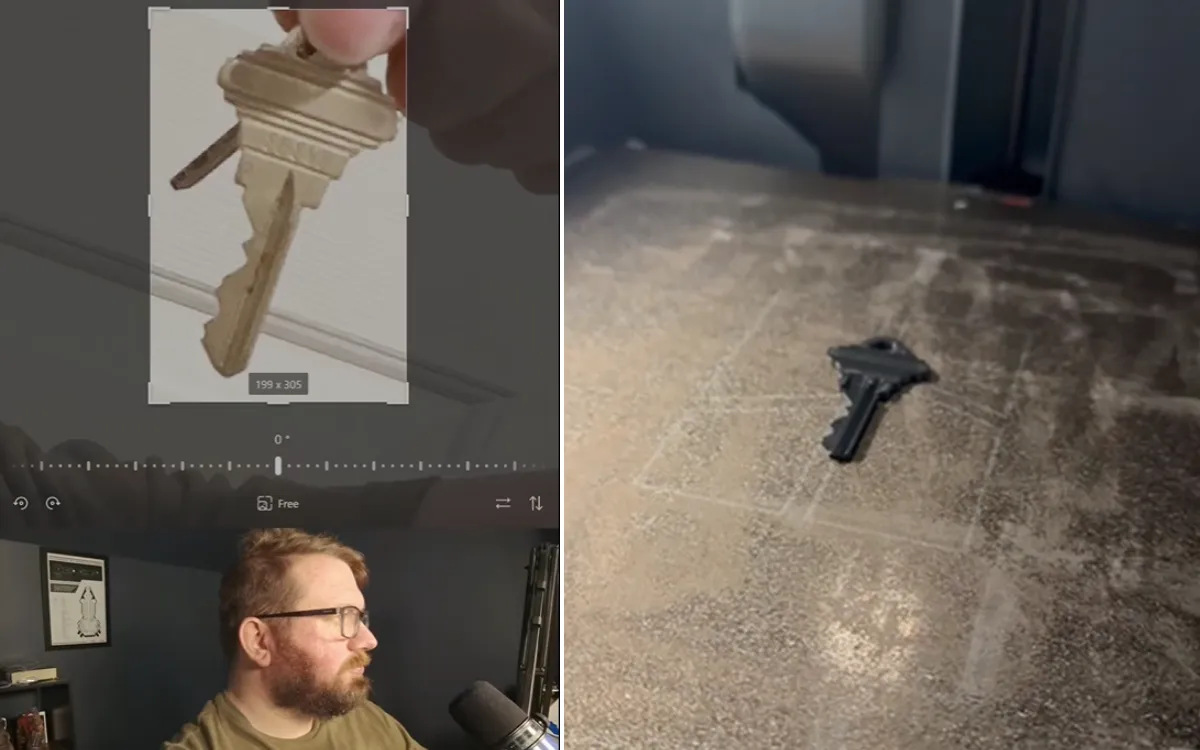
Фотография с ключами в руке может оказаться не такой милой, как кажется. Специалист по кибербезопасности Эван Оттингер показал, что по обычному снимку ключа из соцсетей можно сделать рабочую копию, для этого не нужна лаборатория злодея из кино.

Оттингер — типичный ред тимер, по заказу компаний имитирует реальные атаки, проверяет защиту сетей и иногда даже физическую безопасность зданий.

По его словам, люди постоянно выкладывают фото ключей — от обычных пользователей до знаменитостей. А зря.

Если на фотографии хорошо виден профиль и нарезка ключа, их можно проанализировать, восстановить геометрию и изготовить копию. Оттингер использовал открытые инструменты для декодирования ключей, графический редактор и 3D-принтер. В итоге эксперимент сработал: пластиковый ключ, напечатанный по данным со снимка, оказался пригоден для открытия замка.


Сам исследователь признаёт, что сначала тоже сомневался: «Да ладно, не может же это реально работать?» Оказалось, что может. Более того, для подготовленного человека весь путь от скачанного фото до готового ключа может занять около 10-15 минут.

Главная проблема в том, что такой способ не похож на взлом в привычном смысле. В отличие от отмычек, использование копии ключа не оставляет очевидных следов на замке. Для прохожих всё выглядит нормально: человек просто открыл дверь своим ключом. Именно такие сценарии, по словам Оттингера, и заставляют специалистов по безопасности нервничать.

Ключи нужно воспринимать как пароли. Их не показывают крупным планом, не выкладывают в сторис и не держат перед камерой ради красивого поста. Если очень хочется поделиться радостью о новом доме, лучше закрыть зубцы ключа рукой, размыть их или вообще сфотографировать брелок.

Оттингер также советует не полагаться только на один замок. Камеры, сигнализация и другие уровни защиты делают дом менее удобной целью.

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru