


Вход в компанию на теневом рынке стоит от 100 долларов

Вход в компанию на теневом рынке стоит от 100 долларов

Вход в компанию на теневом рынке стоит от 100 долларов

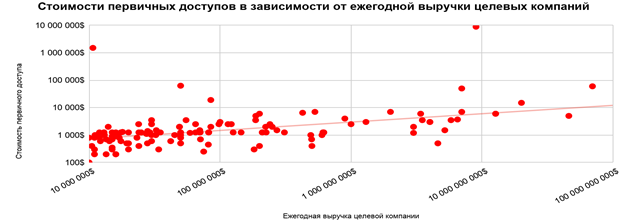
Доступ к инфраструктуре компаний на теневом рынке чаще всего продают за сумму от $100 до $10 000. Таким образом, вход в корпоративную сеть иногда стоит дешевле хорошего ноутбука, а последствия для бизнеса могут легко улететь в миллионы долларов.

К таким выводам пришли эксперты Positive Technologies, изучив рынки монетизации уязвимостей. Цена зависит от масштаба компании, её выручки и отрасли. Чем крупнее цель и жирнее потенциальная добыча, тем выше ценник.

Доступ к инфраструктуре госучреждений может доходить до $1,5 млн, а к финансовым организациям — до $1 млн. По числу объявлений на теневых форумах лидируют промышленность и торговля: на них приходится 20% и 19% сообщений соответственно.


Продают не только готовые доступы, но и уязвимости. Почти половина таких объявлений связана с 0-day, ещё 11% — с 1-day. Чаще всего речь идёт об удалённом выполнении кода и повышении привилегий. В переводе с технического: злоумышленник получает шанс захватить устройство, закрепиться и полезть дальше по сети.

Самые популярные цели — интернет-сервисы и корпоративное ПО. Первые дают вход снаружи, вторые часто открывают дорогу внутрь: к данным сотрудников, клиентов и другим системам компании.

По данным Positive Technologies, в 2025 году медианная выплата за критическую уязвимость в баг-баунти составила 200 тыс. рублей, а медианная стоимость участия в кибериспытаниях — 1 млн рублей.

Это несравнимо меньше, чем расходы после успешной атаки: простой, восстановление инфраструктуры, внешняя экспертиза, потеря выручки и репутационный удар.

Эксперты советуют компаниям не ждать, пока их доступ появится на форуме с красивым ценником. Баг-баунти помогает найти дыры на внешнем периметре, кибериспытания проверяют устойчивость к реальным сценариям атак, а Threat Intelligence заранее сигналит, если данные компании всплыли в даркнете.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru