


Вход в компанию на теневом рынке стоит от 100 долларов

Вход в компанию на теневом рынке стоит от 100 долларов

Вход в компанию на теневом рынке стоит от 100 долларов

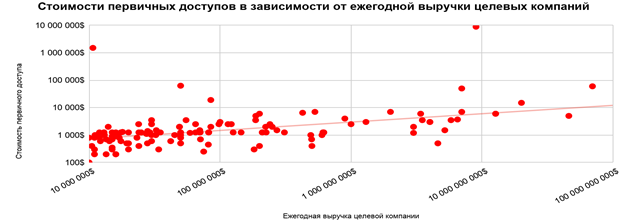
Доступ к инфраструктуре компаний на теневом рынке чаще всего продают за сумму от $100 до $10 000. Таким образом, вход в корпоративную сеть иногда стоит дешевле хорошего ноутбука, а последствия для бизнеса могут легко улететь в миллионы долларов.

К таким выводам пришли эксперты Positive Technologies, изучив рынки монетизации уязвимостей. Цена зависит от масштаба компании, её выручки и отрасли. Чем крупнее цель и жирнее потенциальная добыча, тем выше ценник.

Доступ к инфраструктуре госучреждений может доходить до $1,5 млн, а к финансовым организациям — до $1 млн. По числу объявлений на теневых форумах лидируют промышленность и торговля: на них приходится 20% и 19% сообщений соответственно.


Продают не только готовые доступы, но и уязвимости. Почти половина таких объявлений связана с 0-day, ещё 11% — с 1-day. Чаще всего речь идёт об удалённом выполнении кода и повышении привилегий. В переводе с технического: злоумышленник получает шанс захватить устройство, закрепиться и полезть дальше по сети.

Самые популярные цели — интернет-сервисы и корпоративное ПО. Первые дают вход снаружи, вторые часто открывают дорогу внутрь: к данным сотрудников, клиентов и другим системам компании.

По данным Positive Technologies, в 2025 году медианная выплата за критическую уязвимость в баг-баунти составила 200 тыс. рублей, а медианная стоимость участия в кибериспытаниях — 1 млн рублей.

Это несравнимо меньше, чем расходы после успешной атаки: простой, восстановление инфраструктуры, внешняя экспертиза, потеря выручки и репутационный удар.

Эксперты советуют компаниям не ждать, пока их доступ появится на форуме с красивым ценником. Баг-баунти помогает найти дыры на внешнем периметре, кибериспытания проверяют устойчивость к реальным сценариям атак, а Threat Intelligence заранее сигналит, если данные компании всплыли в даркнете.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru