


Android-троян Glitch SPY превращает смартфоны в шпионский пульт

Android-троян Glitch SPY превращает смартфоны в шпионский пульт

Android-троян Glitch SPY превращает смартфоны в шпионский пульт

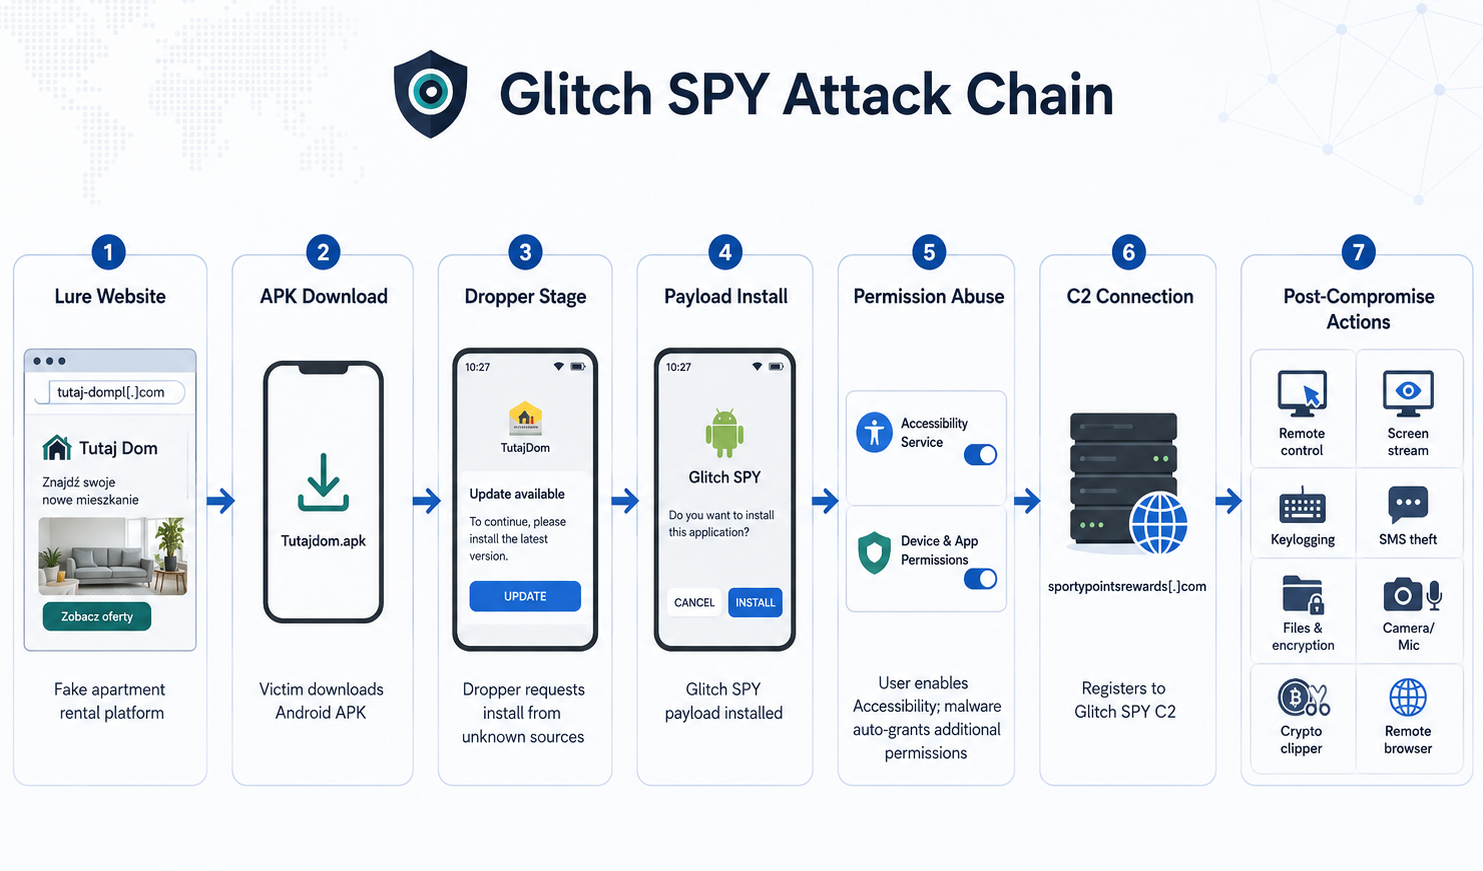
Исследователи обнаружили новую Android-платформу для удалённого доступа под названием Glitch SPY, которая распространяется через фейковый сайт аренды квартир и домов. Пользователю предлагают скачать приложение для бронирования и связи с владельцами жилья, а на деле подсовывают вредоносный APK.

Схема начинается с загрузчика Brokewell Android Loader. Он показывает вполне правдоподобный интерфейс сервиса аренды, просит разрешить установку из неизвестных источников, а затем незаметно разворачивает на устройстве Glitch SPY.

Главный рычаг управления — злоупотребление специальными возможностями Android (Accessibility Service). После выдачи этих прав троян получает почти полный контроль над смартфоном: может читать содержимое экрана, нажимать кнопки, выполнять жесты, подтверждать разрешения, взаимодействовать с экраном блокировки и помогать операторам проводить мошеннические операции прямо с устройства жертвы.

По данным Cyble, Glitch SPY поддерживает более 70 команд. Среди них есть, например, трансляция экрана, скриншоты, кейлоггинг, кража СМС и контактов, отслеживание геолокации, запись с камеры и микрофона, управление файлами, выполнение шелл-команд и изменение настроек администрирования устройства.


Отдельная неприятность — встроенный клиппер. Если пользователь копирует адрес криптокошелька, вредонос распознает популярные форматы Bitcoin, Ethereum, TRON и других сетей, после чего подменяет адрес на кошелек злоумышленников. Перевод вроде бы отправлен куда надо, но деньги уезжают совсем не туда.

Еще одна опасная функция — скрытый браузер на базе WebView. Атакующие могут открывать сайты, заполнять формы, нажимать элементы и выполнять JavaScript с IP-адреса жертвы и с ее активными сессиями. Для антифрода это выглядит куда убедительнее, чем вход с чужого устройства.

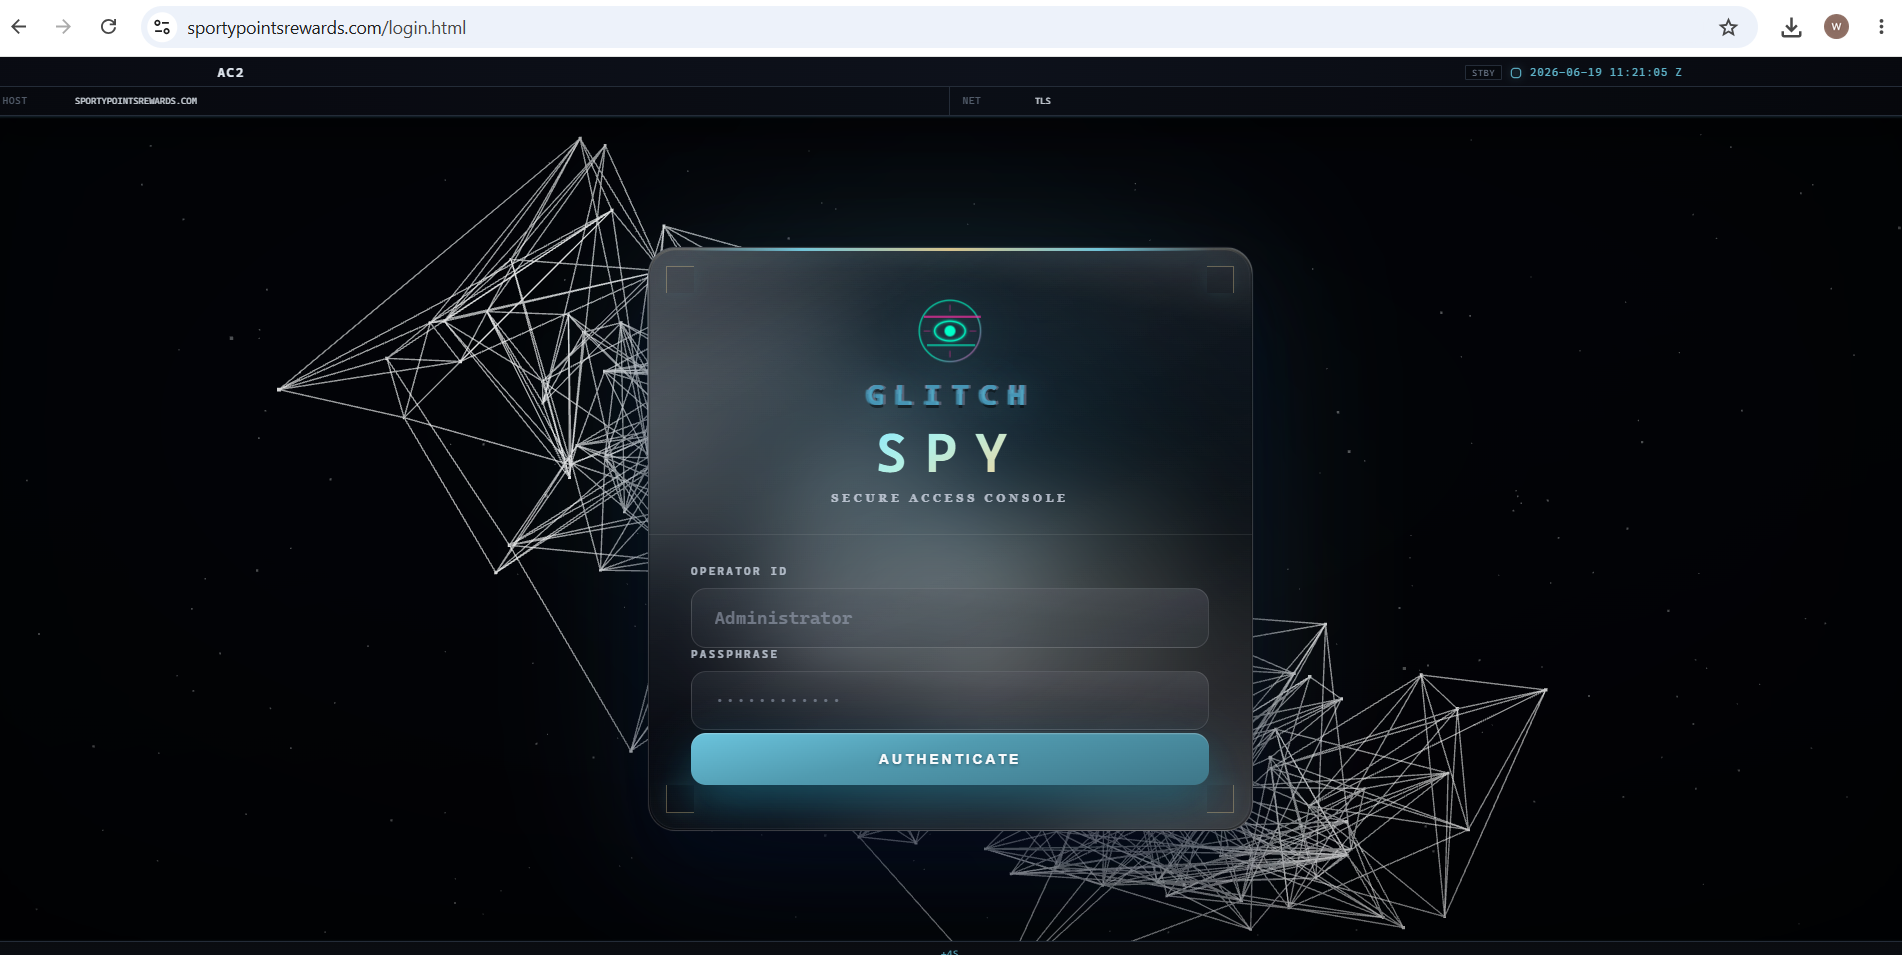
Исследователи также нашли админ-панели с брендингом Glitch SPY, что указывает на инфраструктуру билдера. Операторы могут менять название приложения, пакет, иконку, страницу, набор функций и уведомления в Telegram.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru