


Импортозамещение без прикрас: на «Сетевом лете» устроят прожарку вендоров

Импортозамещение без прикрас: на «Сетевом лете» устроят прожарку вендоров

Импортозамещение без прикрас: на «Сетевом лете» устроят прожарку вендоров

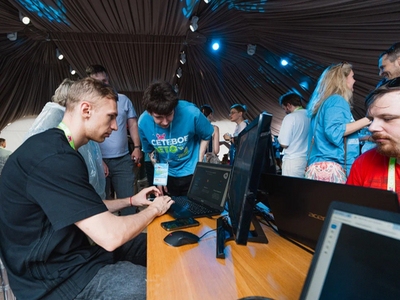
2 июля в Москве состоится вторая конференция «Сетевое лето» — необычный ИТ-опен-эйр для сетевых инженеров, архитекторов, специалистов по эксплуатации, CIO и CTO. Главная идея мероприятия — меньше презентаций, больше реальных кейсов, живого общения и практики.

В программе заявлены выступления экспертов «Инфосистемы Джет», Yandex Infrastructure, МТС, Билайна, «Лаборатории Касперского», BI.ZONE, АО «НСИС», Финтех-Платформы и других компаний.

Одной из самых обсуждаемых частей конференции обещает стать «прожарка» отечественных вендоров. Участники смогут напрямую задать производителям неудобные вопросы об импортозамещении, эксплуатации оборудования и возникающих проблемах без привычных маркетинговых презентаций.

Практики тоже будет достаточно. На площадке в Строгино развернут лабораторию с реальным сетевым оборудованием, где инженеры смогут самостоятельно восстанавливать сетевую доступность, экспериментировать с настройками и разбирать типовые сценарии эксплуатации.

Отдельный мастер-класс посвятят использованию искусственного интеллекта в работе сетевых инженеров. Участникам покажут, как ИИ помогает анализировать конфигурации, строить топологию сети, составлять таблицы соединений и создавать собственные промпты для автоматизации рутинных задач.

В инженерном треке организаторы обещают исключительно технические доклады — без вводных лекций. Среди тем: производство российских коммутаторов, эксплуатация SAN, особенности PoE, аналитика состояния сетевого оборудования, балансировка между ЦОДами, NGFW, автоматизация сетей и тестирование производительности балансировщиков.

По словам организаторов, цель «Сетевого лета» — превратить конференцию в площадку, где инженеры смогут не только послушать доклады, но и поспорить с коллегами, проверить оборудование своими руками и обсудить реальные проблемы, с которыми сталкиваются при построении современных сетей.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru