


Google научила смартфоны измерять пульс без часов и фитнес-браслетов

Google научила смартфоны измерять пульс без часов и фитнес-браслетов

Google научила смартфоны измерять пульс без часов и фитнес-браслетов

Google, видимо, решила, что фитнес-браслетам и умные часам пора на пенсию. Компания представила технологию, которая позволяет измерять пульс и частоту сердечных сокращений в состоянии покоя с помощью обычной фронтальной камеры смартфона.

Никаких датчиков на запястье, никаких ремешков и дополнительных устройств. Всё, что нужно, — собственное лицо.

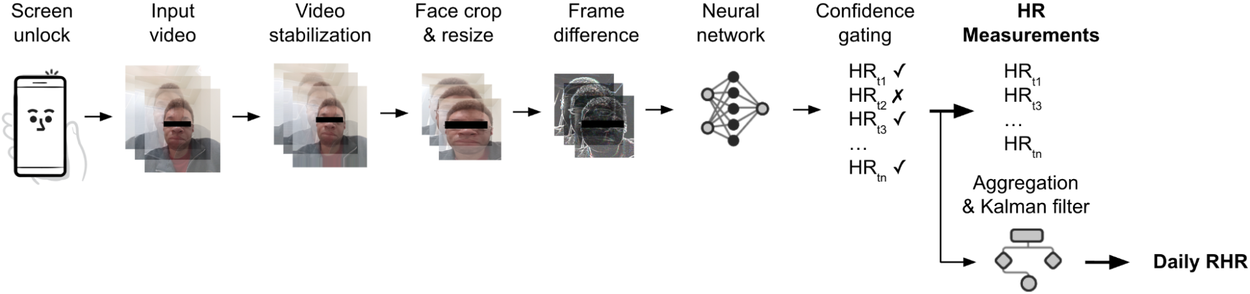
Система получила название Passive Heart Rate Monitoring (PHRM). Работает она  любопытно: после разблокировки смартфона по лицу фронтальная камера записывает короткое восьмисекундное видео, а встроенная ИИ-модель анализирует едва заметные изменения цвета кожи, возникающие из-за кровотока.

Человеческий глаз таких изменений не видит, а вот алгоритмы машинного обучения — вполне.


По данным Google, точность системы оказалась неожиданно высокой. При оценке пульса в состоянии покоя результаты отличались от показателей фитнес-браслета Fitbit Charge 6 менее чем на пять ударов в минуту.

Для обучения и тестирования модели компания использовала более 350 тысяч видеозаписей почти 700 участников с разными оттенками кожи. Более того, исследователи проверяли технологию не только в лаборатории, но и в реальной жизни. Добровольцы больше недели ходили со своими смартфонами, одновременно используя Fitbit и медицинское оборудование для контроля сердечного ритма.

Результаты оказались убедительными, чтобы Google всерьёз заговорила о будущем такого подхода. Впрочем, до идеала ещё далеко. Исследователи признают, что системе пока сложнее стабильно получать данные у людей с тёмными оттенками кожи. Также на точность могут влиять разговоры, движения головы и другие обычные действия.

Есть и вопрос приватности. Всё-таки технология предполагает регулярный анализ изображения лица пользователя. В Google уверяют, что обработка может выполняться непосредственно на устройстве без передачи данных в облако.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru