


DevilNFC блокирует Android-смартфоны и превращает карты в добычу мошенников

DevilNFC блокирует Android-смартфоны и превращает карты в добычу мошенников

DevilNFC блокирует Android-смартфоны и превращает карты в добычу мошенников

Исследователи описали новое семейство Android-зловредов DevilNFC, которое используется для NFC-атак на клиентов банков. Схема неприятная: жертву заманивают фишинговым сообщением, заставляют установить «обновление безопасности», а затем фактически запирают внутри поддельного банковского интерфейса.

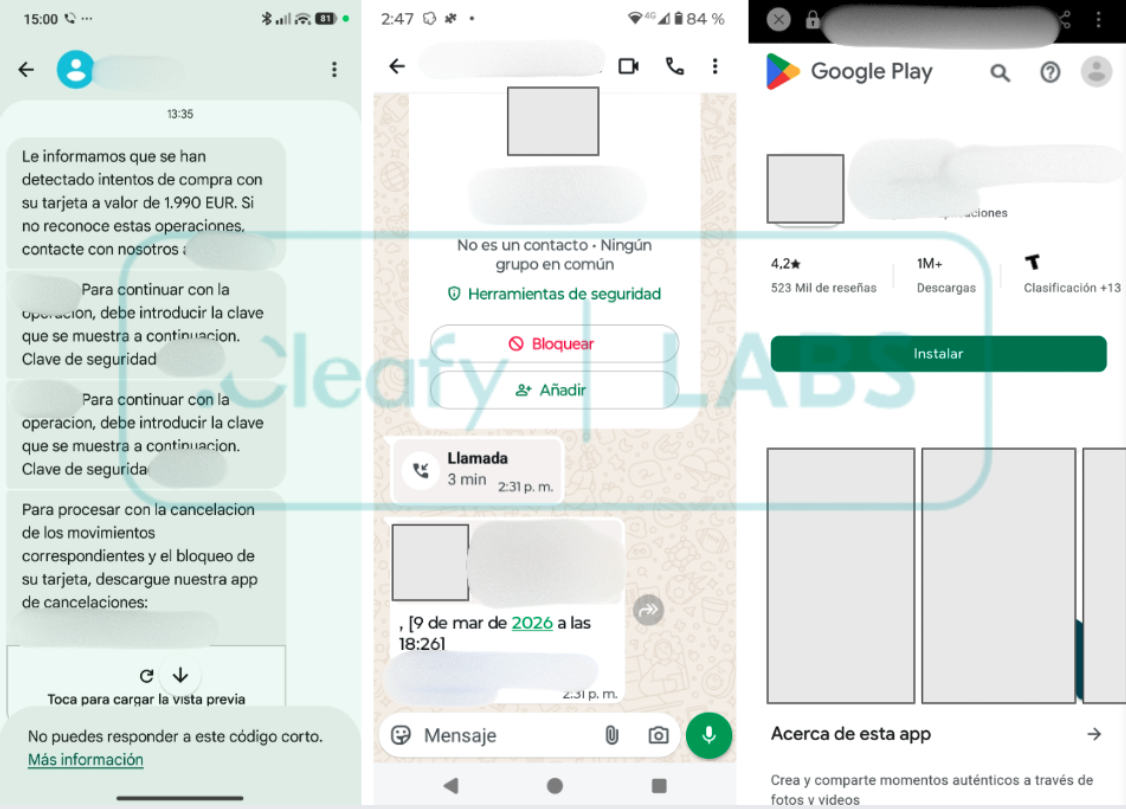
Заражение начинается с СМС или сообщения в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) от имени банка. Пользователя ведут на фейковую страницу Google Play, где предлагают установить приложение якобы для защиты аккаунта.

После запуска зловред включает полноэкранный режим, из которого пользователь не может нормально выйти. Кнопки навигации отключены, «назад» не помогает. Телефон превращается в ловушку.


Дальше DevilNFC под видом проверки просит приложить банковскую карту и ввести ПИН-код. В это время зловред в фоне запускает NFC relay: перехватывает данные карты, пересылает их атакующим и помогает провести операцию на другом устройстве.

Чтобы выиграть время, жертве показывают фейковую ошибку и просят подержать карту у телефона подольше. Параллельно DevilNFC перехватывает входящие СМС, чтобы забирать одноразовые коды от банков. ПИН-код, данные карты и OTP уходят на серверы злоумышленников и в телеграм-каналы.

Такая связка позволяет атакующим не только проводить бесконтактные платежи, но и потенциально использовать сценарии с банкоматами.

DevilNFC устроен хитро: один APK может работать по-разному. На телефоне жертвы он выступает как NFC-ридер, а на рутованном устройстве атакующего превращается в эмулятор карты. Для этого используется hooking-фреймворк, который перехватывает NFC-коммуникации на системном уровне, обходя стандартные Android API.


Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru