


DevilNFC блокирует Android-смартфоны и превращает карты в добычу мошенников

DevilNFC блокирует Android-смартфоны и превращает карты в добычу мошенников

DevilNFC блокирует Android-смартфоны и превращает карты в добычу мошенников

Исследователи описали новое семейство Android-зловредов DevilNFC, которое используется для NFC-атак на клиентов банков. Схема неприятная: жертву заманивают фишинговым сообщением, заставляют установить «обновление безопасности», а затем фактически запирают внутри поддельного банковского интерфейса.

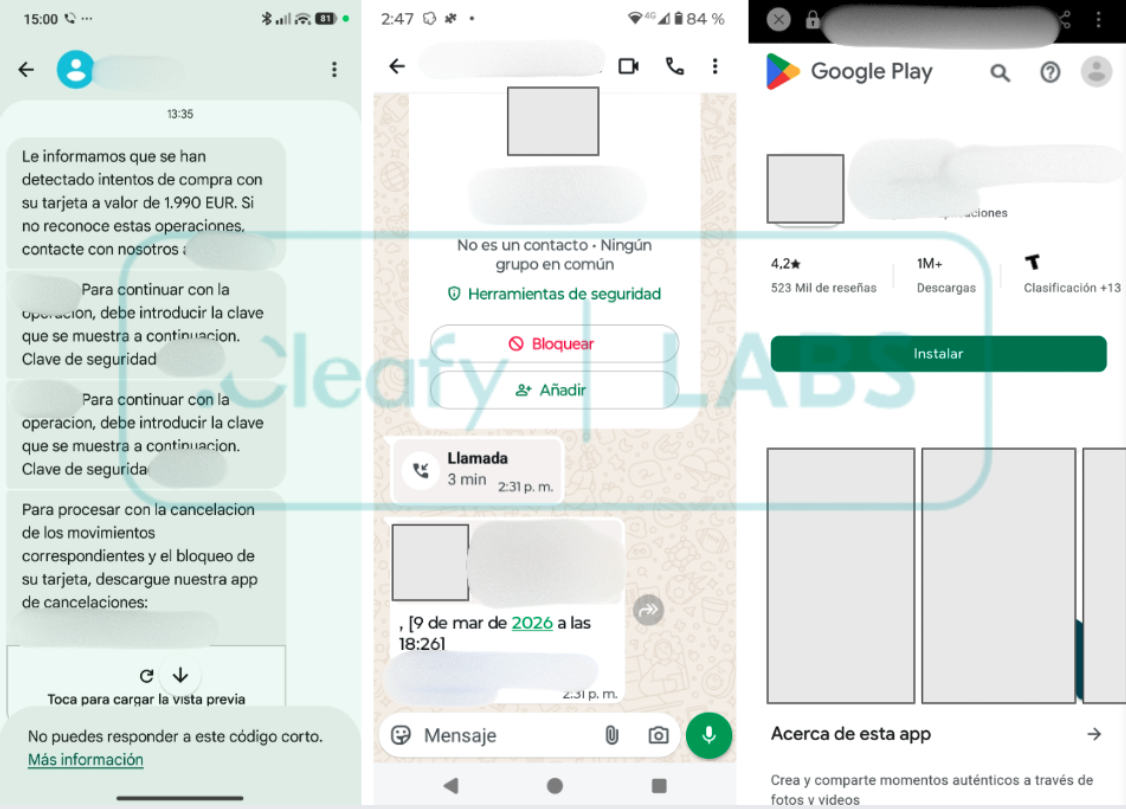
Заражение начинается с СМС или сообщения в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) от имени банка. Пользователя ведут на фейковую страницу Google Play, где предлагают установить приложение якобы для защиты аккаунта.

После запуска зловред включает полноэкранный режим, из которого пользователь не может нормально выйти. Кнопки навигации отключены, «назад» не помогает. Телефон превращается в ловушку.


Дальше DevilNFC под видом проверки просит приложить банковскую карту и ввести ПИН-код. В это время зловред в фоне запускает NFC relay: перехватывает данные карты, пересылает их атакующим и помогает провести операцию на другом устройстве.

Чтобы выиграть время, жертве показывают фейковую ошибку и просят подержать карту у телефона подольше. Параллельно DevilNFC перехватывает входящие СМС, чтобы забирать одноразовые коды от банков. ПИН-код, данные карты и OTP уходят на серверы злоумышленников и в телеграм-каналы.

Такая связка позволяет атакующим не только проводить бесконтактные платежи, но и потенциально использовать сценарии с банкоматами.

DevilNFC устроен хитро: один APK может работать по-разному. На телефоне жертвы он выступает как NFC-ридер, а на рутованном устройстве атакующего превращается в эмулятор карты. Для этого используется hooking-фреймворк, который перехватывает NFC-коммуникации на системном уровне, обходя стандартные Android API.


Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru