



DevilNFC блокирует Android-смартфоны и превращает карты в добычу мошенников

DevilNFC блокирует Android-смартфоны и превращает карты в добычу мошенников

DevilNFC блокирует Android-смартфоны и превращает карты в добычу мошенников

Исследователи описали новое семейство Android-зловредов DevilNFC, которое используется для NFC-атак на клиентов банков. Схема неприятная: жертву заманивают фишинговым сообщением, заставляют установить «обновление безопасности», а затем фактически запирают внутри поддельного банковского интерфейса.

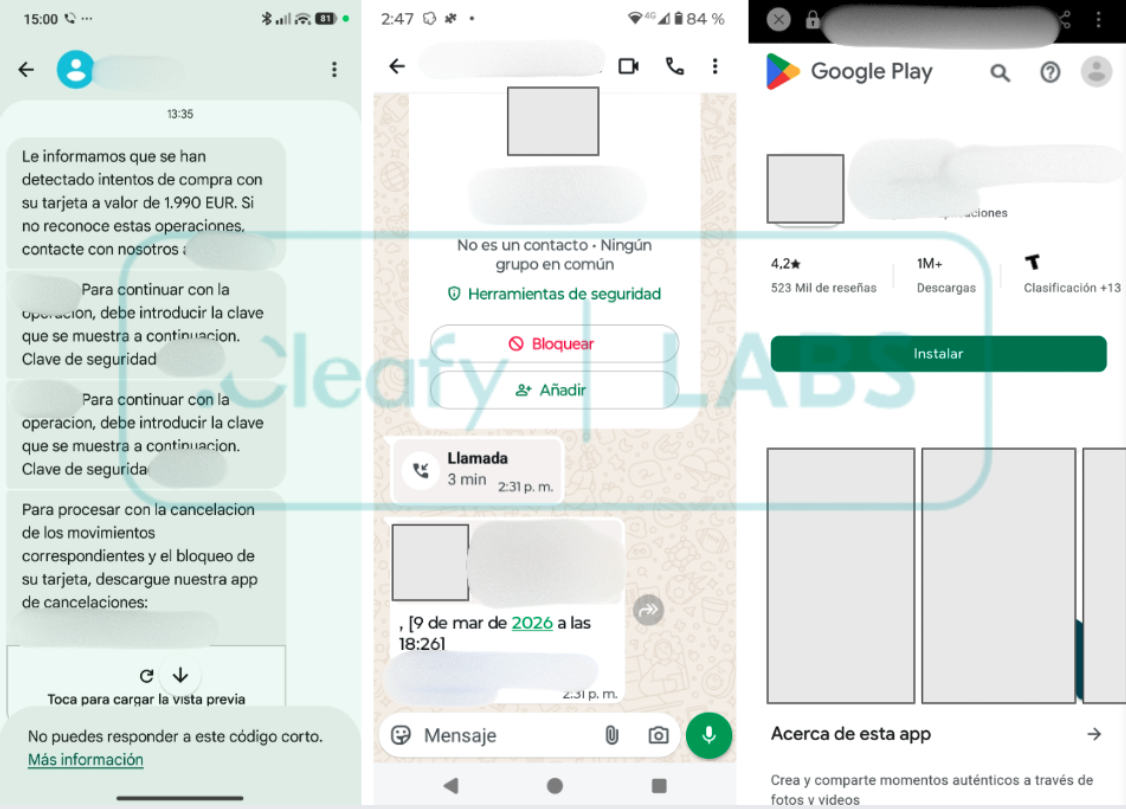
Заражение начинается с СМС или сообщения в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) от имени банка. Пользователя ведут на фейковую страницу Google Play, где предлагают установить приложение якобы для защиты аккаунта.

После запуска зловред включает полноэкранный режим, из которого пользователь не может нормально выйти. Кнопки навигации отключены, «назад» не помогает. Телефон превращается в ловушку.


Дальше DevilNFC под видом проверки просит приложить банковскую карту и ввести ПИН-код. В это время зловред в фоне запускает NFC relay: перехватывает данные карты, пересылает их атакующим и помогает провести операцию на другом устройстве.

Чтобы выиграть время, жертве показывают фейковую ошибку и просят подержать карту у телефона подольше. Параллельно DevilNFC перехватывает входящие СМС, чтобы забирать одноразовые коды от банков. ПИН-код, данные карты и OTP уходят на серверы злоумышленников и в телеграм-каналы.

Такая связка позволяет атакующим не только проводить бесконтактные платежи, но и потенциально использовать сценарии с банкоматами.

DevilNFC устроен хитро: один APK может работать по-разному. На телефоне жертвы он выступает как NFC-ридер, а на рутованном устройстве атакующего превращается в эмулятор карты. Для этого используется hooking-фреймворк, который перехватывает NFC-коммуникации на системном уровне, обходя стандартные Android API.


Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru