


Шокирующие ролики о ДТП оказались приманкой для кражи паролей и данных

Шокирующие ролики о ДТП оказались приманкой для кражи паролей и данных

Шокирующие ролики о ДТП оказались приманкой для кражи паролей и данных

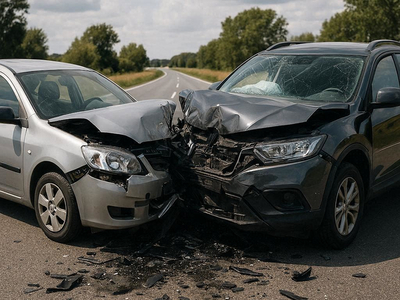
Мошенники нашли ещё один способ сыграть на эмоциях пользователей, на этот раз через шокирующие сюжеты об автоавариях. Как сообщили эксперты центра мониторинга внешних цифровых угроз Solar AURA группы компаний «Солар», злоумышленники начали использовать фишинговые сайты, которые обещают показать видео ДТП, а на деле подсовывают пользователю вредонос.

Одна из обнаруженных схем маскировалась под страницу «Госавтоинспекции». Пользователю сообщали, что он якобы может посмотреть запись собственного нарушения за рулём.

Для этого предлагалось скачать специальное приложение, через которое якобы открывается доступ к видео. Но вместо ролика человек получал вредоносную программу.

По данным экспертов, такой файл может красть с устройства конфиденциальную информацию, в том числе пароли от банковских приложений, мессенджеров и других онлайн-сервисов.

Была и вторая схема с «эксклюзивными видео страшных автоаварий». Для правдоподобия злоумышленники указывали дату, примерное время ДТП, а иногда даже число погибших и пострадавших. Эти детали могли быть как полностью выдуманными, так и собранными из открытых криминальных сводок и новостей.

Дальше всё происходило по уже знакомому сценарию: пользователю предлагали скачать «видеозапись» или программу для её просмотра. На самом деле под этим снова скрывался зловред. Как уточнили в «Солар», оба выявленных сайта к моменту публикации уже были заблокированы.

Эксперты отдельно обращают внимание, что опасность здесь не только в самой фишинговой приманке, но и в начинке таких файлов. Вредоносная нагрузка может быстро меняться, буквально каждый час. Это может быть как стилер для кражи данных, так и RAT, который даёт злоумышленникам удалённый доступ к устройству.

Именно поэтому схема получается особенно опасной: пользователь думает, что открывает видео или служебное уведомление, а в итоге сам запускает программу, которая начинает вытаскивать данные или даже брать устройство под контроль.

В Сеть утекли ранняя карта GTA VI и отменённые дополнения для GTA V

Поклонники GTA получили 192 ГБ цифровой археологии: в Сети появился массив внутренних данных Rockstar Games с ранними материалами GTA VI, вырезанным контентом GTA V и следами отменённых дополнений.

Как сообщает Tom’s Hardware, архив предположительно связан с масштабной утечкой 2022 года. Rockstar пока не подтверждала подлинность новых находок, поэтому часть выводов основана на анализе файлов энтузиастами.

Главным трофеем стала очень ранняя версия карты GTA VI, которую удалось запустить внутри GTA V. На ней видны черновые районы штата Леонида, частично созданные по спутниковым снимкам и панорамам Google Maps.

По версии исследователей, материалы относятся к 2014-2015 годам. Если датировка верна, Rockstar начала собирать мир GTA VI ещё до выхода GTA V на ПК.

В архиве также обнаружили контуры увеличенного Либерти-Сити для отменённого дополнения GTA V. Полноценного города там нет — только каркас, доступный через редактор CodeWalker.

Зато нашлись следы другого сюжетного DLC под названием Agent Trevor: гигантский подземный бункер, особняк, космический корабль и другие декорации. Rockstar, похоже, готовила для Тревора почти шпионский боевик, но GTA Online снова победила одиночный контент.

Отдельный подарок — вырезанные аудиозаписи. В одной сцене Брюси Киббуц из GTA IV разговаривает с Франклином, а в альтернативном финале Тревор врезается в резервуар с жидким азотом, замерзает и разлетается на куски.

В окончательной версии разработчики выбрали менее морозный, но не менее горячий вариант с нефтяной цистерной. Сама GTA VI должна выйти 19 ноября 2026 года. А пока фанаты уже играют в любимое развлечение серии: изучают то, что Rockstar вообще не собиралась им показывать.

RSS: Новости на портале Anti-Malware.ru