


Новый Android-зловред оказался опаснее: MiningDropper шпионит за жертвами

Новый Android-зловред оказался опаснее: MiningDropper шпионит за жертвами

Новый Android-зловред оказался опаснее: MiningDropper шпионит за жертвами

Исследователи бьют тревогу: на ландшафте киберугроз появился новый Android-зловред, который быстро эволюционирует и уже выходит далеко за рамки своей майнинговой функциональности. Речь идёт о MiningDropper — инструменте, который изначально маскировался под дроппер для скрытой добычи криптовалюты, но теперь превратился в полноценную платформу доставки самых разных угроз.

О находке рассказали специалисты Cyble Research and Intelligence Labs (CRIL). По их данным, MiningDropper — это не просто вредоносное приложение, а гибкий фреймворк с продуманной архитектурой, заточенной под обход анализа и детектирования.

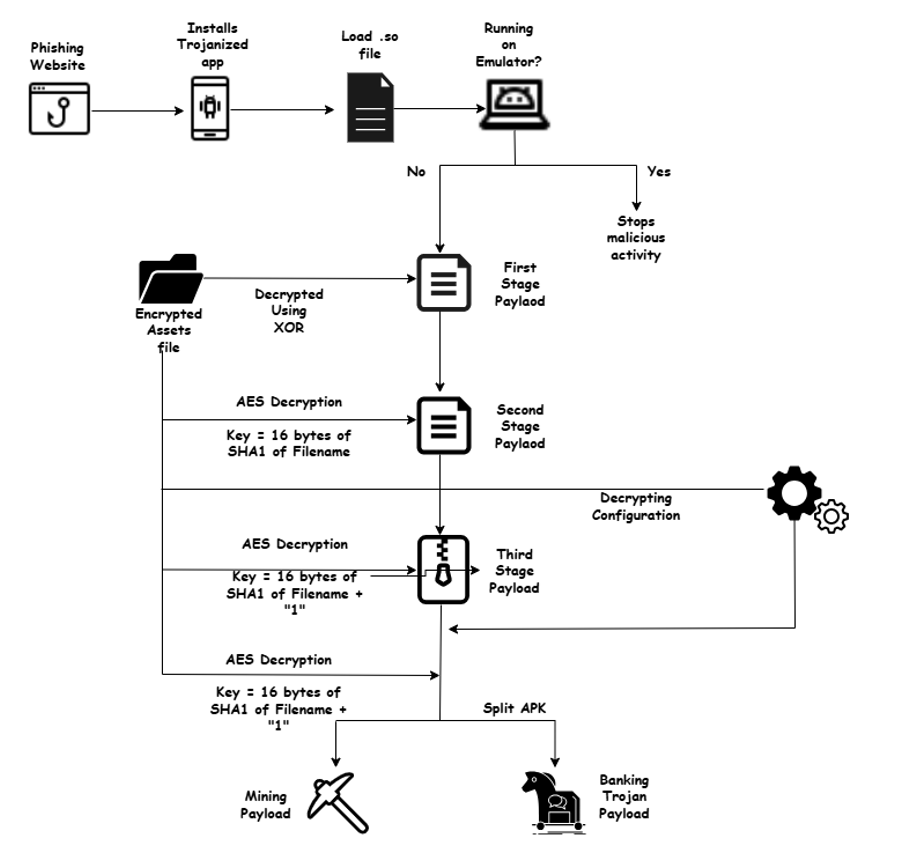
Главная фишка — многоступенчатая схема загрузки пейлоада. В ход идут сразу несколько техник: XOR-обфускация на уровне нативного кода, AES-шифрование, динамическая подгрузка DEX-файлов и механизмы против эмуляции. Проще говоря, зловред умеет отлично прятаться и не раскрывает свои реальные возможности на ранних этапах заражения.


Более того, критически важные компоненты вообще не сохраняются на устройстве в читаемом виде — всё разворачивается прямо в памяти. Это серьёзно осложняет жизнь как аналитикам, так и автоматическим песочницам.

Распространяется MiningDropper тоже довольно изящно. В одной из кампаний злоумышленники использовали троянизированную версию Android-приложения Lumolight с открытым исходным кодом. С виду безобидная утилита, а внутри полноценный загрузчик зловреда. Пользователь сам даёт приложению нужные разрешения и тем самым открывает дверь атаке.

После установки начинается самое интересное. Зловред не действует по шаблону: он анализирует среду и на основе конфигурации решает, какую именно нагрузку доставить. Это может быть как банальный скрытый майнинг, так и куда более серьёзные сценарии.

Эксперты подчёркивают:

«MiningDropper уже нельзя воспринимать как очередной майнер. Это универсальная платформа доставки вредоносных компонентов. Такой модульный подход позволяет атакующим быстро адаптироваться: менять финальную цель атаки, не переписывая всю инфраструктуру».

Подпишитесь на новости

Смартфон — 250 рублей, ноутбук — 500: Минпромторг раскрыл ставки техсбора

Минпромторг предложил ставки технологического сбора для смартфонов, ноутбуков и телефонных аппаратов. Платить за новую электронику придётся с 1 декабря 2026 года, но итоговая сумма будет зависеть от того, знает ли государственная система конкретную марку и модель устройства.

Согласно проекту нормативного акта, базовая ставка для ноутбука составит 746 рублей. Если сведения о товаре внесены в систему маркировки, сбор снизится до 500 рублей, а если устройства там нет — вырастет до 992 рублей.

Со смартфонами арифметика похожая: 373 рубля по базовой ставке, 250 рублей за зарегистрированную модель и 496 рублей за гаджет, которого система не признала.

Иными словами, маркировка даёт скидку в 33%, а отсутствие устройства в ГИС — такую же наценку.

Для проводных телефонов с беспроводной трубкой сбор составит от 100 до 198 рублей, для обычных сотовых телефонов — от 50 до 100 рублей, а для прочих телефонных аппаратов — от 25 до 49 рублей. Базовые ставки установлены на уровне 149, 75 и 37 рублей соответственно.

Размеры рассчитали с учётом медианной таможенной стоимости импортированной в 2025 году техники и целевой инфляции в 4%. Сам технологический сбор должны перечислять производители и импортёры, однако сложно поверить, что эти расходы героически не доберутся до ценников.

RSS: Новости на портале Anti-Malware.ru