


МВД опровергло сообщения о проверке телефонов на наличие VPN

МВД опровергло сообщения о проверке телефонов на наличие VPN

МВД опровергло сообщения о проверке телефонов на наличие VPN

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) опровергло информацию о том, что сотрудники полиции проводят осмотры личных смартфонов граждан на предмет наличия VPN-приложений.

Официальное опровержение опубликовано в телеграм-канале профильного подразделения МВД «Вестник киберполиции России»:

«Указанная информация не соответствует действительности и транслируется с целью повышения социальной напряжённости. Подобные мероприятия не проводятся, проверка телефонов граждан на предмет наличия VPN или иных приложений не осуществляется».

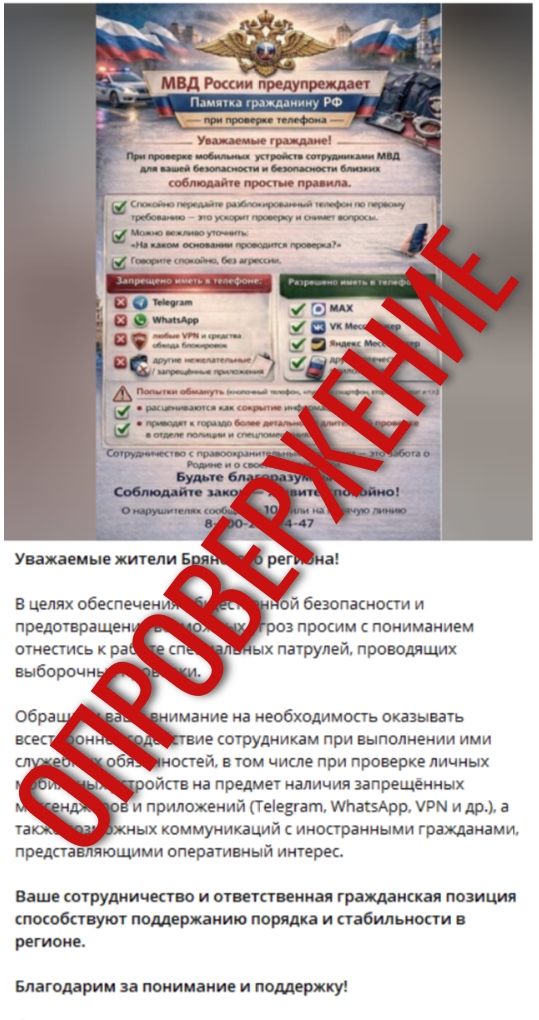
Такие сообщения распространялись через мессенджеры и социальные сети в течение последнего месяца. В ряде регионов также публиковались «памятки», якобы предназначенные для сотрудников полиции. В них говорилось о проверках устройств на наличие «запрещённых приложений» и контактов с иностранными гражданами. В частности, подобная кампания была развёрнута в Брянской области.


Как напомнили в УБК МВД, само по себе использование VPN не является нарушением действующего законодательства. При этом в ведомстве отметили, что распространение информации о способах обхода блокировок уже может квалифицироваться как административное правонарушение. Кроме того, многие VPN-сервисы, особенно бесплатные, могут быть небезопасны. Это подтверждают и независимые исследования.

Сообщения о якобы проводимых российскими полицейскими проверках телефонов регулярно появляются с 2018 года, однако ни одно из них до сих пор не подтвердилось.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru