


В Краснодаре ребёнка отказались записывать к врачу без MAX

В Краснодаре ребёнка отказались записывать к врачу без MAX

В Краснодаре ребёнка отказались записывать к врачу без MAX

В Краснодаре местная жительница столкнулась с довольно странной ситуацией: в детской поликлинике ей фактически отказали в обычной записи ребёнка к врачу и заявили, что теперь сделать это можно только через мессенджер MAX. По словам женщины, ещё в феврале она пыталась записать сына к офтальмологу и хирургу через «Госуслуги» в детскую поликлинику № 27 на проспекте Знаменского, 3.

Но через сервис записаться не получилось — свободных талонов не было. Об этой истории 24 марта сообщил телеграм-канал Gmrlive.

Тогда её муж поехал в поликлинику лично, чтобы попробовать взять талон через терминал или оформить запись через регистратуру. Но там, как утверждается, в услуге отказали. Сотрудники медучреждения сослались на некое новое распоряжение, по которому записываться к врачам теперь якобы нужно только через MAX.

Такой ответ семью, мягко говоря, не устроил. Женщина направила обращение в Министерство здравоохранения Краснодарского края и попросила разъяснить, на каком основании ей отказали в записи и что делать пациентам, у которых мессенджер MAX вообще не установлен.


После этого ситуация довольно быстро начала меняться. Сначала из поликлиники ей позвонили и предложили записаться по телефону. Заодно пообещали починить терминал, через который должны выдаваться талоны.

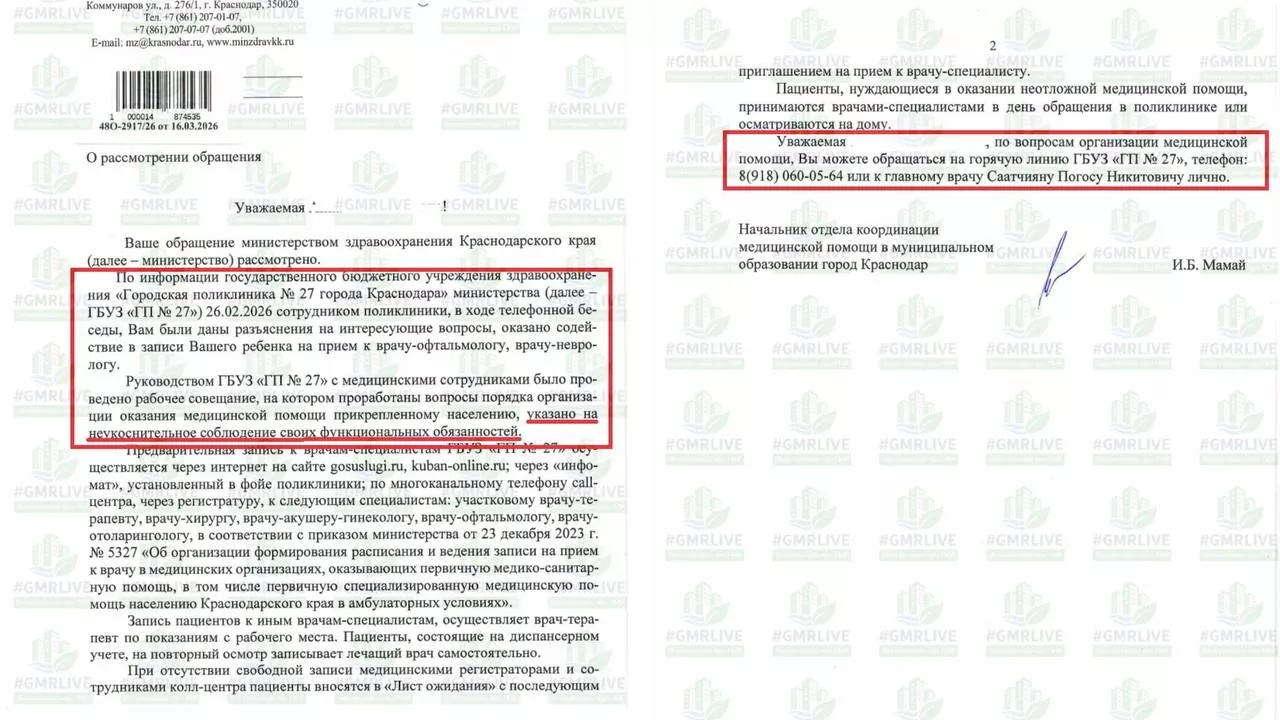
А позже, 16 марта, пришёл и официальный ответ из краевого Минздрава. В письме сообщили, что с медицинским персоналом уже провели рабочее совещание по поводу исполнения их обязанностей. Кроме того, в ответе перечислили доступные способы записи к врачу — и мессенджера MAX среди них не оказалось.

Также женщине направили номер горячей линии и контакты главного врача, чтобы в случае повторения подобных ситуаций можно было обращаться напрямую.

В итоге история получилась довольно показательной. На словах пациентке сначала попытались представить MAX как едва ли не обязательный канал записи к врачу. Но после жалобы быстро выяснилось, что официально такого требования нет, а записаться к врачу по-прежнему можно и другими способами.

Напомним, мессенджер MAX с 18 марта 2026 года получил статус социальной сети. Это важно прежде всего для владельцев крупных каналов: теперь страницы и каналы с аудиторией более 10 тысяч пользователей смогут работать в рамках уже действующих правил Роскомнадзора для соцсетей и получать в MAX маркировку A+ после регистрации через госреестр.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru