

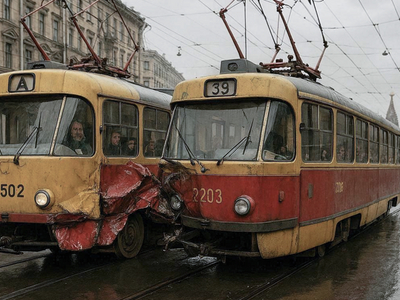

Причиной столкновения трамваев в Москве стал сбой в системе управления

Причиной столкновения трамваев в Москве стал сбой в системе управления

Причиной столкновения трамваев в Москве стал сбой в системе управления

Причиной столкновения трамваев на улице Водников в Москве стал сбой в системе управления вагонами. В результате происшествия пострадали 22 человека. Авария произошла утром в воскресенье: на улице Водников столкнулись два трамвая маршрута № 6. Изначально сообщалось о 17 пострадавших, включая пятерых детей, однако позже их число выросло до 22.

Как заявил ТАСС производитель трамваев, оба вагона были новыми, 2021 года выпуска, и находились на обслуживании.

Перед выходом на линию они прошли все регламентные процедуры и обязательное техническое обслуживание.

Позже Департамент транспорта Москвы назвал причиной аварии сбой в системе управления:

«Мы продолжаем детально изучать ситуацию с ДТП трамваев на улице Водников. Комиссия из специалистов Московского метрополитена и компании-производителя установила, что причиной инцидента стал сбой в работе системы управления вагоном».

В Дептрансе также сообщили, что производитель начал внеплановое обследование всех трамваев этой серии. Кроме того, в ведомстве подчеркнули, что водитель во время инцидента действовала правильно и в строгом соответствии с должностными регламентами.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru