


RuTaxi: в России обнаружили Android-троян, отслеживающий дисплей жертвы

RuTaxi: в России обнаружили Android-троян, отслеживающий дисплей жертвы

RuTaxi: в России обнаружили Android-троян, отслеживающий дисплей жертвы

Эксперты Cyfirma разобрали новый Android-троян RuTaxi, который нацелен прежде всего на российских пользователей. Это уже не просто банковский зловред для кражи денег со счетов, а куда более серьёзный инструмент с возможностью почти в реальном времени следить за устройством жертвы и управлять им.

По данным исследователей, зловред маскируется под легитимные сервисы. В некоторых образцах используется идентификатор «RuTaxi».

Судя по архитектуре и набору функций, вредоносная программа изначально создавалась под конкретную аудиторию: она заточена под российский рынок и при этом старается не привлекать лишнего внимания в других регионах.

Главная особенность RuTaxi — сочетание привычных банковских сценариев с возможностями удалённого доступа. В отличие от более простых троянов, этот вредонос даёт операторам практически окно в цифровую жизнь пользователя. Для этого используются API Accessibility и MediaProjection, а передача изображения с экрана идёт через WebSocket.

На практике это позволяет злоумышленникам перехватывать коды разблокировки устройства прямо в момент ввода, сохранять их локально вместе с отметками времени, собирать нажатия клавиш и упаковывать их в структурированные JSON-пакеты с указанием приложения, текста, типа события и времени.

Кроме того, троян пытается стать приложением для СМС по умолчанию. Если это удаётся, он получает доступ ко входящим сообщениям, может перехватывать одноразовые коды, скрывать уведомления и незаметно удалять сообщения.

Авторы RuTaxi явно постарались усложнить жизнь аналитикам и антивирусным движкам. Значительная часть критически важной логики вынесена из Java-кода в нативную библиотеку sysruntime.so. Именно там, как отмечают в Cyfirma, скрываются важные данные вроде bot ID, списка серверов и ссылки для WebView.

Адрес управляющего сервера, который исследователи связали с 193.233.112.229, а также Firebase-данные собираются только во время выполнения. Для этого используются XOR-обфускация строк и нелинейные схемы доступа к памяти.

После установки избавиться от такого зловреда непросто. У него многоуровневая система закрепления, благодаря которой он старается пережить почти всё: перезагрузку устройства, потерю сети, простой смартфона и даже попытки пользователя остановить или удалить приложение.

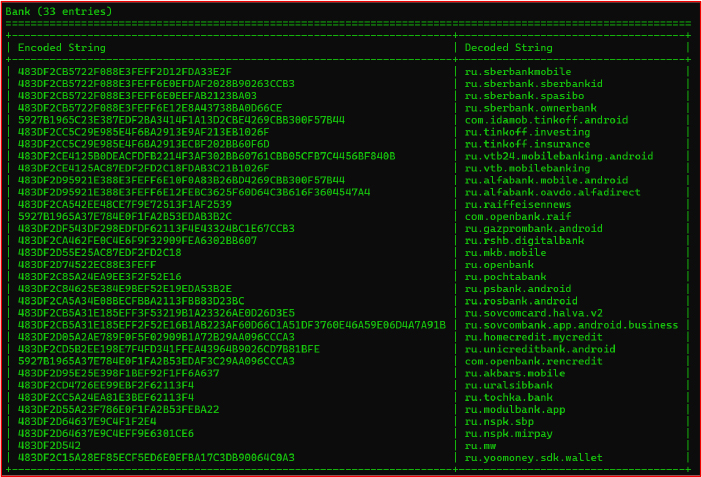
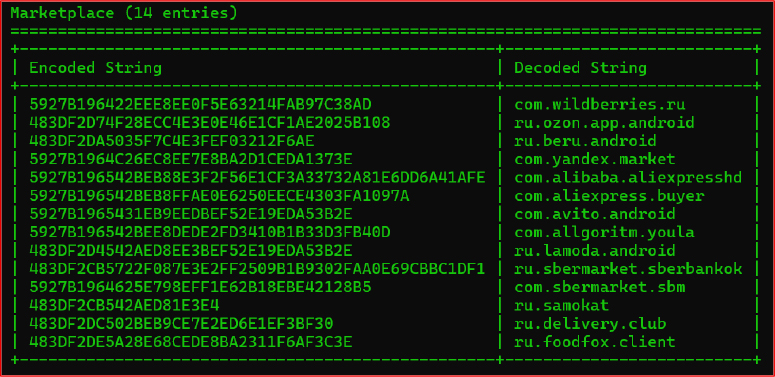
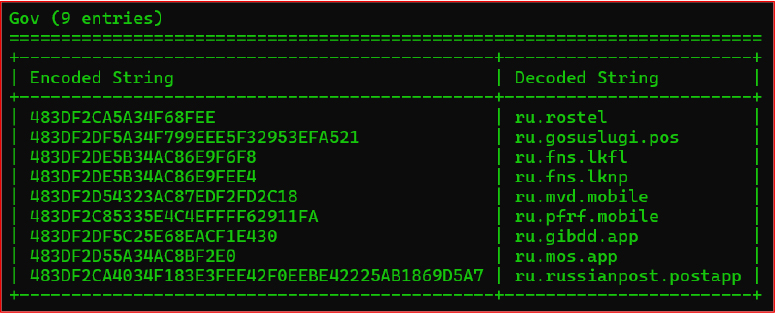
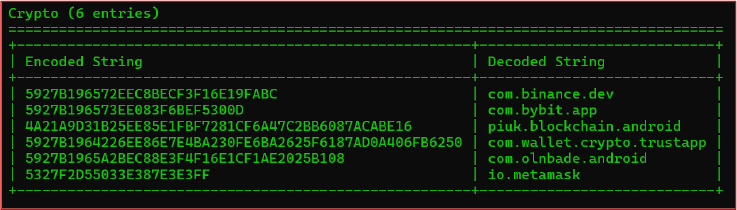
Отдельно эксперты обратили внимание на логику выбора целей. RuTaxi не работает вслепую: он проверяет, какие приложения установлены на устройстве, и ищет банковские сервисы, маркетплейсы, госуслуги и криптокошельки, популярные в России. В расшифрованном списке целей оказались, в частности, Сбербанк, Т-Банк, ВТБ, Альфа-Банк, а также Binance и MetaMask.


RuTaxi, к слову, входит в список из шести новых зловредов для Android, об активности которых мы предупреждали вчера.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru