


Создатель OnlyFake признал вину в продаже ИИ-подделок

Создатель OnlyFake признал вину в продаже ИИ-подделок

Создатель OnlyFake признал вину в продаже ИИ-подделок

В США признал вину 27-летний гражданин Украины Юрий Назаренко, именно его следствие считает создателем сервиса OnlyFake, который с помощью ИИ генерировал поддельные документы и продавал их по подписке клиентам по всему миру.

По данным прокуратуры, платформа позволяла создавать реалистичные фальшивые паспорта, водительские удостоверения и даже карты социального страхования.

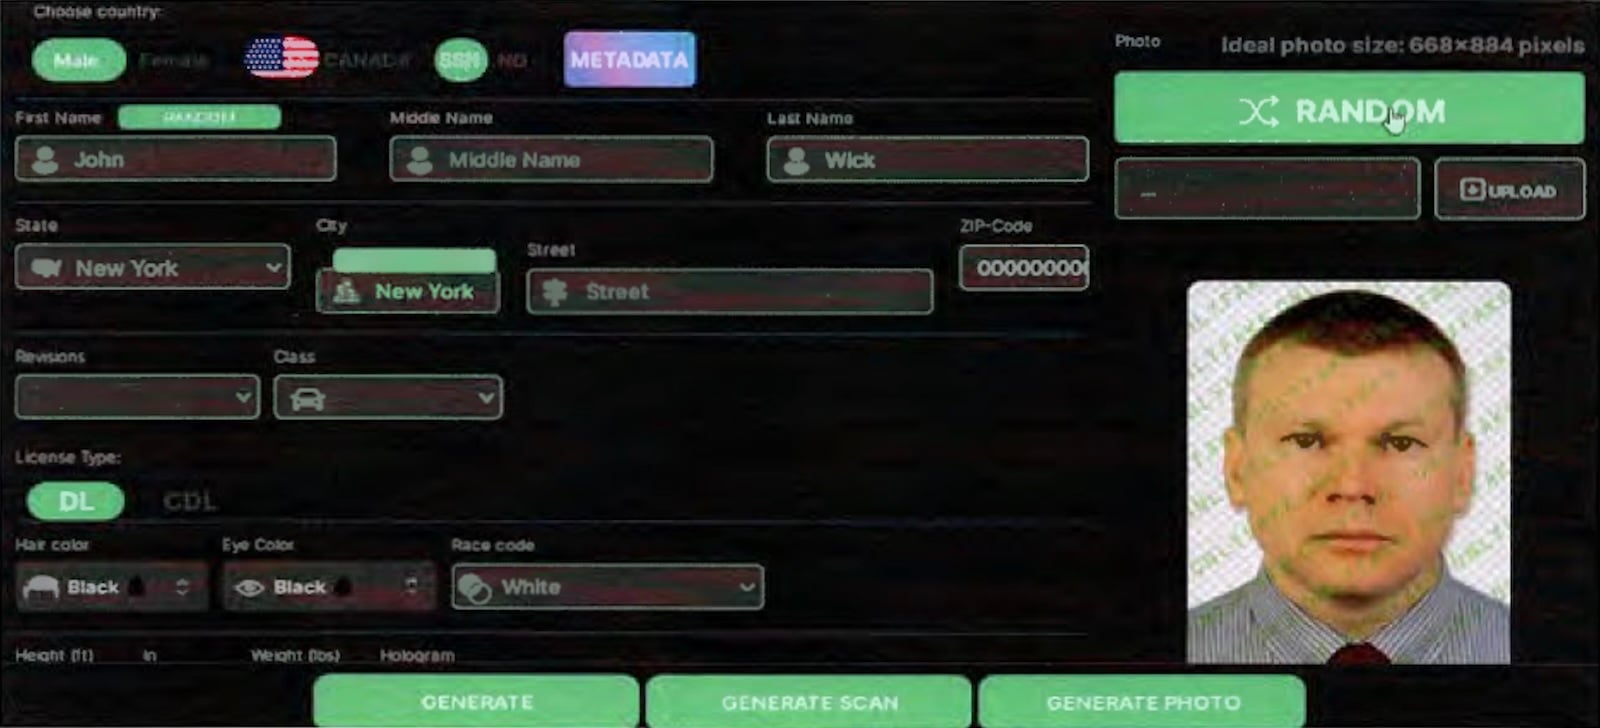
Пользователи могли выбрать страну (в списке были США и ещё около 56 государств), указать нужные персональные данные или сгенерировать случайные, а также решить, как будет выглядеть итоговый файл — как скан или как фотография документа на столе.

Следствие утверждает, что основной задачей таких «цифровых документов» был обход процедур KYC (Know Your Customer) в банках и на криптобиржах (эти проверки должны предотвращать отмывание денег и другие финансовые преступления).


С мая по июнь 2024 года сотрудники ФБР под прикрытием несколько раз покупали документы через OnlyFake. В числе приобретённого — поддельные удостоверения личности штата Нью-Йорк, американские паспорта и карта социального страхования.

Оплата на сайте принималась только в криптовалюте. Более того, сервис предлагал скидки при «оптовых» заказах: до 1000 фальшивых документов за раз. После публикаций в СМИ в феврале 2024 года Назаренко, по версии обвинения, пытался замести следы: распределял криптоплатежи по разным кошелькам и удалял электронную переписку.

Всего, как заявляют власти США, через платформу было создано более 10 000 поддельных документов, а доход от их продажи составил сотни тысяч долларов. В прокуратуре подчёркивают, что подобные сервисы подрывают систему проверки личности, которая используется для борьбы с терроризмом, мошенничеством и отмыванием средств.

Назаренко, известный также под псевдонимами «John Wick», «Tor Ford» и «Uriel Septimberus», был экстрадирован из Румынии в сентябре 2025 года. Он согласился на конфискацию 1,2 млн долларов и теперь ожидает приговора. Максимальное наказание по предъявленным обвинениям — до 15 лет лишения свободы. Заседание суда назначено на 26 июня 2026 года.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru