


Создатель OnlyFake признал вину в продаже ИИ-подделок

Создатель OnlyFake признал вину в продаже ИИ-подделок

Создатель OnlyFake признал вину в продаже ИИ-подделок

В США признал вину 27-летний гражданин Украины Юрий Назаренко, именно его следствие считает создателем сервиса OnlyFake, который с помощью ИИ генерировал поддельные документы и продавал их по подписке клиентам по всему миру.

По данным прокуратуры, платформа позволяла создавать реалистичные фальшивые паспорта, водительские удостоверения и даже карты социального страхования.

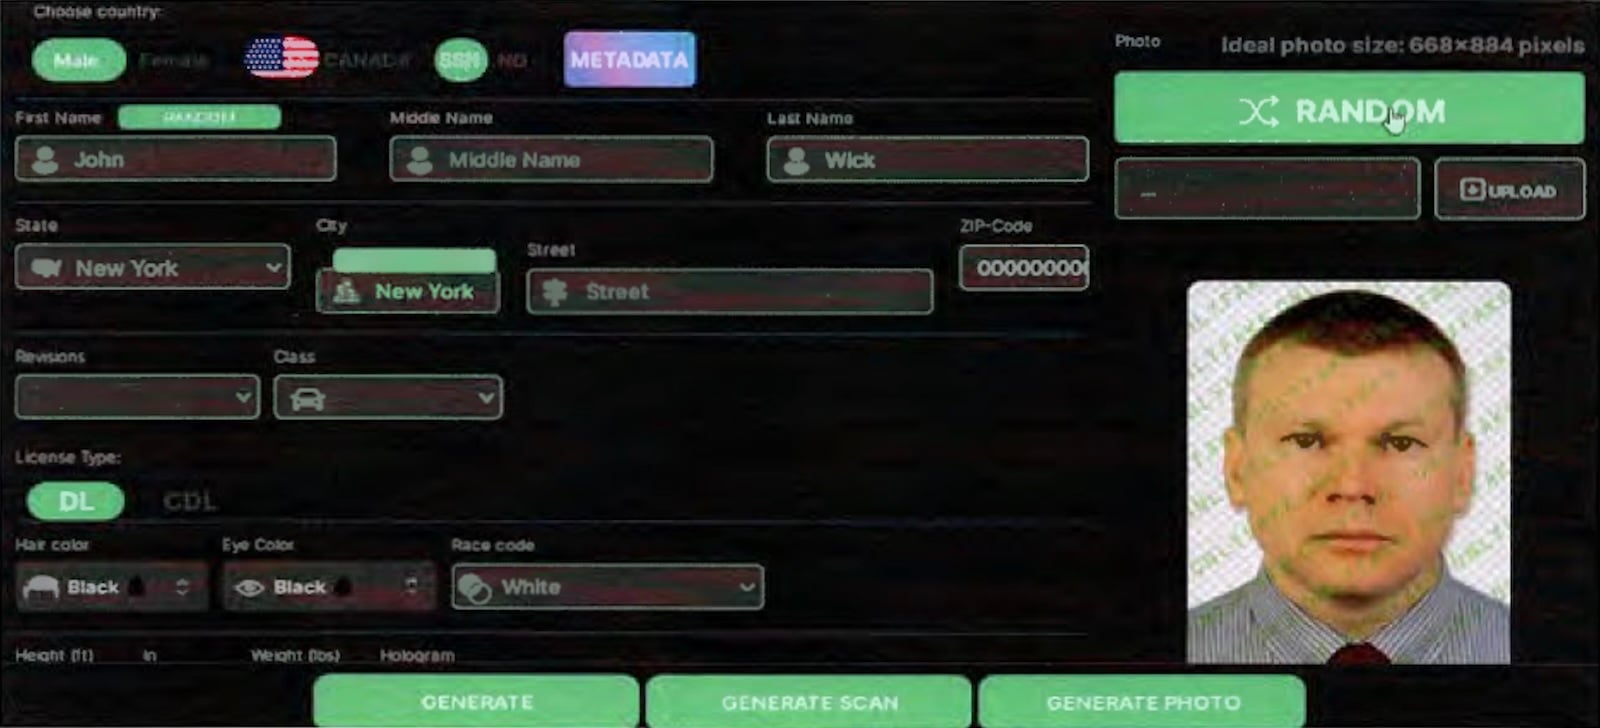
Пользователи могли выбрать страну (в списке были США и ещё около 56 государств), указать нужные персональные данные или сгенерировать случайные, а также решить, как будет выглядеть итоговый файл — как скан или как фотография документа на столе.

Следствие утверждает, что основной задачей таких «цифровых документов» был обход процедур KYC (Know Your Customer) в банках и на криптобиржах (эти проверки должны предотвращать отмывание денег и другие финансовые преступления).


С мая по июнь 2024 года сотрудники ФБР под прикрытием несколько раз покупали документы через OnlyFake. В числе приобретённого — поддельные удостоверения личности штата Нью-Йорк, американские паспорта и карта социального страхования.

Оплата на сайте принималась только в криптовалюте. Более того, сервис предлагал скидки при «оптовых» заказах: до 1000 фальшивых документов за раз. После публикаций в СМИ в феврале 2024 года Назаренко, по версии обвинения, пытался замести следы: распределял криптоплатежи по разным кошелькам и удалял электронную переписку.

Всего, как заявляют власти США, через платформу было создано более 10 000 поддельных документов, а доход от их продажи составил сотни тысяч долларов. В прокуратуре подчёркивают, что подобные сервисы подрывают систему проверки личности, которая используется для борьбы с терроризмом, мошенничеством и отмыванием средств.

Назаренко, известный также под псевдонимами «John Wick», «Tor Ford» и «Uriel Septimberus», был экстрадирован из Румынии в сентябре 2025 года. Он согласился на конфискацию 1,2 млн долларов и теперь ожидает приговора. Максимальное наказание по предъявленным обвинениям — до 15 лет лишения свободы. Заседание суда назначено на 26 июня 2026 года.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru