


Создатель OnlyFake признал вину в продаже ИИ-подделок

Создатель OnlyFake признал вину в продаже ИИ-подделок

Создатель OnlyFake признал вину в продаже ИИ-подделок

В США признал вину 27-летний гражданин Украины Юрий Назаренко, именно его следствие считает создателем сервиса OnlyFake, который с помощью ИИ генерировал поддельные документы и продавал их по подписке клиентам по всему миру.

По данным прокуратуры, платформа позволяла создавать реалистичные фальшивые паспорта, водительские удостоверения и даже карты социального страхования.

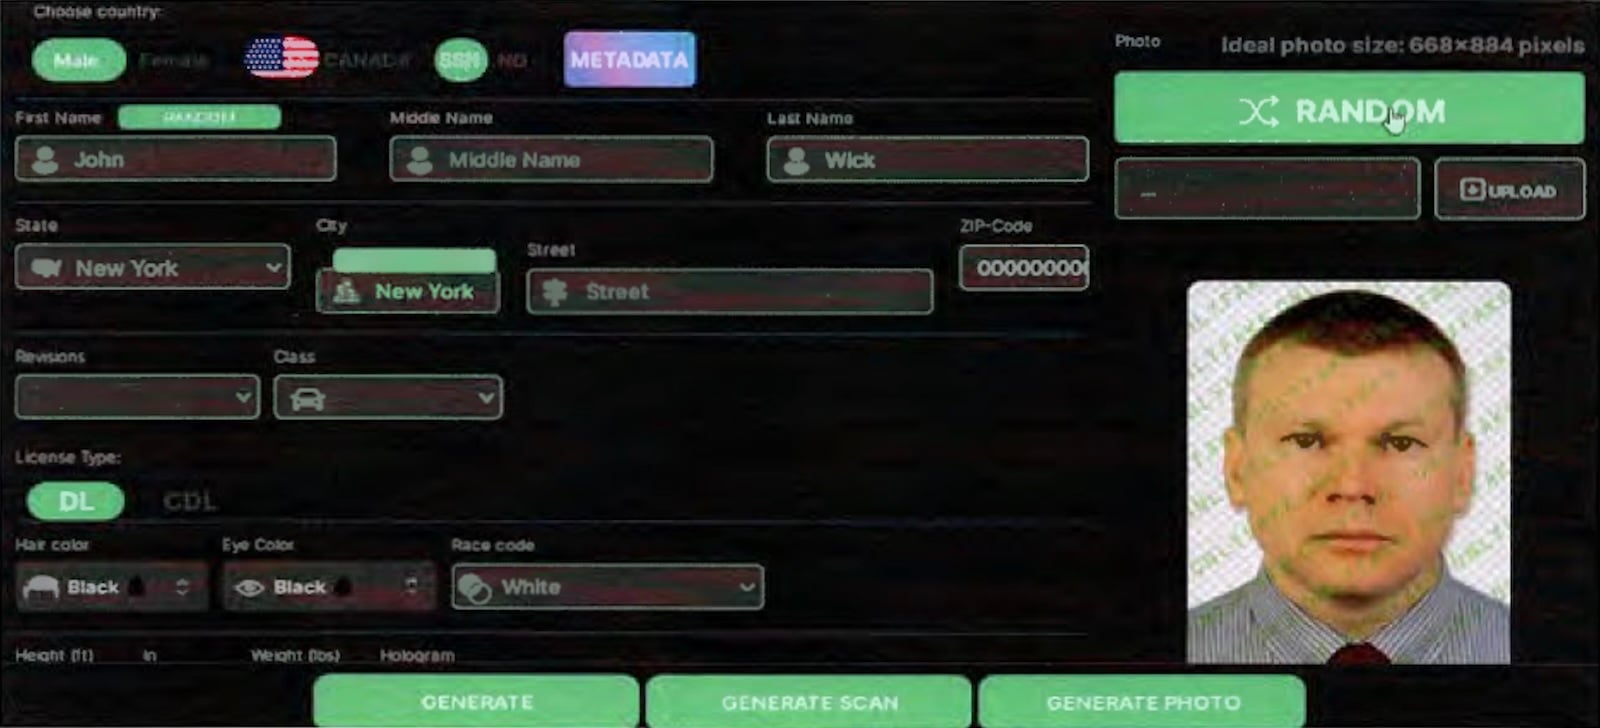
Пользователи могли выбрать страну (в списке были США и ещё около 56 государств), указать нужные персональные данные или сгенерировать случайные, а также решить, как будет выглядеть итоговый файл — как скан или как фотография документа на столе.

Следствие утверждает, что основной задачей таких «цифровых документов» был обход процедур KYC (Know Your Customer) в банках и на криптобиржах (эти проверки должны предотвращать отмывание денег и другие финансовые преступления).


С мая по июнь 2024 года сотрудники ФБР под прикрытием несколько раз покупали документы через OnlyFake. В числе приобретённого — поддельные удостоверения личности штата Нью-Йорк, американские паспорта и карта социального страхования.

Оплата на сайте принималась только в криптовалюте. Более того, сервис предлагал скидки при «оптовых» заказах: до 1000 фальшивых документов за раз. После публикаций в СМИ в феврале 2024 года Назаренко, по версии обвинения, пытался замести следы: распределял криптоплатежи по разным кошелькам и удалял электронную переписку.

Всего, как заявляют власти США, через платформу было создано более 10 000 поддельных документов, а доход от их продажи составил сотни тысяч долларов. В прокуратуре подчёркивают, что подобные сервисы подрывают систему проверки личности, которая используется для борьбы с терроризмом, мошенничеством и отмыванием средств.

Назаренко, известный также под псевдонимами «John Wick», «Tor Ford» и «Uriel Septimberus», был экстрадирован из Румынии в сентябре 2025 года. Он согласился на конфискацию 1,2 млн долларов и теперь ожидает приговора. Максимальное наказание по предъявленным обвинениям — до 15 лет лишения свободы. Заседание суда назначено на 26 июня 2026 года.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru