


В WhatsApp для Android тестируют пароль для защиты аккаунта

В WhatsApp для Android тестируют пароль для защиты аккаунта

В WhatsApp для Android тестируют пароль для защиты аккаунта

WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) готовится добавить ещё один уровень защиты аккаунтов. В бета-версии WhatsApp для Android 2.26.7.8, доступной через программу тестирования Google Play, обнаружили упоминания новой функции — отдельного пароля для учётной записи.

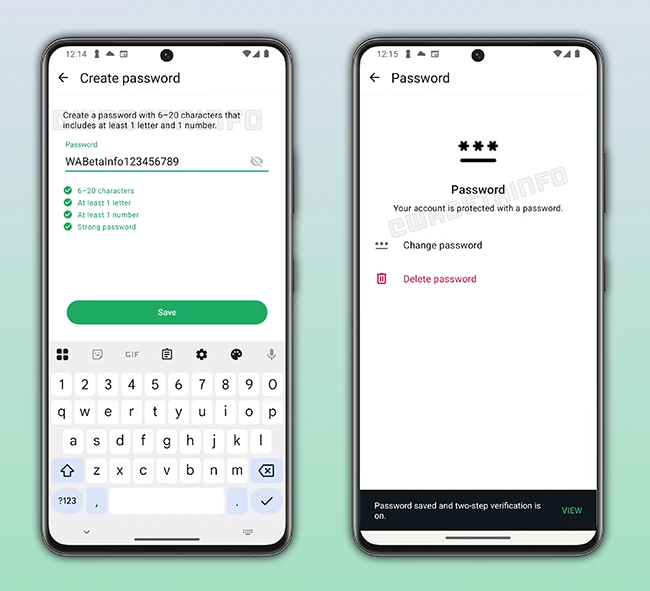
По данным WABetaInfo, мессенджер тестирует механизм, который позволит пользователям задать буквенно-цифровой пароль длиной от 6 до 20 символов. Обязательное условие — минимум одна буква и одна цифра.

В настройках можно будет создать, изменить или полностью удалить пароль. Также WhatsApp, как ожидается, будет показывать подсказки о надёжности комбинации.


Идея в том, чтобы усложнить перехват аккаунта. Даже если злоумышленник получит шестизначный код подтверждения (например, через сим-свопинг или в случае компрометации устройства), этого будет недостаточно. Для входа потребуется ещё и пароль аккаунта.

Сценарий входа будет зависеть от настроек безопасности. Если пользователь включил только пароль, после ввода 6-значного кода система запросит именно его. Если же активирована и двухэтапная проверка (2FA с ПИН-кодом), сначала придётся ввести 2FA-код, а затем — пароль аккаунта.

Сейчас WhatsApp уже позволяет включить двухэтапную проверку с ПИН-кодом и привязкой электронной почты для восстановления доступа. Новый пароль фактически станет дополнительным барьером поверх существующих механизмов.

Функция пока находится в разработке, но сам факт её появления в бета-версии говорит о том, что Meta (признана экстремистской и запрещена в России) серьёзно настроена усилить защиту от перехвата аккаунтов.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru