


В России впервые оштрафовали за лайки под видео на YouTube

В России впервые оштрафовали за лайки под видео на YouTube

В России впервые оштрафовали за лайки под видео на YouTube

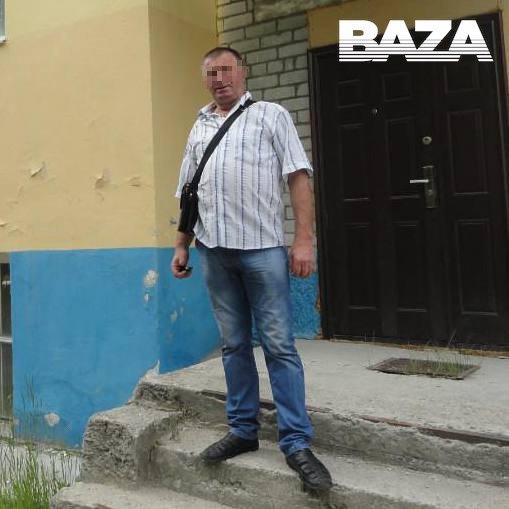
В России впервые вынесено судебное решение о штрафе за лайки под видеороликами на YouTube. Штраф в размере 30 тысяч рублей получил Василий Йовдий — пенсионер, уроженец Украины, проживающий в городе Ковдор Мурманской области. Суд признал его виновным в публичной дискредитации Вооружённых сил РФ.

Об этом сообщает телеграм-канал Baza со ссылкой на судебные материалы.

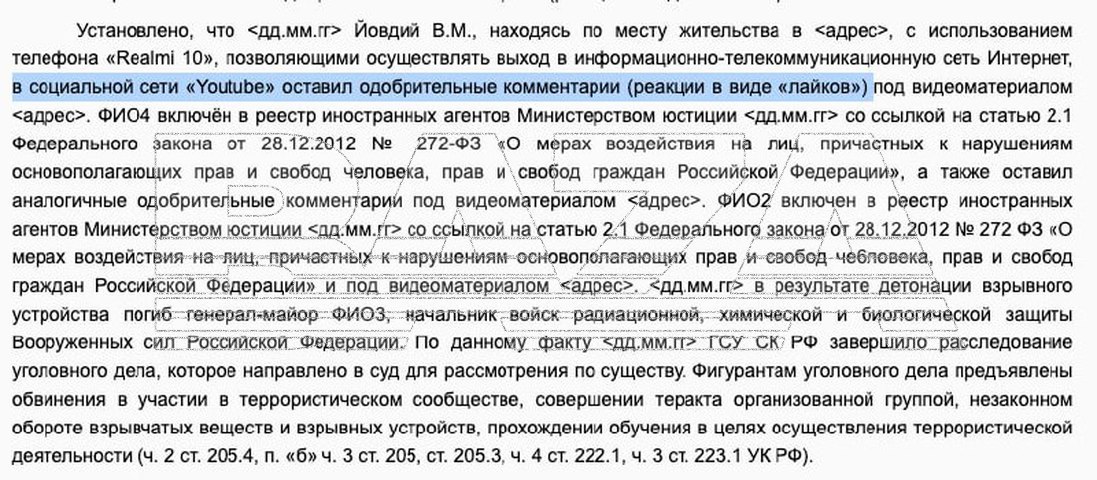
Основанием для решения стали одобрительные реакции в виде лайков, которые мужчина ставил под видеороликами на YouTube-каналах, принадлежащих иноагентам.

В материалах дела указано, что Йовдий, в частности, поставил лайк под видео о теракте 17 декабря 2024 года в Москве, в результате которого погибли начальник войск РХБЗ Игорь Кириллов и его адъютант Илья Поликарпов.


В ходе рассмотрения дела мужчина признал вину, раскаялся и заявил, что не поддерживает действующую власть на Украине. Суд учёл эти обстоятельства, а также его пенсионный возраст, и назначил минимальное наказание, предусмотренное статьёй 20.3.3 КоАП РФ.

История примечательна тем, что ранее ответственность за «лайки» в судах напрямую не применялась. При этом в 2024 году вице-спикер Госдумы Владислав Даванков, выдвигавшийся в президенты от партии «Новые люди», вносил законопроект, предлагающий запретить привлечение граждан к административной ответственности за реакции в соцсетях.

Он предлагал дополнить статьи КоАП о возбуждении ненависти и дискредитации ВС РФ примечанием о том, что выражение эмоций в виде лайков и реакций не должно рассматриваться как правонарушение. На данный момент эта инициатива так и не была принята.

Случай в Ковдоре может стать прецедентом, который покажет, как именно суды будут трактовать цифровые реакции пользователей в дальнейшем.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru