


В Google Play нашли читалку документов с банковским Android-трояном

В Google Play нашли читалку документов с банковским Android-трояном

В Google Play нашли читалку документов с банковским Android-трояном

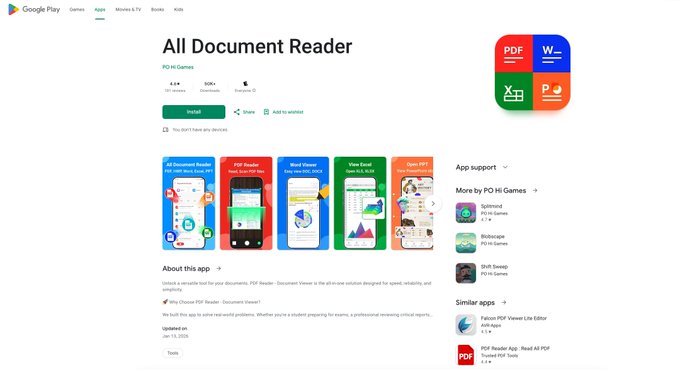
В Google Play обнаружили вредоносное приложение, которое маскировалось под обычный ридер документов, но на самом деле служило дроппером для банковского трояна Anatsa. До удаления из магазина его успели скачать более 50 тысяч раз.

Приложение выглядело как вполне безобидный инструмент для работы с документами и имитировало функциональность легитимных утилит.

Именно за счёт этого оно успешно вводило пользователей в заблуждение и долгое время оставалось незамеченным. После установки ридер тихо загружал дополнительные компоненты и разворачивал на устройстве Anatsa — один из наиболее известных и опасных банковских троянов для Android.

По данным исследователей ThreatLabz, вредонос использовал многоступенчатую схему атаки и сложные методы обфускации. Это позволяло ему обходить автоматические проверки Google Play и затрудняло анализ как для сканеров, так и для специалистов по ИБ.

Загрузка основной вредоносной составляющей происходила уже после установки приложения, что давало атакующим гибкость и возможность оперативно менять тактику.


Anatsa известен в ИБ-сообществе с 2019 года и активно используется против банков и финансовых организаций. Троян умеет накладывать фишинговые оверлеи поверх банковских приложений, перехватывать СМС, красть учётные данные, обходить механизмы подтверждения операций и выполнять мошеннические транзакции от имени пользователя — зачастую без каких-либо заметных признаков.

Сам факт появления такого зловреда в Google Play вновь показывает, что даже официальный магазин приложений не гарантирует полной безопасности. То, что приложение набрало десятки тысяч установок до обнаружения, говорит о том, что оно смогло пройти проверку и обойти защитные механизмы платформы.

Google уже удалила вредоносное приложение из магазина и отозвала учётные данные разработчика. Пользователям, которые успели установить этот софт, рекомендуют немедленно удалить его, проверить устройство с помощью надёжного мобильного антивируса и внимательно следить за операциями по банковским счетам. При любых подозрительных списаниях стоит сразу связаться с банком.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru