


В Google Play нашли читалку документов с банковским Android-трояном

В Google Play нашли читалку документов с банковским Android-трояном

В Google Play нашли читалку документов с банковским Android-трояном

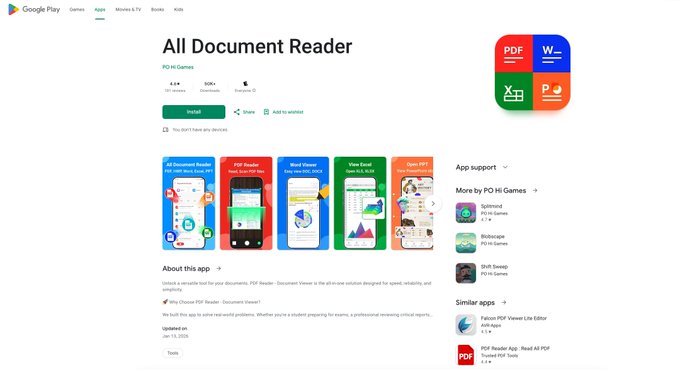
В Google Play обнаружили вредоносное приложение, которое маскировалось под обычный ридер документов, но на самом деле служило дроппером для банковского трояна Anatsa. До удаления из магазина его успели скачать более 50 тысяч раз.

Приложение выглядело как вполне безобидный инструмент для работы с документами и имитировало функциональность легитимных утилит.

Именно за счёт этого оно успешно вводило пользователей в заблуждение и долгое время оставалось незамеченным. После установки ридер тихо загружал дополнительные компоненты и разворачивал на устройстве Anatsa — один из наиболее известных и опасных банковских троянов для Android.

По данным исследователей ThreatLabz, вредонос использовал многоступенчатую схему атаки и сложные методы обфускации. Это позволяло ему обходить автоматические проверки Google Play и затрудняло анализ как для сканеров, так и для специалистов по ИБ.

Загрузка основной вредоносной составляющей происходила уже после установки приложения, что давало атакующим гибкость и возможность оперативно менять тактику.


Anatsa известен в ИБ-сообществе с 2019 года и активно используется против банков и финансовых организаций. Троян умеет накладывать фишинговые оверлеи поверх банковских приложений, перехватывать СМС, красть учётные данные, обходить механизмы подтверждения операций и выполнять мошеннические транзакции от имени пользователя — зачастую без каких-либо заметных признаков.

Сам факт появления такого зловреда в Google Play вновь показывает, что даже официальный магазин приложений не гарантирует полной безопасности. То, что приложение набрало десятки тысяч установок до обнаружения, говорит о том, что оно смогло пройти проверку и обойти защитные механизмы платформы.

Google уже удалила вредоносное приложение из магазина и отозвала учётные данные разработчика. Пользователям, которые успели установить этот софт, рекомендуют немедленно удалить его, проверить устройство с помощью надёжного мобильного антивируса и внимательно следить за операциями по банковским счетам. При любых подозрительных списаниях стоит сразу связаться с банком.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru